


Взломщики могут открыть рабочий стол смартфонов Samsung

Обнаружена уязвимость в защите Samsung Galaxy S III

Взломщики обнаружили серьезную уязвимость в системе безопасности смартфона Galaxy S III. Благодаря данной неисправности любой злоумышленник может обойти блокировку экрана и легко разблокировать устройство.


Вся эта история началась, когда человек по имени Теренс Иден обнаружил ошибку, которая позволяла на короткий промежуток времени получить доступ к рабочему столу на смартфоне Galaxy Note II. Слегка модернизировав предыдущую методику, другой взломщик по имени Шон МакМиллиан обнаружил еще один способ открыть доступ к главному экрану смартфонов из семейства Galaxy, включая Galaxy Note II и Galaxy S III.

Если проследовать всем описанным энтузиастами шагам, можно получить доступ к рабочему экрану смартфона, не вводя при этом правильный код разблокировки. Более этого, данный подход разрешает легко обходить любые защитные механизмы на смартфоне, включая ввод пароля, PIN и пр. Учитывая то, что этот баг был обнаружен более чем на одном смартфоне с программным обеспечением Google, существуют опасения, что теоретически подобная уязвимость существует на всех телефонах с операционной системой Android OS.

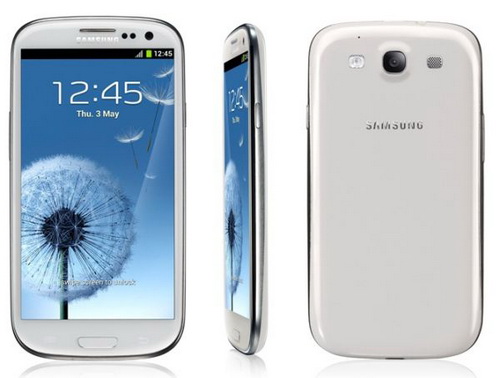
Рекламное фото смартфона Samsung Galaxy S III.


Журналисты ZDNet подтвердили наличие этой ошибки на Galaxy S III и Note II. Самое сложное во всем этом процессе – подгадать время, а дальше можно легко добраться до рабочего стола на смартфоне с системой Android 4.1.2.

Чтобы осуществить взлом вам достаточно просто забраться в меню экстренный вызов (Emergency Call) с экрана блокировки и открыть вкладку экстренные контакты (Emergency Contacts). Отсюда необходимо нажать на кнопку Home, а потом мгновенно нажать на клавишу питания. Нажмите на кнопку Power еще один раз и вас отправят на рабочий экран смартфона, минуя любую блокировку.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru