


GFI Software назвала самые популярные угрозы за январь 2013

Facebook и Twitter стали главными целями интернет-мошенников

Компания GFI Software недавно выпустила отчет VIPRE за январь 2013 года. Исследование в основном сосредоточено на кибер-атаках, которые портят жизнь пользователям популярных социальных сетей Twitter, Facebook или LinkedIn. В основном, как показывают данные, нападения производятся с целью одурачить пользователей и вытянуть из них деньги.


Среди наиболее интересных афер, которые распространялись по Facebook в январе 2013, специалисты называют ту, во время которой пользователям рассылалось сообщение, оповещающее о том их учетные записи «нарушают определенные правила поведения в Facebook». После этого жертв просили передать свою информацию в Facebook, включая логин и некоторые личные данные.

На Twitter также развернулась одна неприятная афера. Злоумышленники рассылали прямые сообщения, которые уведомляли пользователей в том, что о них распространяли неприятные сообщения. Те, кто клацали на ссылку, ведущую к сообщениям, попадали на фальшивую страницу Twitter, где их просили вновь зайти на сайт. Дальше злоумышленники шли по накатанной схеме и выуживали из клиентов личные данные.

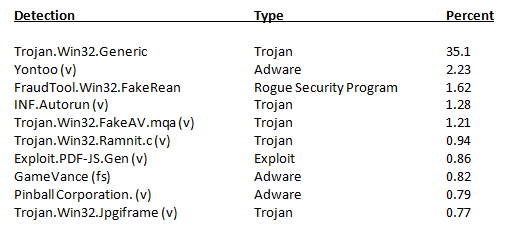
Что касается вредоносного программного обеспечения, то тут доминирует троян Win32.Generic!BT (24,87%). За ним следует Sirefef (3,25%). Плагин для браузера GamePlayLabs и некоторые рекламные программы вроде Yontoo, Wajam и Wajam (fs) также были освещены в январском отчете, попав в десятку самых распространенных угроз.

Самые распространенные угрозы в январе 2013 года.


«С проникновением крупнейших социальных сетей в наши жизни, их ценность для киберпреступников значительно повышается. Они начинают искать новые способы замаскировать свои нападения», – говорит Кристофер Бойд – старший аналитик по сетевым угрозам в GFI¸ – «Сосредоточив свои усилия на этих сайтах, преступники повышают шансы обмануть большее количество пользователей. Они заставляют жертв скачивать вредоносное программное обеспечение на компьютеры и на мобильные устройства. Через взломанные учетные записи, злоумышленники получают возможность захватить еще большее количество жертв».

Ознакомиться с подробностями отчета VIPRE за январь 2013 года можно на официальной странице компании.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru