


В среднем на одного пользователя приходится 12 уязвимостей в ПО

В среднем на одного пользователя приходится 12 уязвимостей в ПО

Эксперты «Лаборатории Касперского» проанализировали программы, содержащие уязвимости, которые наиболее часто используют злоумышленники для совершения атак на компьютеры. Согласно данным опубликованного отчета, в среднем на одного пользователя приходится 12 уязвимостей в ПО. Всего же было обнаружено свыше 132 млн уязвимых приложений. Эти и другие цифры и тенденции удалось выявить в ходе исследования данных, полученных с 11 млн компьютеров, входящих в состав облачной сети Kaspersky Security Network, в период с января по декабрь 2012 года.

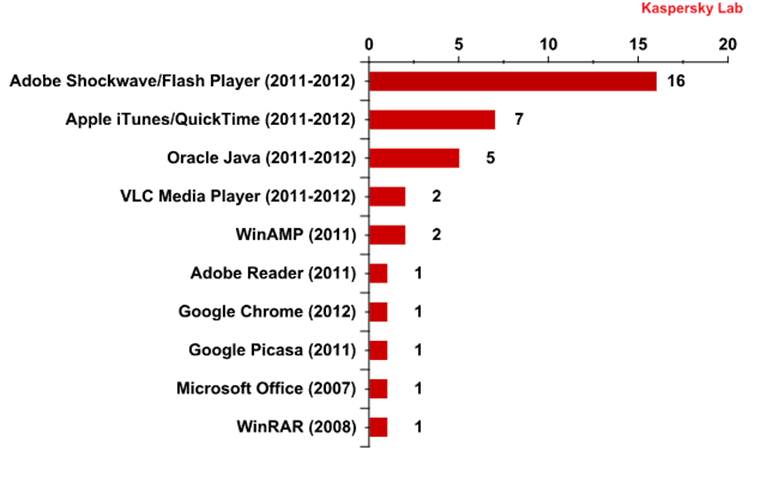
За год было обнаружено 806 уникальных уязвимостей. Только 37 из них найдены по меньшей мере на 10% компьютеров в течение как минимум одной недели в период анализа. Это уязвимое ПО, способное привлечь внимание злоумышленников. Данные 37 уязвимостей были обнаружены в 11 различных группах программ. Наиболее уязвимыми продуктами являются Adobe Shockwave/Flash Player, Apple iTunes/QuickTime и Oracle Java.


Распределение уязвимостей по группам ПО. (Для каждой группы ПО приведено количество преобладающих уязвимостей, а также тот период, когда уязвимости были обнаружены)


В ходе исследования стало понятно, что даже когда производитель ПО прикладывает все усилия для обнаружения брешей в защите и своевременно выпускает обновления, известная эксплуатируемая злоумышленниками уязвимость на миллионах компьютеров может оставаться незакрытой в течение нескольких месяцев после того, как была обнаружена и исправлена. Существуют уязвимые программы, продолжающие оставаться на компьютерах и через несколько лет после обнаружения и исправления.

«Самый тревожный вывод из этого исследования таков: пользователи трех наиболее уязвимых программ (Java, Flash Player и Adobe Reader) крайне неохотно переходят на новые, безопасные версии, – комментирует эксперт «Лаборатории Касперского», руководитель группы исследования уязвимостей Вячеслав Закоржевский. – При дальнейшем изучении использования Oracle Java становится видно, насколько серьезна ситуация: через семь недель после выпуска новой версии обновление выполнили менее 30% пользователей, несмотря на реальную угрозу кражи данных. Для достижения таких же показателей по установке пользователями свежих обновлений наиболее популярных веб-браузеров требуется всего 5-7 дней».

Чтобы пользователь мог свободно выбирать любую программу, требуется соблюдение определенных мер предосторожности. «Лаборатория Касперского» дает несколько рекомендаций:

  • обновляйте актуальность версий установленного ПО и удаляйте программы, которые не используются. Особое внимание уделите программам Oracle Java, Adobe Flash Player и Adobe Reader – уязвимости в этих программах используются чаще всего;
  • не стоит думать, что если используете компьютер Apple, вы автоматически защищены от уязвимостей. К сожалению, угрозы чаще всего работают на нескольких платформах сразу. К примеру, небезызвестный ботнет Flashfake использовал уязвимость в Java. То же касается и платформы Linux: хотя злоумышленники атакуют ее меньше, она может стать точкой входа для целевой атаки на компанию;
  • всегда используйте защитное ПО: наличие самых свежих версий всех программ не защищает вас от новейших эксплойтов, использующих уязвимости «нулевого дня». «Лаборатория Касперского» предлагает новую технологию, разработанную для обнаружения и блокирования даже новых и неизвестных эксплойтов, получившую название Automatic Exploit Prevention;
Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru