Компания Bitdefender решила предупредить влюбленных по всему миру о сетевых видах мошенничества, которые могут их подстерегать в сети в День святого Валентина. По словам специалистов, они заметили целую волну самых разных обманных схем.
Bitdefender советует клиентам держаться как можно дальше от фальшивых предложений снять лимузин или онлайн-экспертов, которые предлагают наладить ваши отношения с любимой. Подобные предложения, как правило, распространяются по электронной почте. Ссылка в таком письме перенаправит на страницы сайтов, напичканных вредоносным программным обеспечением и троянами.
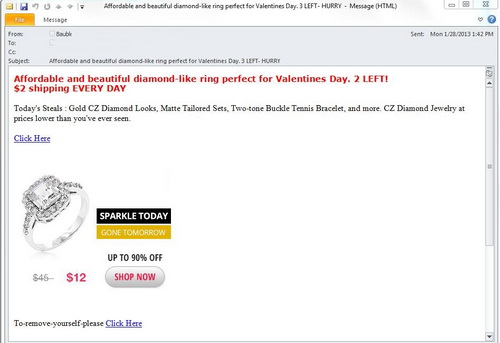
Спам, связанный с подарками для женщин.
Мужчины собираются потратить на праздник Святого Валентина на 75% больше, чем женщины (по данным CreditDonkey.com). Поэтому мошенники специально ориентируют свои предложения на представителей сильного пола, предлагая им «уникальные» идеи для подарков. Как правило, чтобы заманить мужчину достаточно привлечь его внимание сообщениями о шоколаде, колечках, духах, бижутерии и фальшивых часах.
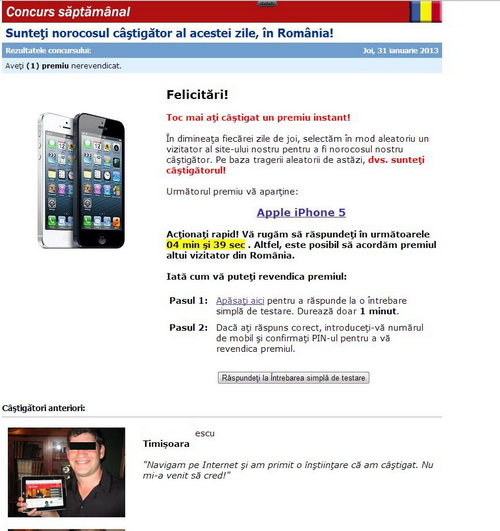
Спам, связанный с розыгрышом iPhone 5.
«Мошенники стреляют во влюбленных в упор, если позволите такое сравнение. Спам, связанный со свиданиями, составляет около 7% от общего количества спама рассылаемого по миру в это время», – говорит старший стратег по вопросам безопасности Bitdefender Кэтэлин Косои. «С приближением Дня Святого Валентина растет количество мошеннических писем, связанных с романтическими отношениями, так что людям стоит обходить стороной сомнительные сайты знакомств или непонятные странички в социальных сетях. Все эти ресурсы будут просто собирать вашу личную информацию, используя ее для вымогания денег».
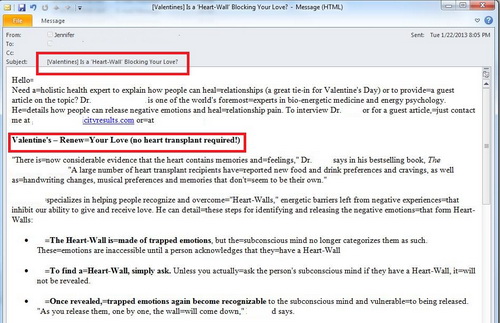
Спам от экспертов по любовным делам.
Еще одной популярной аферой, которая пользуется особенной популярностью с приближением дня всех влюбленных, стало скачивание обоев для рабочего стола, которые просто направляют вас на различные вредоносные сайты. Или, например, пользователям может прийти письмо, оповещающее их о выигранном iPhone 5. Разумеется, чтобы получить заветный смартфон, нужно ввести личные данные. Подобные же аферы проводятся и через Facebook.
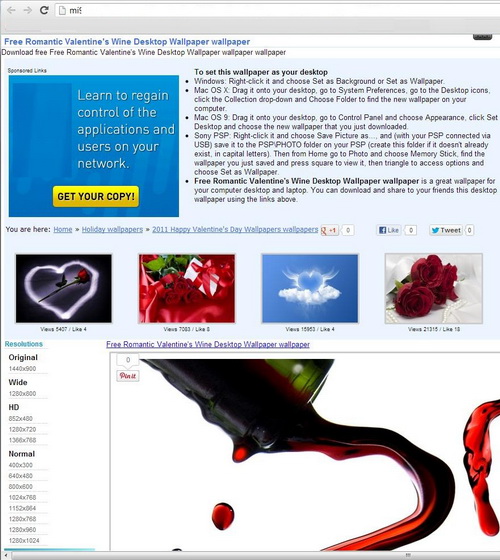
Сайт с обоями, посвященными Дню святого Валентина.
Стоит также опасаться различных игр и программ, связанных с Днем Святого Валентина. Если вы скачиваете их из неофициальных источников, то они могут содержать различное вредоносное программное обеспечение, способное навредить вашему компьютеру.
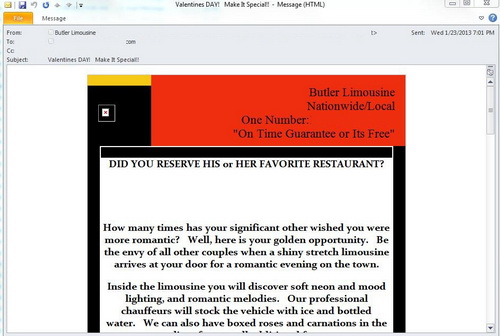
Письмо с предложением снять на прокат лимузин.
Жителям Великобритании эксперты советуют быть особенно осторожными с заказом цветов. День Святого Валентина не только самый напряженный день для флористов в Англии, но и самый урожайный для аферистов. Например, одна афера в Великобритании завлекает граждан романтическими красными розами, а другая заставляет пользователей покупать духи с ненадежного сайта, маскируясь доменом «co.uk».
Преступники также пользуются немецкой любовью к рассылкам разных поздравительных открыток. Посредством различных сомнительных алгоритмов, доверчивых клиентов направляют на сайты, которые могут включать трояны.
В целом Bitdefender советует быть осторожнее и помнить, что для любимых важен не столько сам подарок, сколько внимание.









