

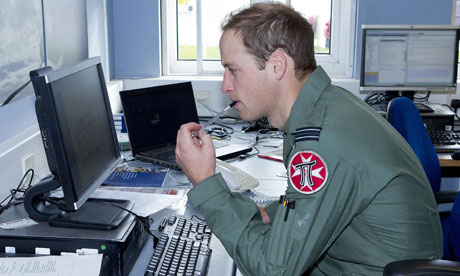

На официальных фото принца Вильяма случайно оказалась секретная информация

На официальных фото принца Вильяма случайно оказалась секретная информация

 На серии официальных фото принца Вильяма, проходящего службу в ВВС Великобритании, оказалась секретная информация. Фотографии были сделаны штатным фотографом Министерства обороны Великобритании на базе ВВС Великобритании РАФ Велли (RAF Valley),расположенной на острове, на севере Уэльса.

 На посту!

Изначально планировалось использовать эти фотографии с целью пиара. Они должны были показать активное участие принца в работе поисково-спасательного отряда ВВС Великобритании. Но в конечном итоге стали причиной очередного скандала. На четырех фотографиях оказались компьютеры ВВС, на экранах мониторов которых были отчетливо видны различные конфиденциальные данные. Также на заднем плане отчетливо просматривались данные с информационных досок. По информации The Daily Mail, на одной из фотографий Вильям запечатлен в помещении для предполетного инструктажа перед компьютером с открытой страницей запроса пароля. Еще на одной фотографии отчетливо просматриваются документы на столе и сообщения электронной почты на экране монитора. На ряде других фотографий оказались листы с логинами и паролями, приколотыми на стену

В свою очередь, The Inquirer утверждает, что на одной из фотографий, под названием «Flt. Lt. Wales is part of a four man crew», принц Вильям сидит перед компьютерной панелью, на которой отчетливо виден логин и пароль.

После того, как Министерство обороны Великобритании обнаружило, что на фотографии попала секретная информация, которую при желании можно достаточно легко считать, четыре фотографии сразу же исчезли с официального сайта Сент -Джеймского дворца. По данным The Guardian, все изъятые фотографии планируется вернуть, предварительно затерев попавшие на них секретные данные.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru