


Республиканцы выступили против инициативы Обамы

Сенаторы США отказались принять Cybersecurity Act 2012

Сенат США в очередной раз отклонил Cybersecurity Act 2012 (CSA2012). Результаты голосования составили 51 к 47.


Администрация президента Обамы не готова полностью списывать со счетов законопроект и собираеся использовать все имеющиеся в ее распоряжении средства для обеспечения прохождения этого закона. Возможно, администрация даже прибегнет к тому, что представит CSA2012 в виде указа президента, что автоматически сделает свод правил законом. На таком решении вопроса настаивает координатор по вопросам кибербезопасности в Белом Доме Майкл Дэниэл.

По его мнению, без адекватного законодательства США попросту не сможет ничего противопоставить опасностям, которые угрожают стране в киберпространстве. Напомним, что в прошлом месяце министр обороны Леон Панетта заявил, что кибер-атаки могут нанести стране такие же разрушения, как и теракты 11 сентября.

Тем временем эксперты говорят, что нежелание сенаторов принять акт является лишь демонстрацией силы, призванной показать новоизбранному президенту, кто на самом деле хозяйничает в стране. Руководитель государства неоднократно выражал всестороннюю поддержку этого закона, который бы обеспечил более надежную защиту важных систем, контролирующих водоснабжение, финансовые организации, транспорт и электрические сети.

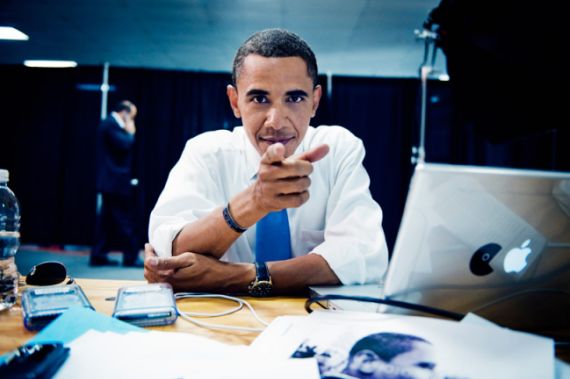
Президент Обама за компьютером.

Обама подчеркивал, что непринятие закона является высшей формой безответственности, так как это оставляет лазейку для хакеров и взломщиков. Его слова подтверждает сенатор Дайан Феинстайн, которая уверяет, что кибертакати становятся более частыми, изощренными и опасными.

Хотя билль так и не был принят, Сенат как нельзя близко подошел к одобрению закона по контролю над кибернетической безопасностью за долгие годы. Напомним, что республиканцы впервые заблокировали законопроект в августе, опасаясь, что это попросту затормозить развитие промышленности.

Особенным противником законодательства оказалась американская Торговая палата. По мнению его представителей, билль оказывает огромное давление на бизнес для внедрения систем защиты от взлома.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru