


Троянец использует Google Docs как прокси

Троянец использует Google Docs как прокси

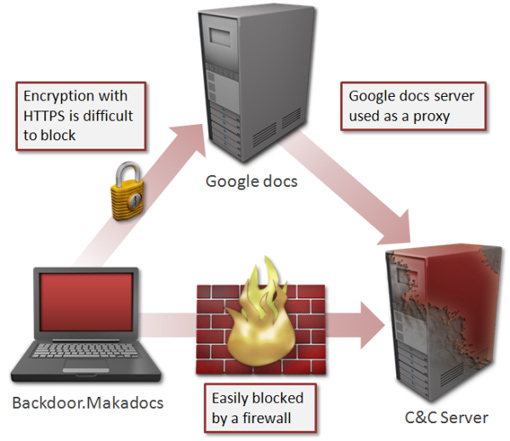
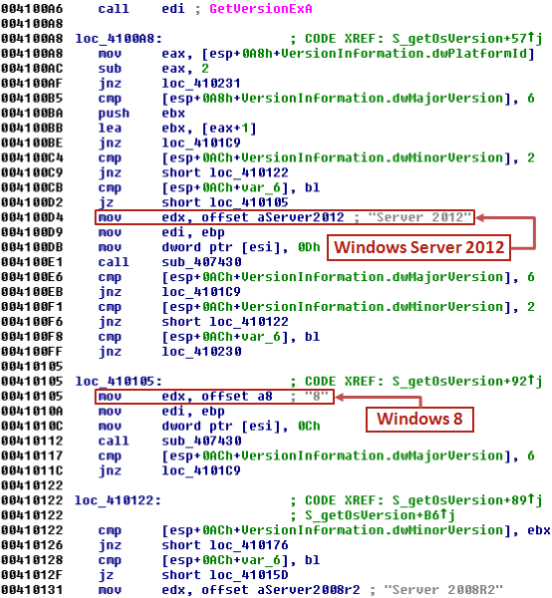
Исследователи Symantec обнаружили новую троянскую программу Backdoor.Makadocs, которая поражает в том числе компьютеры под управлением Windows 8 и Windows Server 2012. Троян распространяется в документах RTF и DOC, а интересной его особенностью является использование хостинга Google Docs как прокси в коммуникациях с командным C&C-сервером.

Такой своеобразный прокси позволяет обойти встроенный файрвол Windows 8, который легко блокирует прямые коммуникации с C&C. В то же время зловред не эксплуатирует никаких оригинальных функций Windows 8 и известно, что он распространялся в Сети ещё до выхода новой ОС, пишет xakep.ru.


В Google Docs Viewer есть функция загрузки контента в разных форматах со стороннего ресурса по URL. Backdoor.Makadocs нарушает правила Google и использует эту функцию для запроса вредоносного контента со своего C&C-сервера. Зловреду даже не требуется авторизоваться через какой-то Google Account, поскольку Google Docs Viewer обслуживает все запросы подряд, как обычный открытый прокси. Соединение от заражённого компьютера к Google Docs устанавливается по защищённому протоколу HTTPS, так что эти команды трудно блокировать на локальном компьютере.


Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru