


За Backdoor.Proxybox стоит хакер из России

За Backdoor.Proxybox стоит хакер из России

Корпорация Symantec сообщает о результатах трехлетнего исследования вредоносного ПО Backdoor.Proxybox. Специалисты полагают, что автором этой программы является вирусописатель из России, и в настоящее время в сотрудничестве с властями пытаются установить его личность. В расследовании эксперты отталкиваются от используемых им счетов в платежных системах на ряде сайтов по продаже сомнительного ПО.

Последние три месяца специалисты Symantec прикладывали заметные усилия к расследованию деятельности российского хакера, чьё вредоносное ПО Backdoor.Proxybox ежегодно поражает сотни тысяч компьютеров. Расследование позволило раскрыть детали преступления, включая информацию о структуре и размерах ботнета. И специалисты не без основания рассчитывают, что в конечном итоге полученная информация позволит установить личность автора данного вредоносного ПО.

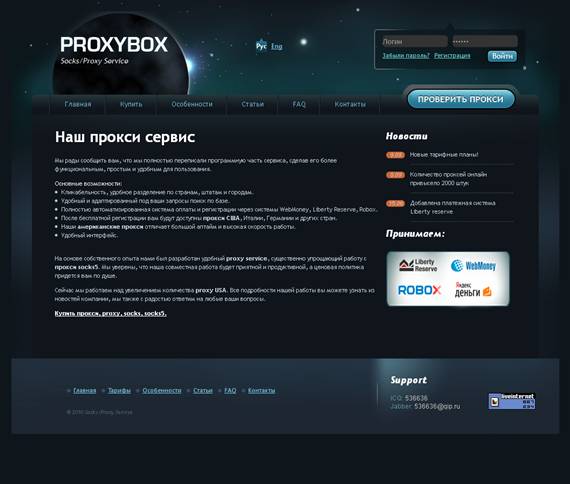
Обычно прокси-сервисы используются для доступа к содержимому, распространение которого ограничено рамками географического региона, или с целью сохранения анонимности. Поставщики подобных услуг присутствуют по всему земному шару. Аналогичное предложение есть и от реселлеров сервиса Proxybox, позиционирующего себя в качестве официального российского поставщика услуг доступа к тысячам серверов всего за $40 в месяц. Сразу появляется вопрос, как им удается предоставлять доступ к такому количеству серверов по такой низкой цене.


Рисунок 1. Главная страница сайта proxybox


Компоненты угрозы

Расследование началось с реверс-инжиниринга (восстановления программного кода на основе исполняемых файлов) вредоносного ПО Backdoor.Proxybox и показало, что угроза состоит из трех основных компонентов:

1) Дроппера (модуля скрытной загрузки);

2) Основной части вредоносного ПО (модуля «полезной нагрузки»);

3) Руткита.

Дроппер устанавливает на компьютер основную часть вредоносного ПО в качестве службы, копируя его исполняемые файлы в систему и встраивая руткит. Руткит пытается защитить модуль «полезной нагрузки» и другие файлы, связанные с данной угрозой, для обеспечения большей стойкости к средствам защиты, используя новейшие методы противодействия сканированию. Модуль «полезной нагрузки» представляет собой динамическую библиотеку, подгружаемую при старте компьютера, и функционирует как низкоуровневый прокси-сервис, включая скомпрометированный компьютер в состав ботнета, используемого для туннелирования трафика.

Анализ угрозы

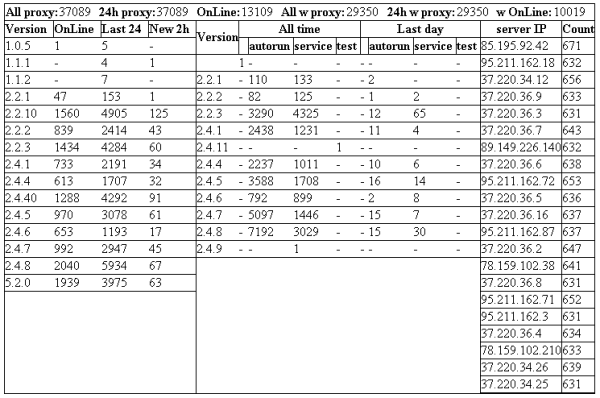
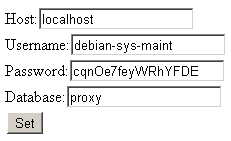
При старте компьютера модуль «полезной нагрузки» выходит на связь по «вшитому» в него адресу основного сервера управления и опрашивает ряд PHP-страниц для самоконфигурирования, регистрирует резервные серверы управления, проверяет скорость соединения и обеспечивает аутентификацию клиента. Основной сервер управления, в свою очередь, предоставляет клиенту список резервных серверов управления, проводит оценку производительности скомпрометированного компьютера и выдаёт пароль для аутентификации на прокси. Анализ сервера управления также выявил несколько общедоступных PHP-страниц, отражающих статистическую информацию о работе ботнета, равно как и учётные данные для подключения к базе данных.


Рисунок 2. Статистика ботнета с command-and-control-сервера


Рисунок 3. Учётные данные для подключения к базе данных сервера управления


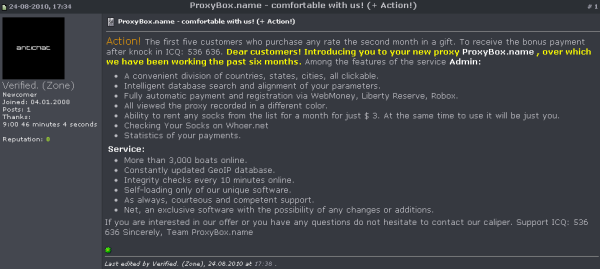
Наблюдение за активностью сервера управления в течение нескольких последних месяцев позволило специалистам Symantec предположить, что оператор ботнета стремится круглосуточно поддерживать его объем постоянным на уровне примерно 40000 активных пользователей. Оператор использует различные варианты распространения вредоносного ПО, включая эксплойт-пак Blackhole. Интересно, что каждый С&С-сервер также предоставляет ботнет-клиенту URL-ссылку на резервный сервер управления в виде [http://]proxybox.name. Этот веб-адрес также был обнаружен в рекламных объявлениях подпольных форумов, таких как, например, Antichat.ru, − русскоязычный форум, посвящённый продаже или обмену скриптами, прокси- и VPN-службами, установленным вредоносным ПО, и другими крайне сомнительным услугами.


Рисунок 4. Реклама сервиса Proxybox.name на antichat.ru


Личность хакера

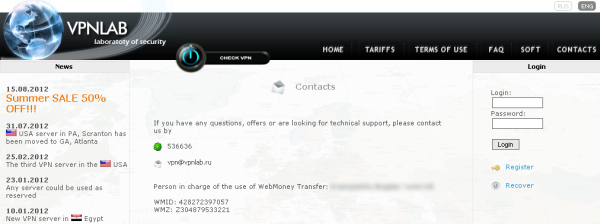
Во всех рекламных объявлениях данного предприимчивого российского хакера предоставляется ссылка на один из его четырёх веб-сайтов сомнительного предназначения. Все эти сайты так или иначе связаны с прокси и распространением вредоносного ПО: один из них предоставляет доступ через прокси (proxybox.name), другой предоставляет услуги VPN (vpnlab.ru), третий осуществляет услуги антивирусного сканирования (avcheck.ru), а четвертый предоставляет услуги тестирования прокси (whoer.net). Эти четыре сайта также связаны между собой перекрестными статичными баннерами. В качестве адреса поддержки на всех четырех сайтах автор указал один и тот же номер ICQ. Некоторые из этих сайтов предоставляют платные услуги, и варианты способа оплаты везде одинаковы: WebMoney, Liberty Reserve, и RoboKassa.


Рисунок 5. Главная страница Vpnlab.ru


Специалисты компании Symantec начали изучать счета платёжных систем, ассоциированные с этими сайтами, и обнаружили, что все они ведут к гражданину с украинским именем, проживающему в России. Другая информация об этом пользователе WebMoney пока не доступна, однако Symantec продолжает активно сотрудничать с правоохранительными органами стран, имеющих отношение к этим серверам управления.

Подпишитесь на новости

Только 11% компаний полностью готовы к новым требованиям по защите КИИ

Только 11% компаний полностью готовы к новым требованиям по защите КИИ — такие результаты показал опрос зрителей эфира AM Live. В эфире AM Live «Безопасность КИИ» эксперты обсудили защиту критической информационной инфраструктуры.

Участники разобрали переход от процессного подхода к типовым отраслевым объектам, новые требования с 1 марта 2027 года — расчёт показателей защищённости раз в полгода и уровня зрелости раз в три года, — а также практические проблемы: совместимость при импортозамещении, контроль подрядчиков, удалённый доступ и готовность к инцидентам. 

Опрос зрителей показал, что только 11% организаций уже выполнили все требования, которые нужно учесть перед 1 марта. Ещё 34% пока разбираются, что именно менять, а 12% заявили, что не являются субъектами КИИ. Алексей Орехов посоветовал не откладывать подготовку:

«Не стоит планировать, что вы 28 февраля досчитаете, а 1 марта у вас будут результаты. Начните заранее — это делается в первую очередь для себя».

Юрий Подгорбунский добавил, что показатель защищённости (КЗИ) на 90% коррелирует с мерами 239-го приказа: «Если система построена правильно, единицу получить несложно». Сергей Сайганов напомнил: если свидетельства по запросу регулятора не предоставлены в течение 30 дней, показатель обнуляется.

Среди главных препятствий для реальной защищённости 53% зрителей назвали проблемы совместимости при замене ПО и оборудования. Константин Закатов пояснил:

«Приобретать стоит то оборудование, которое заранее имеет сертификаты совместимости или заявленную совместимость с тем, что используется на объекте».

Александр Суховей отметил, что даже публичные заявления вендоров о совместимости не гарантируют результата:

«Привозим на стенд, ставим — не работает. Нужно пилотировать конкретные железки и софт, а не сферического коня в вакууме».

Также среди помех называли нехватку бюджета и специалистов.

Отдельный вопрос касался того, как компании проверяют работоспособность защиты. 50% проводили технические проверки защищённости, 36% — аудит, а вот учения по реагированию — только 9%. Лев Палей назвал эту цифру больным местом. Денис Поладьев согласился:

«Отработка реагирования должна быть штатной ситуацией. Для этого она должна быть частью домашних процессов, а не отдельным мероприятием безопасника».

Алексей Панюхин добавил, что перед проверками важно проверять версии средств защиты, сроки сертификатов, логи и действия пользователей.

В ходе дискуссии спикеры также отметили, что при построении защиты важно выходить за рамки значимых объектов.

«Смотреть на ИБ не только в разрезе значимых объектов, а на всю инфраструктуру — границы размываются», — сказал Алексей Орехов.

Александр Суховей призвал начинать с полной инвентаризации:

«Сначала нужно снять туман войны и понять, что вы вообще категорируете».

Денис Поладьев рекомендовал строить сквозные процессы ИБ вместе с ИТ и заказывать комплексный пентест, а Алексей Панюхин — максимально использовать встроенные механизмы защиты и при внедрении систем сразу учитывать требования ИБ.

Участники эфира сошлись во мнении, что подготовку к новым требованиям нельзя откладывать на последний момент, а реальная защищённость КИИ зависит не только от документов, но и от практических проверок, киберучений, совместимости решений и плотного взаимодействия ИБ с ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru