


W32.Phopifas собрал более 2.5 миллиона кликов, используя Skype

W32.Phopifas собрал более 2.5 миллиона кликов, используя Skype

Корпорация Symantec сообщает об обнаружении угрозы, основанной на методах социальной инженерии и осуществляемой посредством Skype и других программ мгновенного обмена сообщениями. Атака началась 29 сентября, и программа уже успела ввести в заблуждение более 2,5 миллионов пользователей. Российским жертвам приходило сообщение от пользователя из их списка контактов с таким текстом: «это новый аватар вашего профиля?)) (адрес страницы).


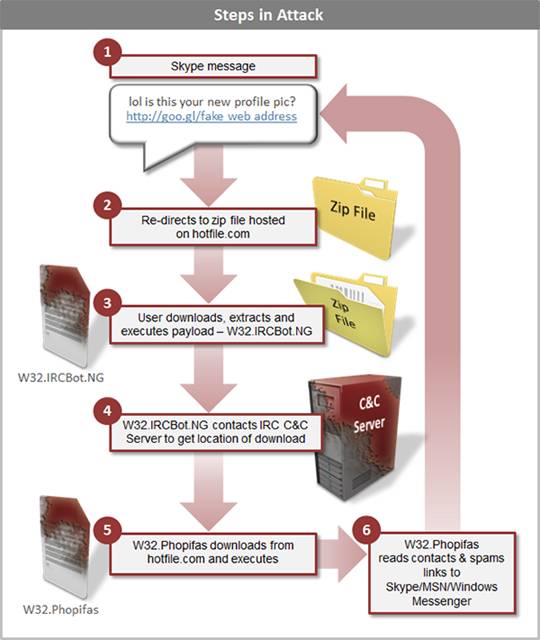
В ходе атаки при помощи программ мгновенного обмена сообщениями рассылаются ссылки на вредоносное ПО. Ниже приведена схема, на которой пошагово отражен сценарий атаки:


Рисунок 1. Сценарий атаки 


Когда жертва кликает по ссылке goo.gl, происходит переадресация на файлообменник Hotfile.com, где пользователю предлагается скачать zip-архив, содержащий вредоносную программу W32.IRCBot.NG, маскирующуюся под обычный файл. После того, как жертва распакует и запустит файл, вредоносная программа устанавливает контакт с IRC-каналом, от которого начинает получать команды.

В ходе расследования специалисты Symantec наблюдали, как вирусу было приказано скачать с hotfile.com и запустить еще один файл. Во всех проведённых тестах этим файлом оказывался W32.Phopifas, однако есть вероятность того, что в зависимости от географического местоположения жертвы скачиваемое вредоносное ПО может быть различным. Анализ W32.Phopifas показал, что угроза ответственна за отправку мгновенных сообщений более чем на 30 языках мира, при этом её следы всегда приводят к W32.IRCBot.NG.

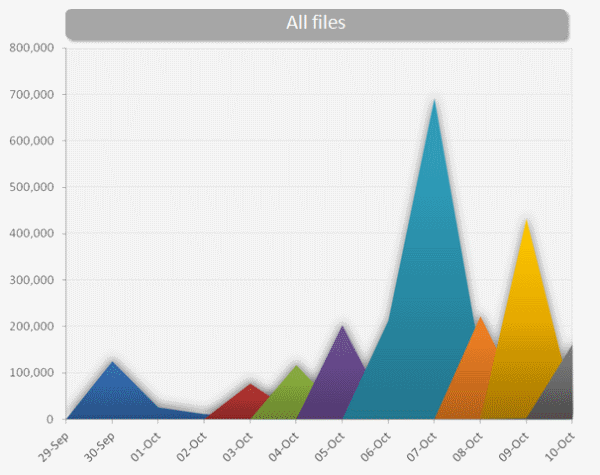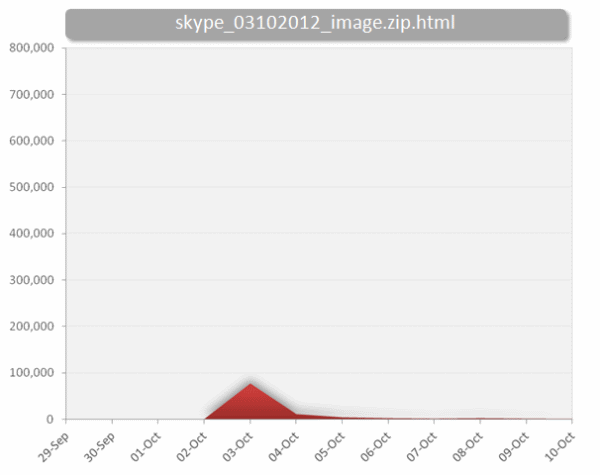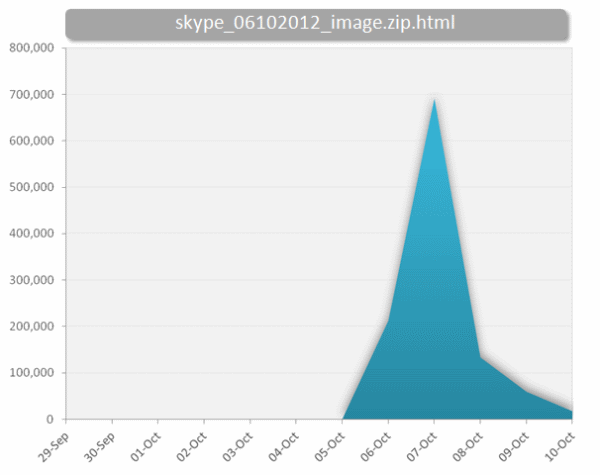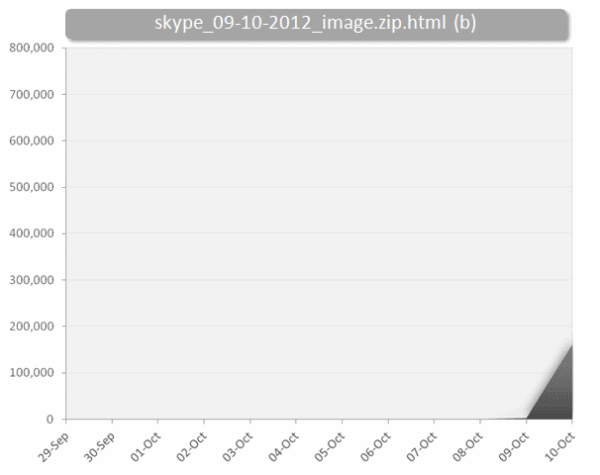
Поскольку в своей преступной схеме злоумышленники используют сервис сокращения URL-адресов goo.gl, Symantec может следить за статистикой переходов по этим ссылкам. На данный момент экспертам удалось идентифицировать 8 разных URL-адресов, используемых W32.Phopifas, и получить статистику обращений к каждому из них. График ниже отражает частоту обращений к каждому из адресов, а также имя связанного с ним zip-архива с вредоносной программой. Имя архива также содержит дату начала использования данной ссылки в рамках рассматриваемой W32.Phopifa-атаки.


Рисунок 2. Статистика переходов по ссылкам злоумышленников


И хотя по этим цифрам сложно судить о количестве пользователей, которые скачали, распаковали и установили вредоносное ПО, эти цифры показывают, насколько уязвимы пользователи программ мгновенного обмена сообщениями перед простыми психологическими уловками.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru