Результаты президентских выборов в США рано или поздно окажутся под влиянием хакеров. Основной вопрос заключается в том, когда это произойдет. Таковы пессимистические прогнозы Стивена Кобба из ESET-North America. В статье на сайте Dark Reading он честно признается: «Я удивлен, что это до сих пор не произошло».
По его мнению, ситуация с системой проведения выборов в США обострилась в последнее время. С одной стороны, сейчас активизируются группы взломщиков, вроде Anonymous и LulzSec. Они используют утонченные методы взлома, а также краудсорсинг. С другой стороны, базы данных избирателей все чаще выкладывают на местные компьютерные системы, которые остаются абсолютно незащищенными.
Обычно на серверах хранится достаточно безобидная информация, вроде имени избирателя и его адреса, однако хакеры могут произвести в этой системе настоящий хаос, полностью изменив весь избирательный процесс.
Хакер мог бы, например, поменять адрес человека из списка избирателей, поместив его в совершенно другой избирательный округ. Самое опасное, что такое изменение можно сделать прямиком перед выборами – его бы не заметили вплоть до судьбоносного дня. Это особенно важно для США, где результат выборов часто определяется перевесом в пару процентов. Например, в 2008 году во время выборов сенатора в Миннесоте, кандидат Эл Франклин выиграл с перевесом в 312 голосов. Достаточно взломать только один аппарат для голосования, чтобы обеспечить весомое преимущество.
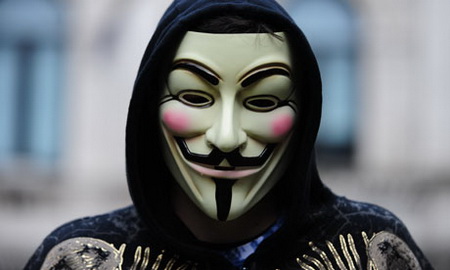 Человек в маске Гая Фокса - символе группы Anonymous.
Между тем, в штатах Вашингтон и Мэрилэнд информация о регистрации пользователей хранится прямиком в сети. «Любая система подключенная к сети, особенно к Интернету, становится уязвимой для атак», – говорит Стив Санторелли – директор исследовательской группы Team Cymru, специализирующейся на системах безопасности.
Хью Томпсон – председатель правления комитета на конференции RSA, одной из самых больших опасностей взлома – подрыв уверенности избирателей. «Страшно даже не то, что может выиграть не тот человек. Гораздо хуже, что хакер может сделать весь процесс выборов совершенно бессмысленным», – говорит Томпсон.
Есть и другая опасность – у многих муниципалитетов вообще нет никаких средств, чтобы предотвратить взлом. Отсутствует и законодательная база, которая бы обговаривала последствия взлома. Нужно ли проводить пересчет голосов? Нужно ли проводить еще одни выборы? Пока ответа на эти вопросы нет даже у Конгресса.
Уязвимости существуют, но многие эксперты считают, что воспользоваться этими лазейками современным хакерам будет сложно. Дело в том, что во многих системах имеется несколько копий базы данных избирателей в совершенно разных местах. Заурядный хакер здесь ничего не сделает, а вот серьезная группа вроде Анонимусов или даже целенаправленная атака другого правительства может натворить немало дел.
Иран или Китай обладают достаточными ресурсами, чтобы осуществить такой избирательный саботаж. Уже сейчас ходят слухи о том, что Китай нанимает миллионы людей для создания кибер-армии. В то же время в Иране собираются целые школы, где проводится обучение для сетевого джихада.
Впрочем, проблемы наблюдаются не только с базами данных, но и с самими аппаратами для осуществления голосования. Проблема с такими машинами обострилась в последнее время, так как все больше и больше людей предпочитают голосовать через электронику. На предстоящих выборах в США, которые пройдут 6 ноября), 30% избирателей будут использовать для голосования электронику.
Многие из аппаратов для выборов работают на Windows и открыты для огромного количества самых разнообразных видов нападения. У таких машин часто остаются слабая защита пароля, переполнение буфера и пр. Исходя из этого исследователи из Argonne National Laboratory (Чикаго) считают, что электронными избирательными машинами легко можно манипулировать.
Самое забавное, что сейчас существует так мало способов проверить заявленные производителями подобной техники элементы безопасности. Обычно все ограничивается тем, что производители используют собственное программное обеспечение. Возможно, хакерам будет сложнее его взломать, но и проверить надежность такой системы независимым экспертам становится намного сложнее.
Так что впереди у США еще масса потенциальных проблем, связанных с системами компьютерной защиты. Вероятно, большая часть из них будет решаться уже после проведения выборов в президенты США.









