


China Mobile запустил новый защитный центр

China Mobile усиливает кибер-защиту смартфонов в Китае

Китайский телекоммуникационный оператор China Mobile объявил на днях о формальном запуске нового операционного центра по интернет-безопасности в Лояне (городской округ на западе провинции Хэнань). Об этом сообщает сайт China Tech News.


Согласно обнародованным данным, это первый операционный центр от крупного китайского сотового оператора, который будет заниматься непосредственно вопросами безопасности в мобильном Интернете. На начальной стадии в центре будет работать до 500 человек, что автоматически делает эту команду самой крупной среди всех китайских поставщиков телекоммуникационных услуг.

Новый центр China Mobile будет заниматься устранением информации порнографического содержания, а также спама. В сферу деятельности организации также входит блокировка звонков с угрозами, борьба с вредоносными программами для мобильных телефонов, а также предотвращение сетевых атак и взломов. Кроме того новая команда будет предоставлять мониторинг деловой активности в Интернете.

В течение 2011 года компания China Mobile обнаружила и блокировала более 430 тысяч доменов, связанных с порнографией, а также разобралась с 5,05 млн спам-сообщений, на которые пожаловались клиенты. Хотя оператор сумел добиться определенных успехов в борьбе с опасной информацией, в стране все еще существуют преступники, которые сумели обойти блокировку, используя региональные, системные или временные лазейки. Открытие нового информационного центра безопасности в Лояне должно значительно помочь в борьбе с вредоносной информацией.

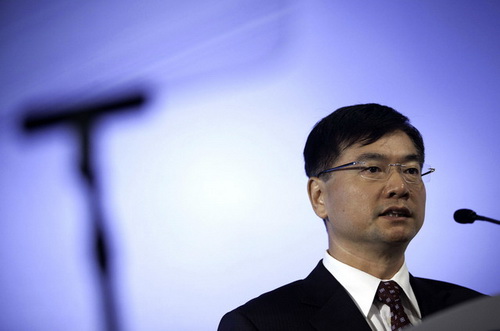
Президент China Mobile Ли Юэ.

Президент China Mobile Ли Юэ говорит, что открытие центра прямо доказывает желание China Mobile исследовать, обнаруживать и блокировать деятельность взломщиков. Во время 2 месяцев испытательного срока центр успешно обрабатывал в день около полумиллиона заявок о вредоносной информации.

Напряженная ситуация с интернет-безопасностью в Китае пока далека от разрешения. Напомним, что в июле 2012 года сотрудники компании TrustGo выявили новую вредоносную программу для мобильных телефонов, которая поразила более 100 тысяч устройств. Аналитики тогда подлили масла в огонь, сказав, что более 35% всех мобильных угроз для мобильного интернета приходит из Китая. Так что ужесточая защиту у себя на родине China Mobile в сущности улучшает защиту мирового мобильного Интернета.

объявил на днях о формальном запуске нового операционного центра по интернет-безопасности в Лояне (городской округ на западе провинции Хэнань). Об этом сообщает сайт China Tech News.

" />

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru