

AVG выпускает новую антивирусную линейку

AVG выпускает новую антивирусную линейку

Антивирусная компания AVG сегодня анонсировала обновленную линейку своих продуктов, заявив, что новинки полностью совместимы с Windows 8, поддерживают работу с сенсорных экранов, предлагают ускоренное сканирование системы и новый интерфейс. Напомним, что продуктовая линейка AVG включает в себя как платные продукты для бизнес-пользователей и малого бизнеса, так и бесплатные домашние программы.

Наиболее полный и дорогой антивирусный комплект AVG Premium Security 2013 поставляется с межсетевым экраном, системой предикативного сканирования гиперссылок в интернете, антиспамом, антишпионом и новой системой, предохраняющей пользователя от возможного взлома беспроводной сети. Чуть менее полный комплект Internet Security 2013 имеет примерно все то же самое, за исключением "продвинутых систем контроля приватности".

Из новых возможностей, появившихся в продукте, можно выделить поддержку технологии Do Not Track, которая позволяет пользователям блокировать часть запрашиваемой удаленными серверами о нем информации, чтобы не передавать соцсетям, рекламным системам и прочим платформам слишком много пользовательских данных. Отметим, что у последнего поколения браузеров также есть поддержка Do Not Track, но в данном случае, она работает только "по стандарту" - то есть, если и удаленный сервер ее добровольно поддерживает, тогда как у AVG эта технология работает форсированно - то есть даже тогда, когда удаленный сервер "втихую" пытается запросить приватные данные или следить за пользовательскими перемещениями на сайтах, передает cybersecurity.ru.

Помимо этого, в AVG сообщили, что новое поколение продуктов примерно на 35% быстрее сканирует систему на наличие вредоносных кодов и имеет на 11% меньший размер собственных файлов, занимая меньше места в компьютере. Вдобавок к этому, новая линейка продуктов пополнилась четырьмя новыми продуктами для мобильной защиты: AVG AntiVirus FREE for Android, AVG AntiVirus Pro for Android и AVG Family Safety для iOS и Windows Phone.

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.
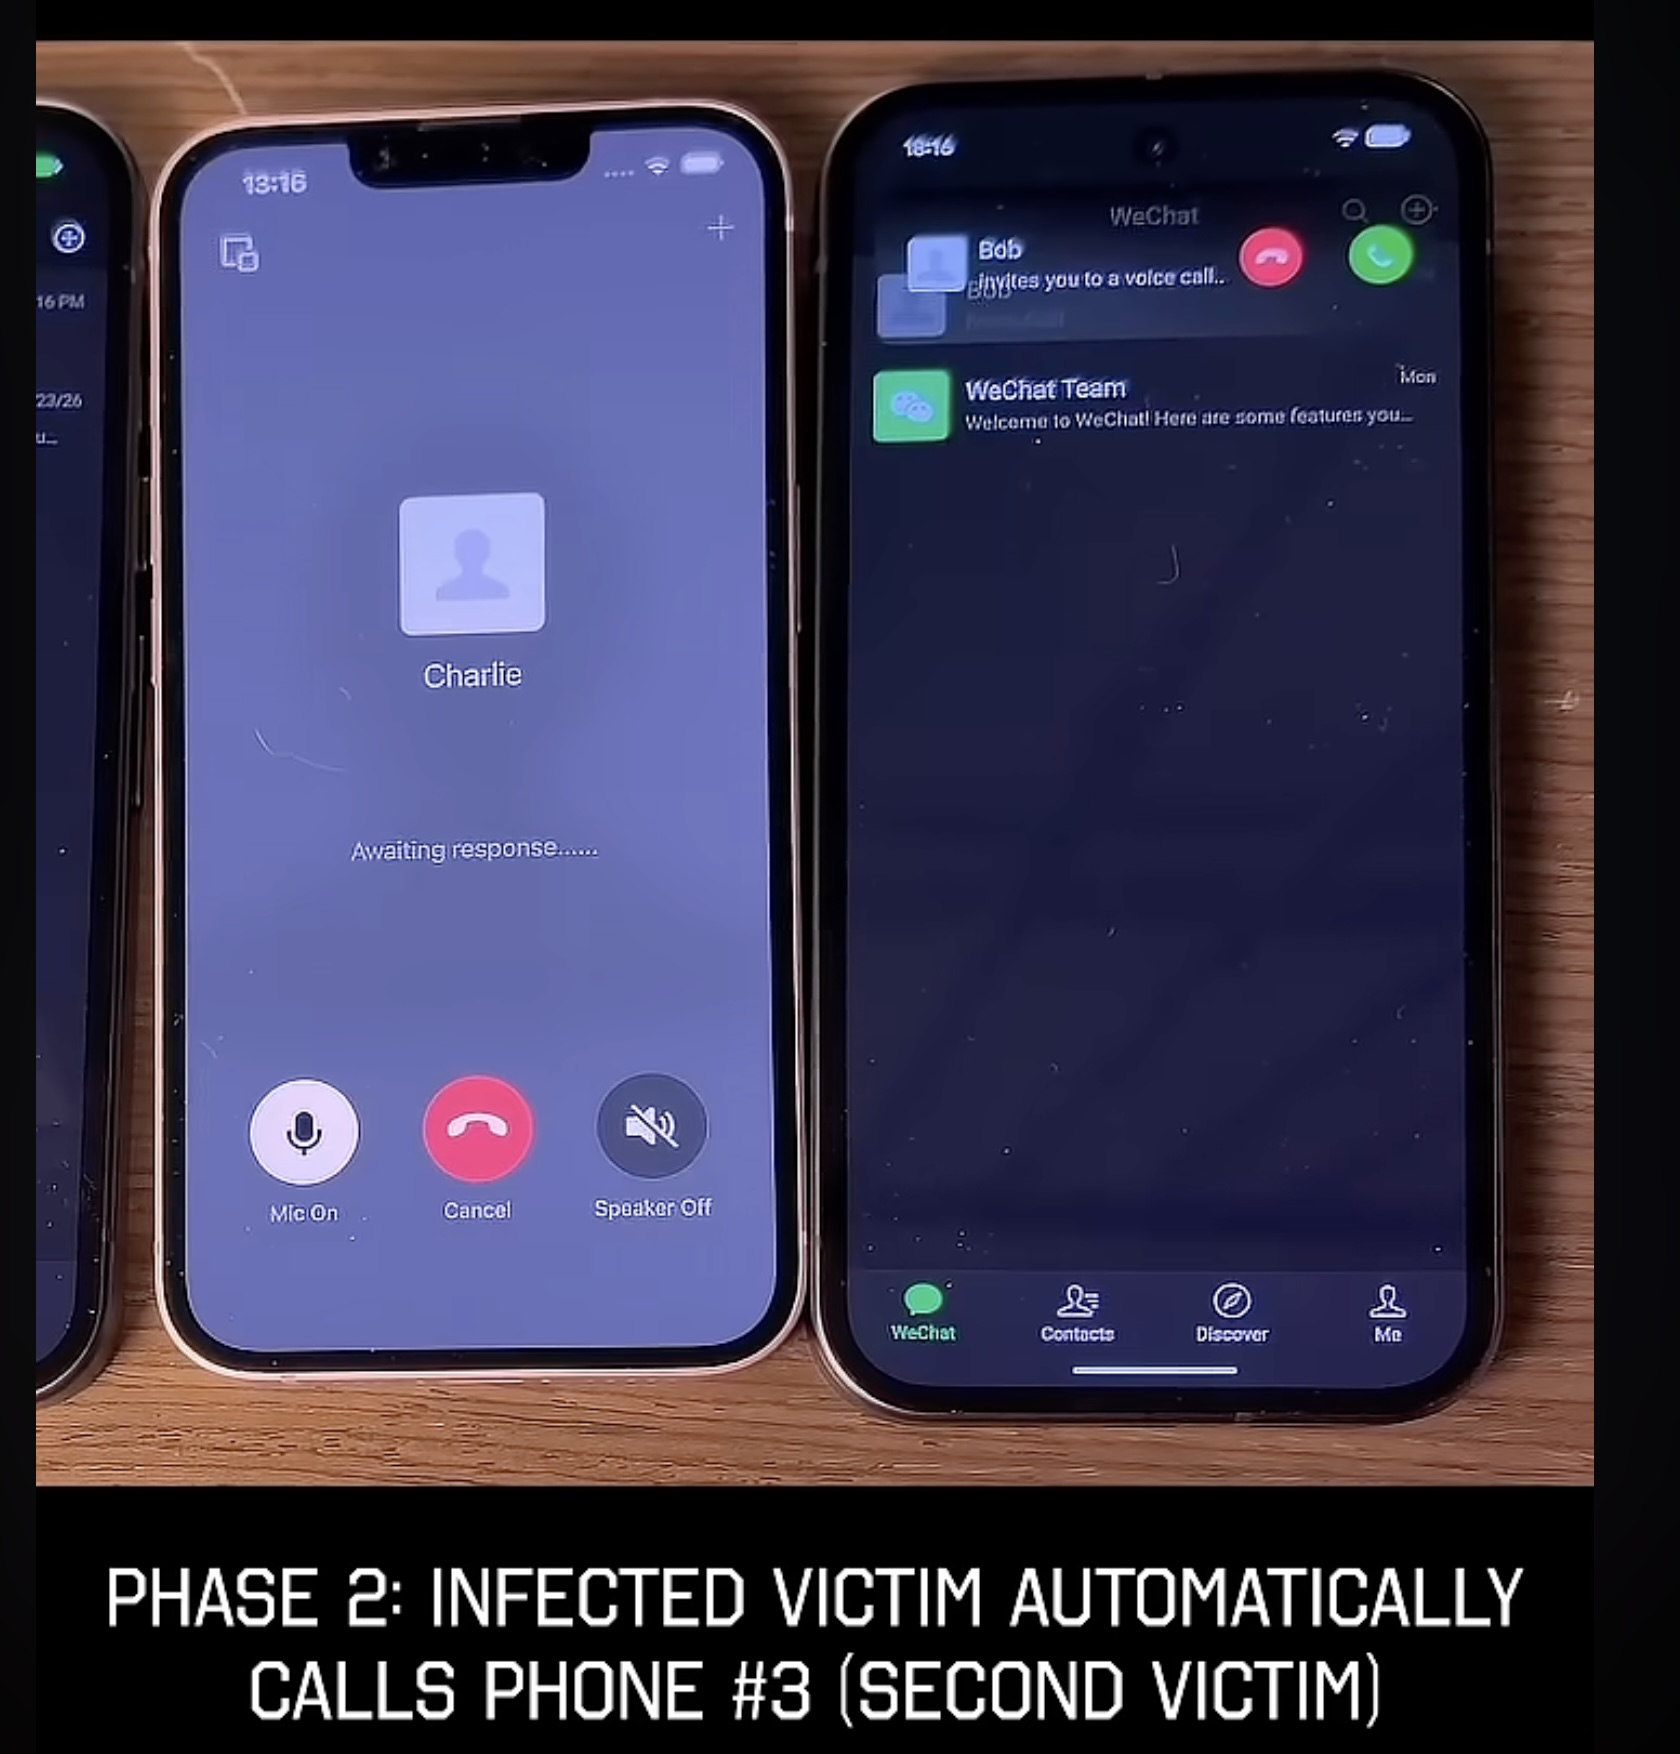

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru