


Trojan.Rodricter распространяется с помощью критической уязвимости Java

Trojan.Rodricter распространяется с помощью критической уязвимости Java

26 августа компания FireEye сообщила об обнаружении критической уязвимости в Java Runtime Environment версий 1.7x, получившей обозначение CVE-2012-4681. Компания Oracle выпустила соответствующее обновление безопасности только 30 августа, и, следовательно, уязвимость оставалась незакрытой в течение как минимум четырех суток, чем не замедлили воспользоваться злоумышленники. Специалисты компании «Доктор Веб» установили, что с использованием этого эксплойта распространялось несколько вредоносных программ, среди которых был обнаружен троянец Trojan.Rodricter.

С целью распространения вредоносных программ злоумышленники использовали взломанные веб-сайты, на которых, в частности, модифицировалось содержимое файла .htaccess. В момент обращения к веб-сайту, содержащему внедренный злоумышленниками вредоносный скрипт, выполняется цепочка перенаправлений, адрес конечного узла в которой зависит от установленной на компьютере пользователя операционной системы. Пользователи ОС Windows перенаправлялись на веб-страницу, содержащую вызовы различных эксплойтов. Примечательно, что адреса серверов, на которые перебрасывались пользователи, генерируются динамически и меняются каждый час.

Загружаемые в браузер пользователя веб-страницы эксплуатировали сразу две уязвимости: CVE-2012-1723 и CVE-2012-4681. Используемый злоумышленниками эксплойт зависит от версии Java Runtime: для версий 7.05 и 7.06 обход безопасности происходил с использованием уязвимости CVE-2012-4681.


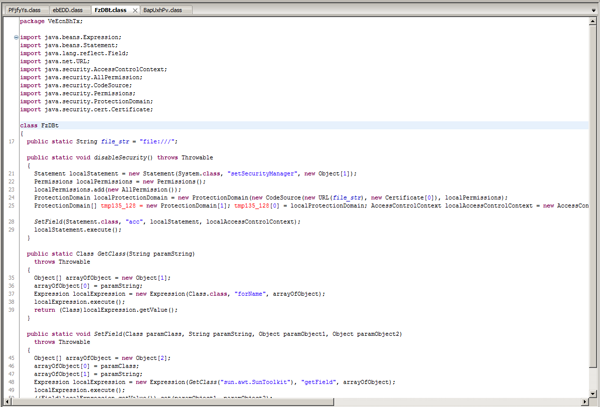
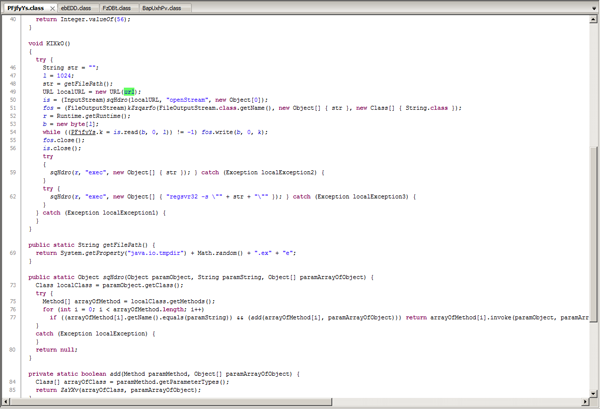
В случае если применение уязвимости завершилось успехом, Java-апплет расшифровывает файл class, основное предназначение которого — загрузка и запуск исполняемых файлов. Таким образом злоумышленники распространяли троянскую программу Trojan.Rodricter.21.


Троянец Trojan.Rodricter.21 использует руткит-технологии и состоит из нескольких компонентов. Так, запустившись на инфицированном компьютере, дроппер этой вредоносной программы проверяет наличие в системе антивирусного ПО и отладчиков, после чего пытается повысить свои привилегии: для этого, в частности, могут использоваться уязвимости ОС. На компьютерах, использующих контроль учетных записей пользователей, троянец отключает UAC. Дальнейший алгоритм действий Trojan.Rodricter.21 зависит от того, какие права он имеет в зараженной системе. Троянец сохраняет на диск основной компонент и, если у него достаточно для этого привилегий, инфицирует один из стандартных драйверов Windows с целью скрытия основного модуля в зараженной системе. Таким образом, Trojan.Rodricter.21 вполне можно отнести к категории троянцев-руткитов. Помимо прочего, эта вредоносная программа умеет изменять настройки браузеров Microsoft Internet Explorer и Mozilla Firefox, например, в последнем троянец устанавливает в папку \searchplugins\ дополнительный плагин-поисковик, а также подменяет User-Agent и настройки поисковой системы по умолчанию. В результате отправляемые пользователем поисковые запросы имеют вид http://findgala.com/?&uid=%d&&q={поисковый запрос}, где %d — уникальный идентификатор троянца. Также Trojan.Rodricter.21 модифицирует содержимое файла hosts, прописывая туда адреса принадлежащих злоумышленникам веб-сайтов.

Основной модуль Trojan.Rodricter.21 сохраняется в виде исполняемого файла во временной папке, он предназначен для подмены пользовательского трафика и внедрения в него произвольного содержимого.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru