


Apple выложила в Сеть обзор безопасности ОС iOS

Apple выложила в Сеть обзор безопасности ОС iOS

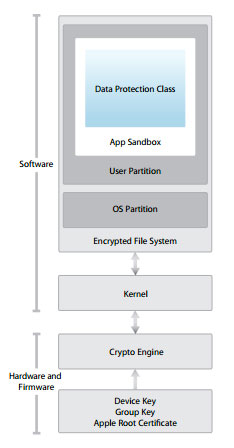
Apple впервые обнародовала техническую документацию, которая подробно описывает ключевые принципы безопасности операционной системы iOS, на базе которой работают телефоны iPhone, мультимедийные плееры iPod touch и планшеты iPad.

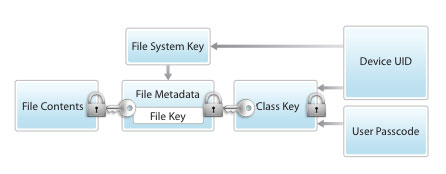
В руководстве рассматриваются методы, которые Apple использует для защиты своих гаджетов от вредоносного программного обеспечения – встроенные в iOS технологии шифрования, подписка приложений цифровыми сертификатами, использование онлайн-магазина App Store и другие, передает macdigger.ru.

20-страничный документ содержит подробную информацию о средствах защиты iOS, собранную на основе сведений самой компании, а также независимых исследователей. Впервые Apple систематизировала данные, связанные с безопасностью своей мобильной платформы.

Данную инициативу можно рассматривать как шаг навстречу корпоративным пользователям, которые предъявляют высокие требования к информационной безопасности.

«Apple стремится внедрять зарекомендовавшие себя методы шифрования и создавать современные, ориентированные на мобильное использование технологии для обеспечения конфиденциальности и защиты, чтобы iOS-устройства могли уверенно использоваться в любой частной или корпоративной среде», – говорится в документе.

Стоит отметить, что это не первый случай, когда Apple под руководством Тима Кука публикует в открытом доступе ранее конфиденциальную информацию. Так, в начале года компания впервые обнародовала полный перечень поставщиков и сборщиков, с которыми работает, а также опубликовала отчет о выявленных нарушениях прав сотрудников на заводах своих партнеров.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru