


Россию потеснили в рейтинге стран-распространителей спама

Россию потеснили в рейтинге стран-распространителей спама

Эксперты «Лаборатории Касперского» подвели итоги деятельности спамеров в ноябре 2011 года. Последний осенний месяц не был отмечен ни крупными инцидентами, ни громкими победами над распространителями почтового мусора. Однако в этот период внимание аналитиков привлекло увеличение количества мошеннических и фишинговых схем. Вместе с тем Россия опустилась на две позиции в рейтинге стран-распространителей спама.


В преддверии зимних каникул в Сети активизируются разного рода мошенники. В минувшем месяце эксперты «Лаборатории Касперского» зафиксировали несколько крупных спам-рассылок, подделанных под уведомления от интернет-магазинов. В письмах пользователю предлагалось ознакомиться со счетом или проверить по ссылке зарегистрированный в системе заказ. На самом же деле такие сообщения содержали ссылки на вредоносный код.

Угрозу таили и рассылки, которые эксплуатировали социальные сети. На этот раз не остался без внимания даже такой ресурс как Flickr, который довольно редко оказывается в поле зрения спамеров. В ноябре с аккаунтов этой соцсети были разосланы письма с использованием функции «пригласить друга». В тексте сообщений размещалась ссылка, которая вела на сайт, торгующий медикаментами. Аналогичным образом спамеры использовали и микроблоги Twitter. Однако в этом случае спам-письма содержали ссылки, по которым пользователи оказывались на ресурсах «для взрослых».

Не остались в стороне и фишеры, которые также старались не упустить момент и использовать предпраздничную суету в корыстных целях. Их интересовали, прежде всего, различные финансовые структуры. В результате в первой десятке организаций, чаще всего атакуемых фишерами, половину позиций заняли банки. Неожиданно в ноябре в этот рейтинг вернулся популярный среди молодежи 150 стран социальный ресурс Habbo, количество атак на который выросло в 10 раз. Это позволило ему сразу оказаться на втором месте. Другая социальная сеть Facebook заняла в ноябре четвертую строчку. При этом ТОР 10 покинули онлайн-игры.

В минувшем месяце увеличилась и доля писем с вредоносным вложениями, которая достигла 3% всех сообщений. Лидером по срабатыванию почтового антивируса по-прежнему остается Россия (20,23%), которая по этому показателю на 6% опережает США (14,23%).

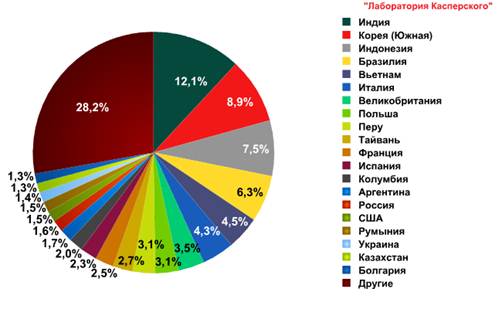
ТОP 20 стран-источников спама в ноябре 2011 года

В то же время Россия опустилась на две позиции в рейтинге стран-источников спама и оказалась на 15-м месте. При этом доля почтового мусора, разосланного с ее территории, по сравнению с октябрем даже незначительно выросла на 0,7%, сообщает информационная служба «Лаборатории Касперского».

«В ноябре сказалось приближение новогодних праздников, готовиться к которым спамеры начали еще в октябре. В результате доля незапрошенной электронной корреспонденции, эксплуатирующей тему Нового года и Рождества, составила 3,5% от всего спам-трафика, – комментирует Мария Наместникова, старший спам-аналитик «Лаборатории Касперского». – Опасность по-прежнему представляют и вредоносные вложения в электронных сообщениях, тем более что Россия второй месяц подряд лидирует по количеству срабатываний почтового антивируса. Все это говорит о том, что пользователям надо быть предельно внимательными при работе с почтой и не открывать подозрительные письма».


Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru