



Более 100 тыс. троянцев для кражи персональных данных

Более 100 тыс. троянцев для кражи персональных данных

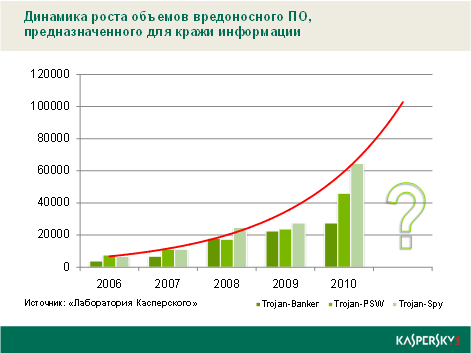
 Эксперты «Лаборатории Касперского» отмечают повышенный интерес киберпреступников к пользовательской информации. Количество новых сигнатур, которые были добавлены в базы «Лаборатории Касперского» для детектирования троянских программ, предназначенных для кражи персональных данных, в 2010 впервые превысило 100 тыс. За год это показатель увеличился почти в два раза (на 87%), а по сравнению c 2006 годом – более чем в 7,5 раз.


Самый высокий показатель роста – 135% за год – наблюдается среди вредоносов, созданных для ведения электронного шпионажа за пользователем (Trojan-Spy). Число троянцев, предназначенных для кражи логинов и паролей (Trojan-PSW), выросло на 94%, а зловредов, пытающихся получить доступ к банковским системам, системам электронных денег и пластиковых карт (Trojan-Banker), – на 22%, сообщает Информационная служба «Лаборатории Касперского».

«Ежедневно миллионы пользовательских компьютеров подвергаются хакерским атакам и становятся частью ботнетов, предназначенных для рассылки спама и совершения DDoS-атак, – говорит Стефан Танасе (Stefan Tanase), ведущий антивирусный эксперт «Лаборатории Касперского» в регионе ЕЕМЕА. – При этом злоумышленники получают полный доступ к зараженным компьютерам, а соответственно, при желании могут использовать любую хранящуюся на них информацию, в том числе личную и конфиденциальную». 

Для обеспечения безопасности персональных данных специалисты «Лаборатории Касперского» рекомендуют использовать комплексные защитные решения, в состав которых входит инструмент Виртуальная клавиатура. Она позволяет вводить логины, пароли и номера кредитных карт на веб-страницах без использования обычной клавиатуры, что обеспечивает защиту от вредоносных программ, перехватывающих данные посредством снятия скриншотов или регистрации нажимаемых клавиш.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru