



Новинка от кибермошенников: подписка без уведомления

Новинка от кибермошенников: подписка без уведомления

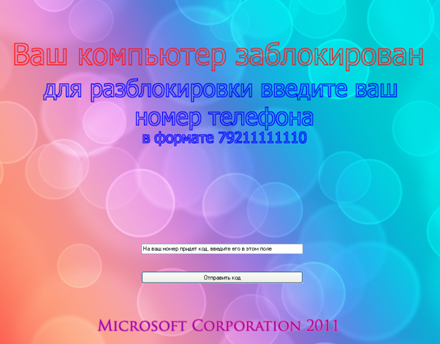
«Лаборатория Касперского» предупреждает пользователей о появлении новой схемы работы кибермошенников с использованием СМС-блокеров. В отличие от традиционного алгоритма, когда для получения кода разблокировки компьютера необходимо было выслать на указанный номер платное СМС-сообщение, теперь злоумышленники пошли более «гуманным» путем. В окне, которое появляется на Рабочем столе, пользователя просят указать номер телефона, на который совершенно бесплатно приходит СМС с кодом разблокировки. На чем же зарабатывают мошенники?

Блокер — одна из распространенных форм работы кибермошенников 

После разблокировки на телефон «счастливчика» с завидной регулярностью и частотой начинают приходить СМС-сообщения сомнительного содержания, а его баланс стремится к нулю, сообщает Лаборатория Касперского. Оказывается, что, введя свой номер мобильного телефона и подтвердив его подлинность, пользователь автоматически принимает условия некого лицензионного соглашения, которое помимо всего прочего включает услугу «Подписка», естественно, предоставляемую на платной основе. 

Как правило, избавиться от подобной «услуги» можно, обратившись к оператору мобильной связи с требованием отписаться от ненужной Подписки. Существует и другой способ: не выполнять условия соглашения со своей стороны, то есть не оплачивать навязанную услугу. Для этого достаточно в течение определенного времени (обычно неделю) не пополнять баланс. Однако, согласитесь, сегодня прожить без мобильного телефона хотя бы день, может далеко не каждый, не говоря уже о неделе.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru