


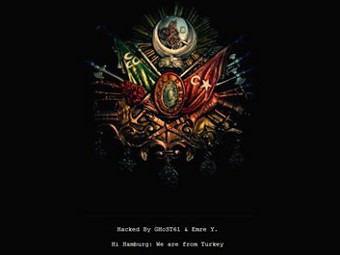

Турецкие хакеры разместили на сайтах ХДС герб Османской империи

Турецкие хакеры разместили на сайтах ХДС герб Османской империи

...

Турецкие хакеры атаковали сайты отделений ХДС в Гамбурге и Мекленбурге - Передней Померании cduhamburg.de и cdu-mecklenburg-vorpommern.de.

герб Османской империи

 Вместо оригинального содержания на главных страницах сайтов на черном фоне был размещен герб Османской империи, под которым находилось приветствие "Мы из Турции!" и вопрос, обращенный к главе ХДС, канцлеру Германии Ангеле Меркель: "Куда делись деньги на интеграцию?"

Хакерская атака была осуществлена 19 октября. Сайт мекленбургского отделения ХДС был восстановлен уже к полудню, а гамбургского - несколькими часами позже. Полиция начала расследование.

В правоохранительных органах не исключают, что действия хакеров имеют политический и экстремистский подтекст и связаны с развернувшейся в Германии острой дискуссией об интеграции мигрантов, прежде всего мусульман из Турции.

Непосредственным поводом для атаки на сайты ХДС мог стать запланированный на среду визит Ангелы Меркель в Любек (Шлезвиг-Гольштейн). Ранее канцлер официально заявила, что попытка построить в Германии мультикультурное общество потерпела крах. В самом правительстве ведется острая дискуссия по вопросу об иммиграционной политике и интеграции мигрантов.

Министр по делам науки и образования Аннетта Шаван и министр экономики Райнер Брюдерле выступают за введение в ФРГ по примеру Канады балльной системы оценки квалификации и знания языка для мигрантов. Министр внутренних дел Томас де Мезьер считает данный шаг излишним.

Источник

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru