



ИБ-специалисты вынуждены работать в новых условиях — с ограниченными бюджетами, недостатком кадров, жёсткими требованиями регуляторов и задачами импортозамещения. Чтобы обеспечить внутреннюю безопасность, бизнесу нужен мощный инструмент, который закроет актуальные потребности.
- 1. Введение
- 2. Встроиться в инфраструктуру
- 3. Экономично расходовать ресурсы
- 4. Сохранять устойчивость
- 5. Защищать максимум каналов
- 6. Автоматизировать анализ данных
- 7. Облегчать расследования
- 8. Учитывать актуальные потребности
- 9. Выводы
Введение
При выборе DLP-системы бизнесу приходится искать баланс между возможностями защиты и затратами на её внедрение и эксплуатацию. Даже функциональное решение может оказаться слишком дорогим, если требует мощной инфраструктуры, сложной настройки или постоянного участия большой команды ИБ-специалистов. При этом экономия на важных функциях создаёт дополнительные риски: система может не охватывать все каналы передачи данных или не справляться с расследованием инцидентов.
Поэтому при выборе DLP важно учитывать не только стоимость лицензии и количество контролируемых каналов, но и совместимость с ИТ-инфраструктурой, потребление ресурсов, отказоустойчивость и возможности автоматизации. Имеет значение и то, насколько легко адаптировать систему под новые задачи компании. Разберём основные критерии выбора на примере «СёрчИнформ КИБ».
Встроиться в инфраструктуру
Система должна контролировать ПК на ключевых ОС — Windows, Linux и macOS. Если кроссплатформенной совместимости нет, она превращается в изолированный инструмент со множеством «слепых зон». Кроме того, при необходимости бизнес теряет возможность быстро перейти на импортозамещённые ОС.
«СёрчИнформ КИБ» работает на серверах под управлением Windows и Linux, контролирует ПК на Windows, Linux и macOS. Агенты КИБ автоматически адаптируются под разные ядра ОС. Чтобы не приходилось выбирать между безопасностью, удобством и экономией, КИБ можно развернуть в облаке. Это не требует специального оборудования: система будет собирать, обрабатывать и хранить данные в облачном пространстве.
Управлять КИБ на любой инфраструктуре можно из десктоп-приложения и в единой веб-консоли в браузере с любого устройства.
Экономично расходовать ресурсы
Система собирает, хранит и обрабатывает большие объёмы данных — сведения о коммуникациях сотрудников и работе за корпоративным ПК, сетевой трафик, теневые копии документов и писем, фотографии, аудио- и видеофайлы. Без правильной оптимизации для этого нужно много вычислительных ресурсов и места в хранилищах.
«СёрчИнформ» стабильно оптимизирует КИБ и снижает требования к оборудованию. Система хранит данные в сжатом виде и устраняет дубли, чтобы исключить перерасход места. КИБ заметит, если один и тот же файл пересылали несколько раз, и сохранит его в единственном экземпляре.
Для филиалов с узким каналом связи и удалёнными офисами разработан специальный компонент в Центре управления агентами. Компонент собирает сведения с локальных ПК и отправляет по заданному сценарию на основной сервер, где хранится информация обо всех инцидентах в подразделениях. Это позволяет оптимизировать работу и не закупать дополнительное оборудование для каждого филиала.
Сохранять устойчивость
Отказоустойчивость ПО напрямую влияет на стабильность бизнес-процессов. Из-за проблем «под капотом» система защиты может тормозить работу компании — загрузку и отправку файлов, запуск программ. Бизнес рискует оказаться в уязвимом положении — с высокими рисками утечки информации и получения штрафов за нарушение требований регуляторов.
«СёрчИнформ КИБ» защищён от сбоев на нескольких уровнях. ИБ-специалист может распределять входящий трафик по разным серверам управления агентами. При потере связи с центральным вычислительным узлом агент продолжит собирать данные и сохранять их в локальный буфер и, как только связь восстановится, дозированно передаст накопленную информацию. При отказе одного из серверов — перенаправит трафик на другие узлы.
Рисунок 1. Схема отказоустойчивой архитектуры «СёрчИнформ КИБ»
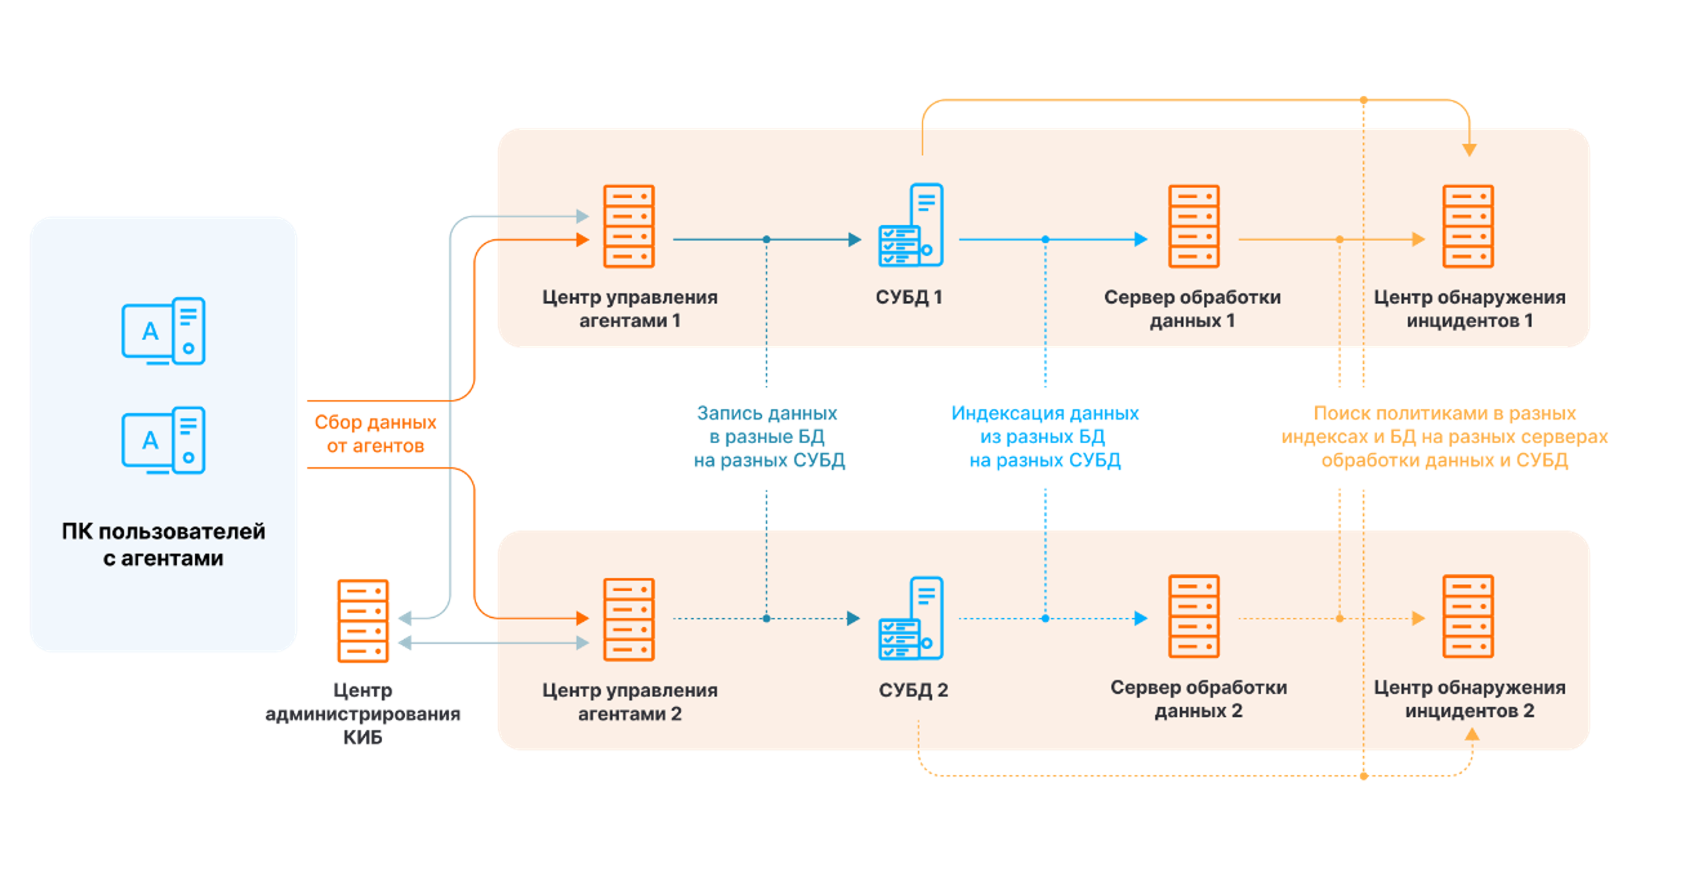
КИБ регулярно сохраняет резервные копии используемых баз данных, чтобы избежать потери данных при сбое оборудования. А при его полном отказе систему можно быстро развернуть заново.
Защищать максимум каналов
Чем больше протоколов и сервисов мониторит система, тем шире возможности защиты. «СёрчИнформ КИБ» контролирует востребованные каналы передачи информации — почту, мессенджеры, веб-трафик, протокол передачи файлов (FTP), облачные ресурсы, съёмные устройства, печать, а также открытые приложения, микрофон, клавиатуру и экран рабочего ПК. Источники данных — распространённое корпоративное ПО: более 50 российских и иностранных мессенджеров, платформы корпоративной коммуникации, электронная почта и облачные хранилища. Благодаря гибким возможностям интеграции можно дополнительно настроить обмен сведениями с другими сервисами.
Система должна не только контролировать трафик, но и блокировать потенциально опасные действия, чтобы исключить утечку важных данных. «СёрчИнформ КИБ» поддерживает разные типы блокировок — по действиям, по контексту и по контенту. Например, ИБ-специалист может:
- запретить сотрудникам посещать конкретные сайты или сохранять на флешки заданный объём данных;
- заблокировать передачу PDF-файлов в облачные хранилища для конкретной группы пользователей;
- ограничить отправку документов, писем и сообщений с конфиденциальной информацией.
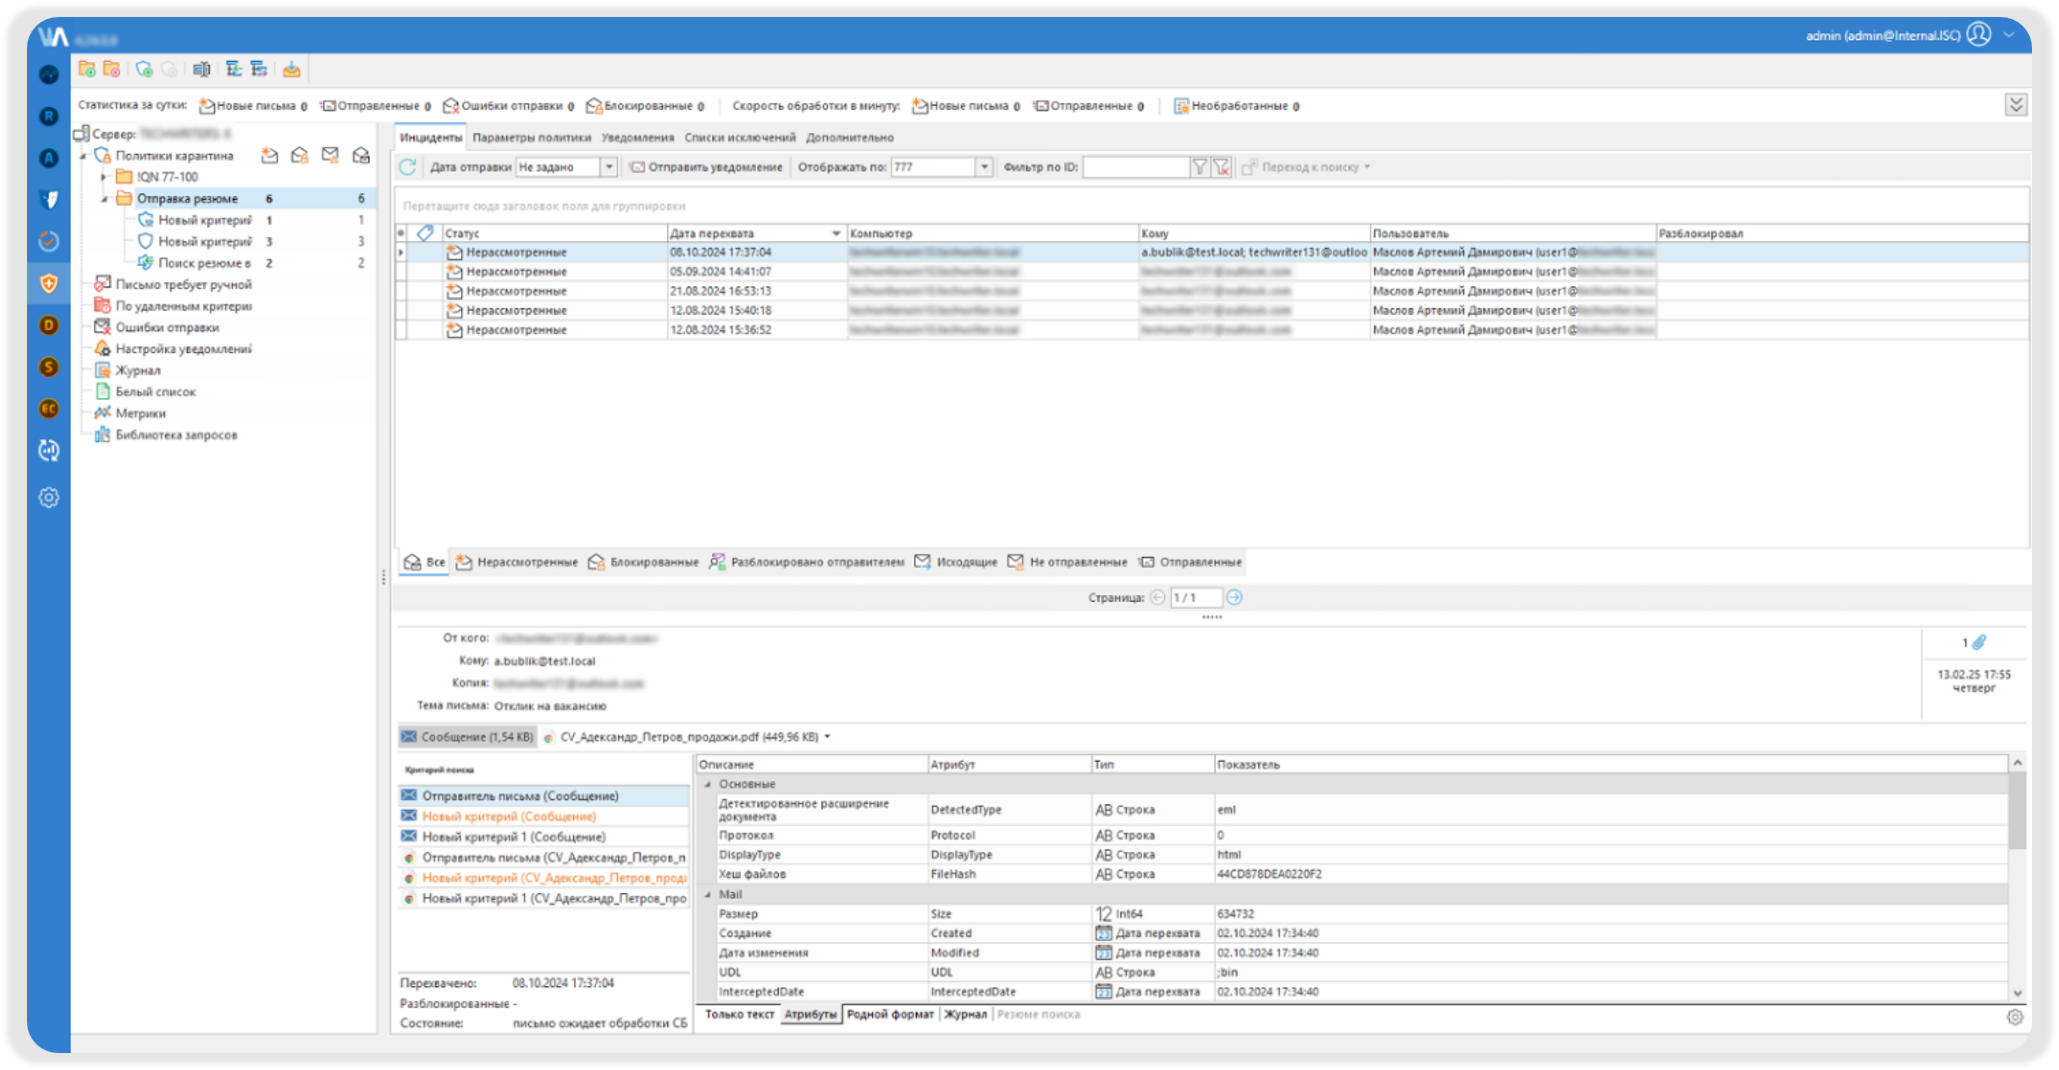
Также можно настроить карантин для корпоративной почты. Если письма нарушают политики безопасности, КИБ остановит отправку и оповестит ИБ-службу. Специалист проверит письмо и решит, заблокировать передачу или нет.
Рисунок 2. Карантин в «СёрчИнформ КИБ»
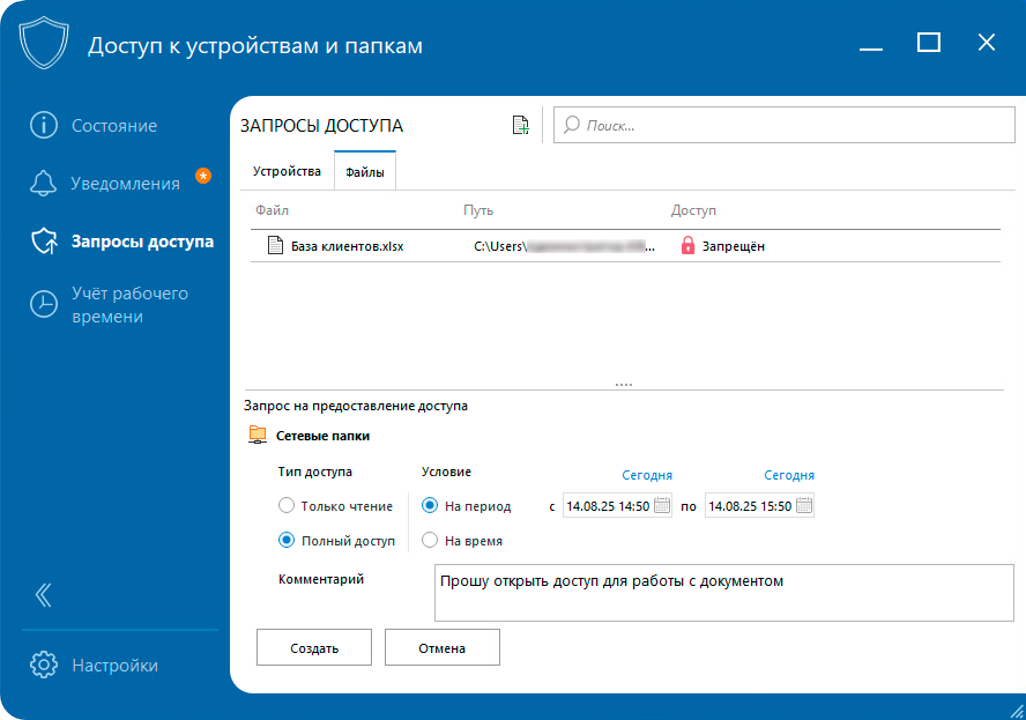
В КИБ есть «открытый» режим работы. ИБ-специалист может разрешить сотрудникам запрашивать доступ к заблокированным файлам и каналам передачи, получать предупреждения о блокировках и нарушении политик. Например, если работник собирается отправить письмо и прикрепляет документ, который нельзя передавать за пределы компании, система предупредит его о нарушении правил безопасности. Это помогает сформировать в компании культуру ИБ и снизить число случайных инцидентов.
Рисунок 3. Запросы доступа в «открытом» режиме работы «СёрчИнформ КИБ»
Автоматизировать анализ данных
В «СёрчИнформ КИБ» настроены более 250 универсальных и отраслевых политик безопасности. Чтобы обнаружить подозрительные слова, фразы и действия, КИБ использует восемь видов алгоритмов и их комбинации — от простого поиска по словам до анализа документов, похожих «технически» и по смыслу. Система классифицирует отсканированные документы, распознаёт текст на изображениях, транскрибирует аудиофайлы и идентифицирует объекты и лица на снимках с веб-камер.
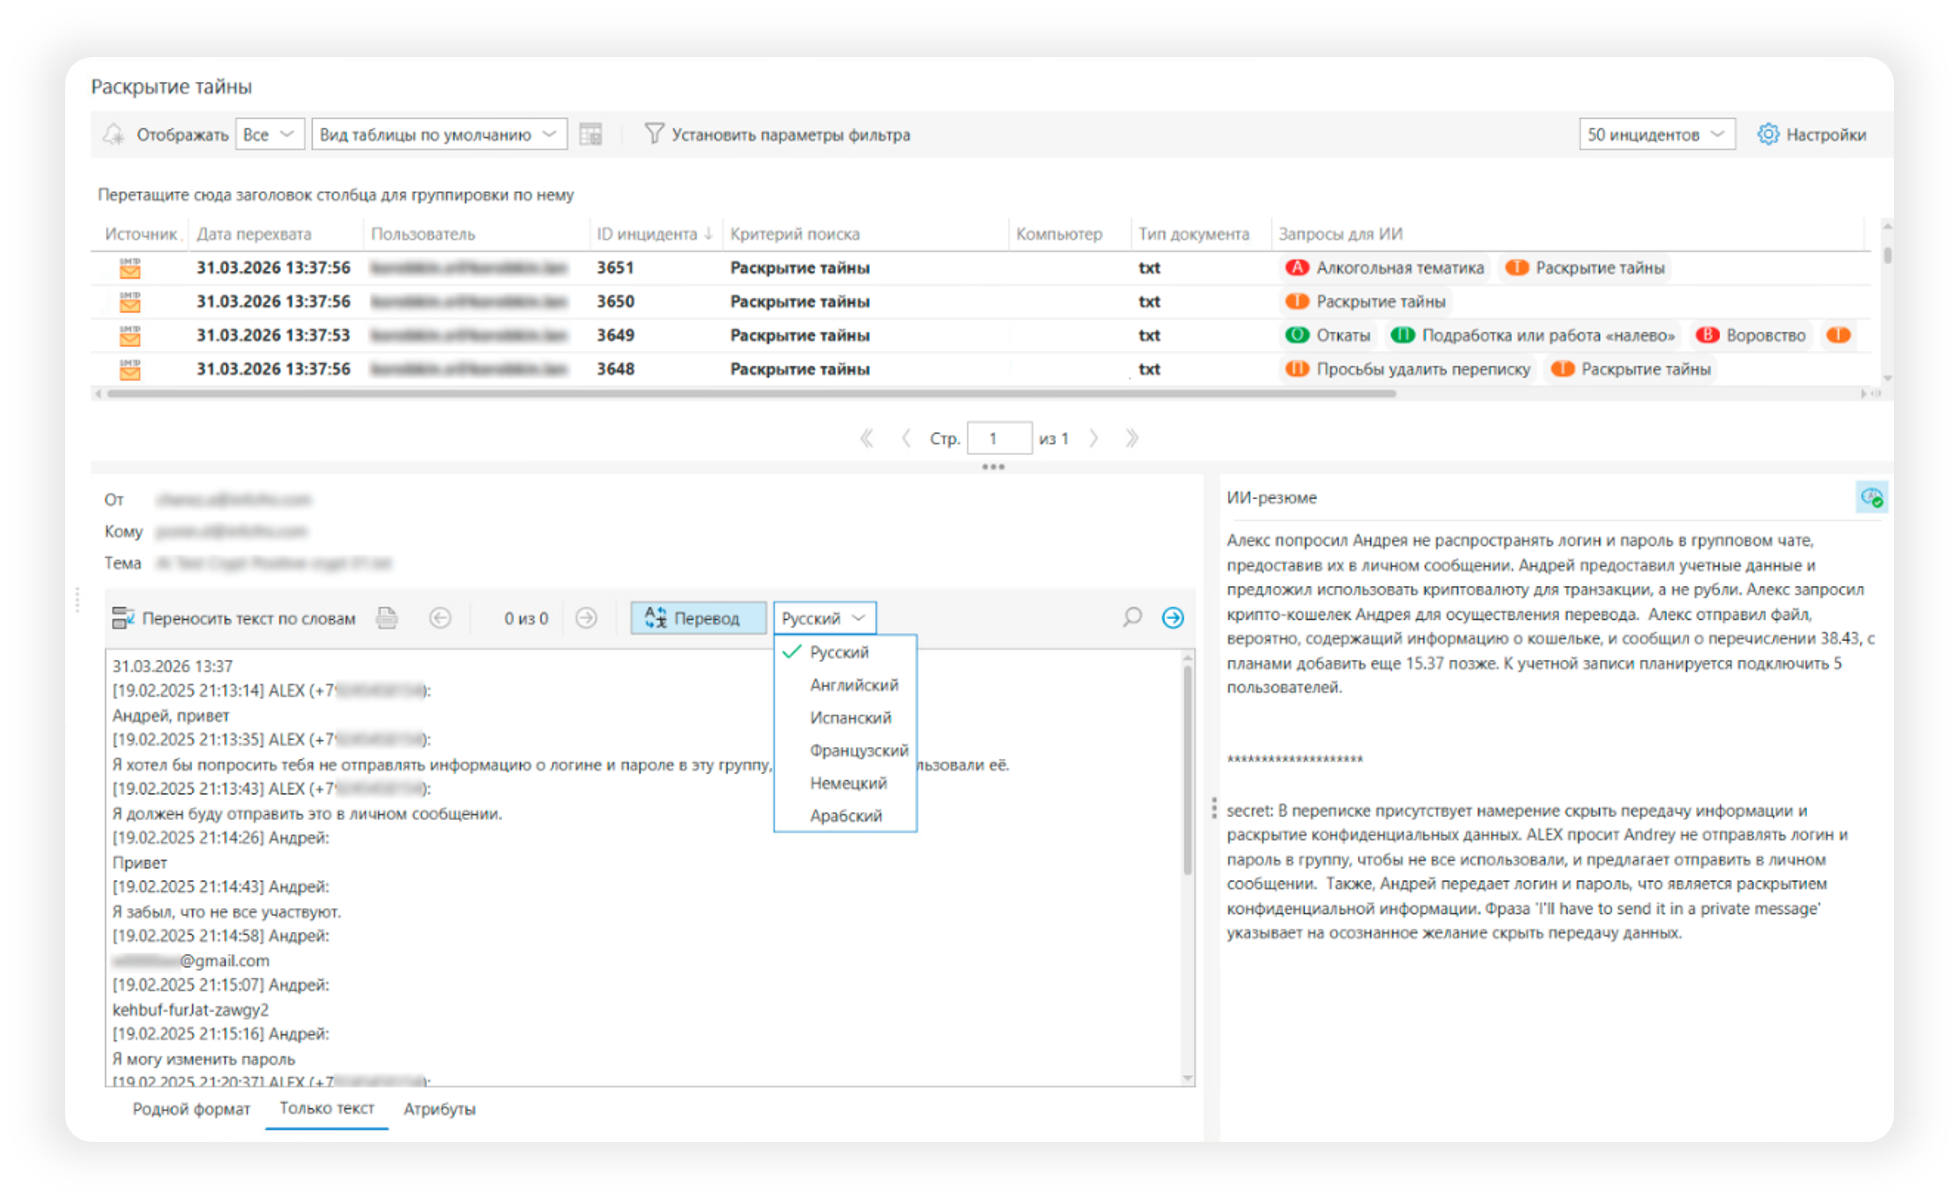
Для усиленной защиты в КИБ встраивается локальный ИИ-модуль на основе большой языковой модели (LLM). ИИ-Ассистент проверяет содержание рабочих чатов, анализирует контекст и выявляет скрытые инциденты, «невидимые» для стандартных алгоритмов безопасности: например, попытки замаскировать данные. Инструмент собирает резюме объёмных переписок и в реальном времени переводит текст со 120 языков.
Рисунок 4. Инцидент, выявленный ИИ-Ассистентом в «СёрчИнформ КИБ»
Облегчать расследования
Удобство системы влияет на точность, качество и скорость расследований. В «СёрчИнформ КИБ» ИБ-специалисты могут пошагово восстановить хронологию нарушений: посмотреть собранные сведения, проанализировать их вручную или автоматически по стандартным и ИИ-политикам безопасности, сформировать отчёты. Система сразу добавит данные в карточки сотрудников, причастных к нарушениям.
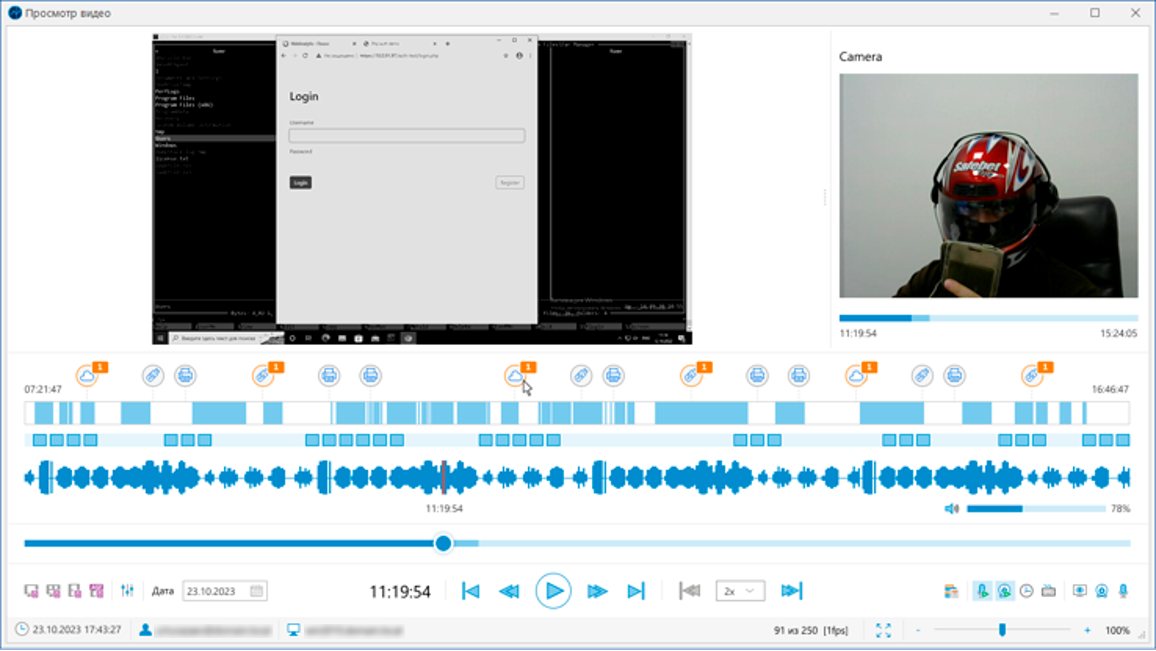
В результате ИБ-отдел получит объединённую временную шкалу инцидента. КИБ отобразит программы и сайты, которые открывал нарушитель, информацию об отправленных файлах и подключённых устройствах, снимки с веб-камеры, записи экрана.
Рисунок 5. Временная шкала инцидента в «СёрчИнформ КИБ»
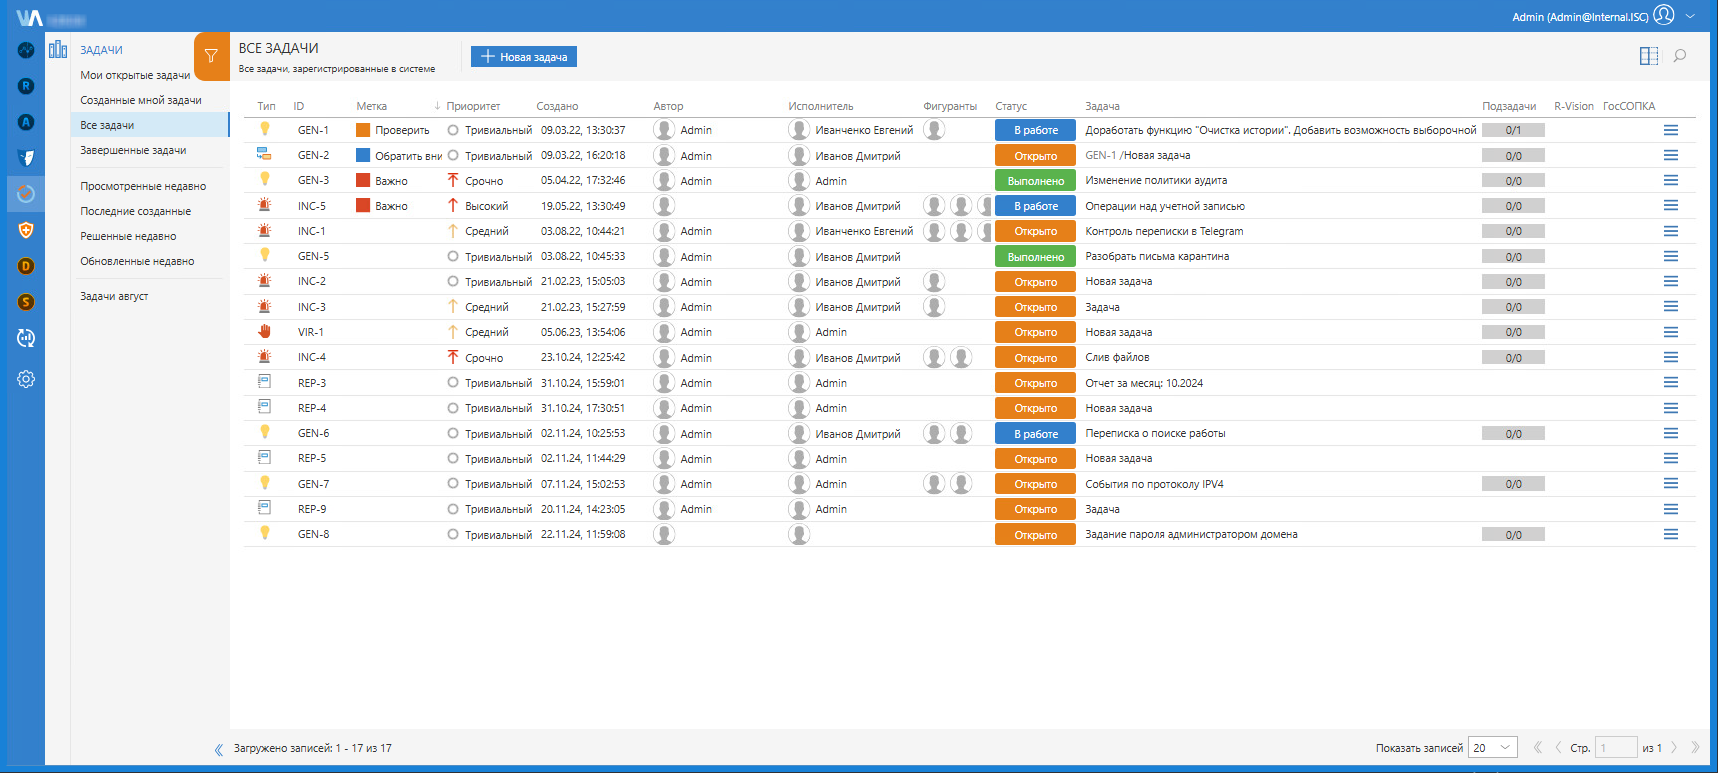
Менеджер задач в КИБ поможет ИБ-специалистам координировать действия, следить за ходом расследования и формировать отчёты из готовых шаблонов, в том числе для передачи в центры мониторинга ИБ (SOC) и ГосСОПКА.
Рисунок 6. Менеджер задач в «СёрчИнформ КИБ»
Учитывать актуальные потребности
Система должна быстро адаптироваться под актуальные задачи заказчиков и постоянно наращивать функционал. Поэтому работа вендора не заканчивается на установке ПО. Ему нужно оставаться в контакте с бизнесом и оперативно закрывать новые потребности.
«СёрчИнформ» собирает запросы клиентов и регулярно дорабатывает функционал — добавляет интеграции и реализует дополнительные инструменты. При этом поддержка начинается ещё до покупки системы. Заказчик может бесплатно протестировать КИБ в течение 30 дней, настроить политики безопасности вместе со специалистами и оценить возможности системы. После установки отдел внедрения помогает разобраться, как адаптировать КИБ под изменчивые бизнес-процессы.
Преподаватели учебного центра проводят курсы, чтобы повышать компетенции ИБ-отдела, а эксперты компании — практические вебинары. Кроме того, вендор организовывает ежегодные конференции, которые объединяют владельцев и руководителей бизнеса, ИБ- и ИТ-специалистов из всех отраслей.
Выводы
Система защиты от утечек информации — ключевой инструмент внутренней ИБ. Программа должна обладать широким набором функций и эффективно обеспечивать безопасность. При этом — учитывать актуальные проблемы: сокращение бюджетов, нехватку кадров и новые требования законодательства.
«СёрчИнформ» разрабатывает КИБ с опорой на реальные запросы бизнеса. Функционал системы закрывает приоритетные задачи: вписывается в любую инфраструктуру, поддерживает интеграции с востребованными сервисами и быстро адаптируется под рабочие процессы заказчика. Чтобы выстроить безопасный корпоративный контур с «СёрчИнформ КИБ», необязательно иметь большой ИБ-отдел и крупный бюджет.
Модульная структура КИБ позволяет выбирать только нужные инструменты. Инструменты аналитики, разные виды поиска и автоматические отчёты позволяют гибко контролировать работу даже большой распределённой команды. Эксперты «СёрчИнформ» помогают внедрить систему, повысить компетенции службы безопасности и обучить ИБ-грамотности рядовых сотрудников.
Реклама, 18+. ООО «СерчИнформ» ИНН 7704306397
ERID: 2Vfnxvw2Sex


