



Делать пентест долго и дорого, а ещё он даёт только статичные срезы. Как сделать лучше? Попробуем поручить эту работу ИИ-агенту, который всё выполнит быстро и почти без человека — надо только правильно поставить цель. Добро пожаловать в вайб-пентестинг, где до проверки защищённости — один промпт.
- 1. Введение
- 2. Вайб-пентестинг? Это как?
- 3. Реализуем вайб-пентестинг на практике
- 4. Модели, агенты и фреймворки, полезные вайб-пентестеру
- 5. Безопасный вайб-пентестинг: простые правила
- 6. Что будет с автоматизацией пентестов?
- 7. Выводы
Введение
Идея писать код с помощью ИИ уже привычна. Конечно, не все языки программирования одинаково хорошо даются большим языковым моделям и генераторам текстов на их основе. Однако кое-где уже достигнут прогресс (например, на Python нейросети пишут довольно уверенно), и приложения, которые появились через постановку задачи ИИ-агенту, постепенно перестают быть редкостью.
Этот опыт становится основой для автоматизации и в других областях. Например, идея «вайба» — рассказать железному мозгу, чего тебе хочется, и получить результат — находит сторонников в области тестирования на проникновение. Выполнять такие проверки долго, они очень трудоёмкие, требуют внимания, памяти, педантичности. Нельзя ли переложить хотя бы что-то на ИИ? Пусть пентестер занимается формулированием целей, а не разгребает горы мелких нюансов.
Поговорим сегодня о возможном новом шаге в развитии тестирования на проникновение — вайб-пентестинге.
Вайб-пентестинг? Это как?
Когда смотришь на термин впервые, сразу связываешь его с вайб-кодингом. И это правильно: как понятие, так и идея вайб-пентестинга от него производны. Но дальше идут нюансы, потому что «надстраивать» и развивать концепцию можно по-разному. Строго говоря, даже суть её понимают неодинаково.
Есть компании и сервисы, которые подняли знамя вайб-пентестинга с целью продавать обычное тестирование на проникновение, только применительно к ИИ-коду. Для них «вайб» — это не о том, как должен проводиться пентест, а просто фрагмент слова «вайб-кодинг». Собственно, почему бы и нет: у приложений, которые написаны нейросетями, есть свои характерные слабые места, и можно при проверке сразу целиться именно в них. Получится узкофокусный («tailored», как говорится) пентестинг под определённую задачу.
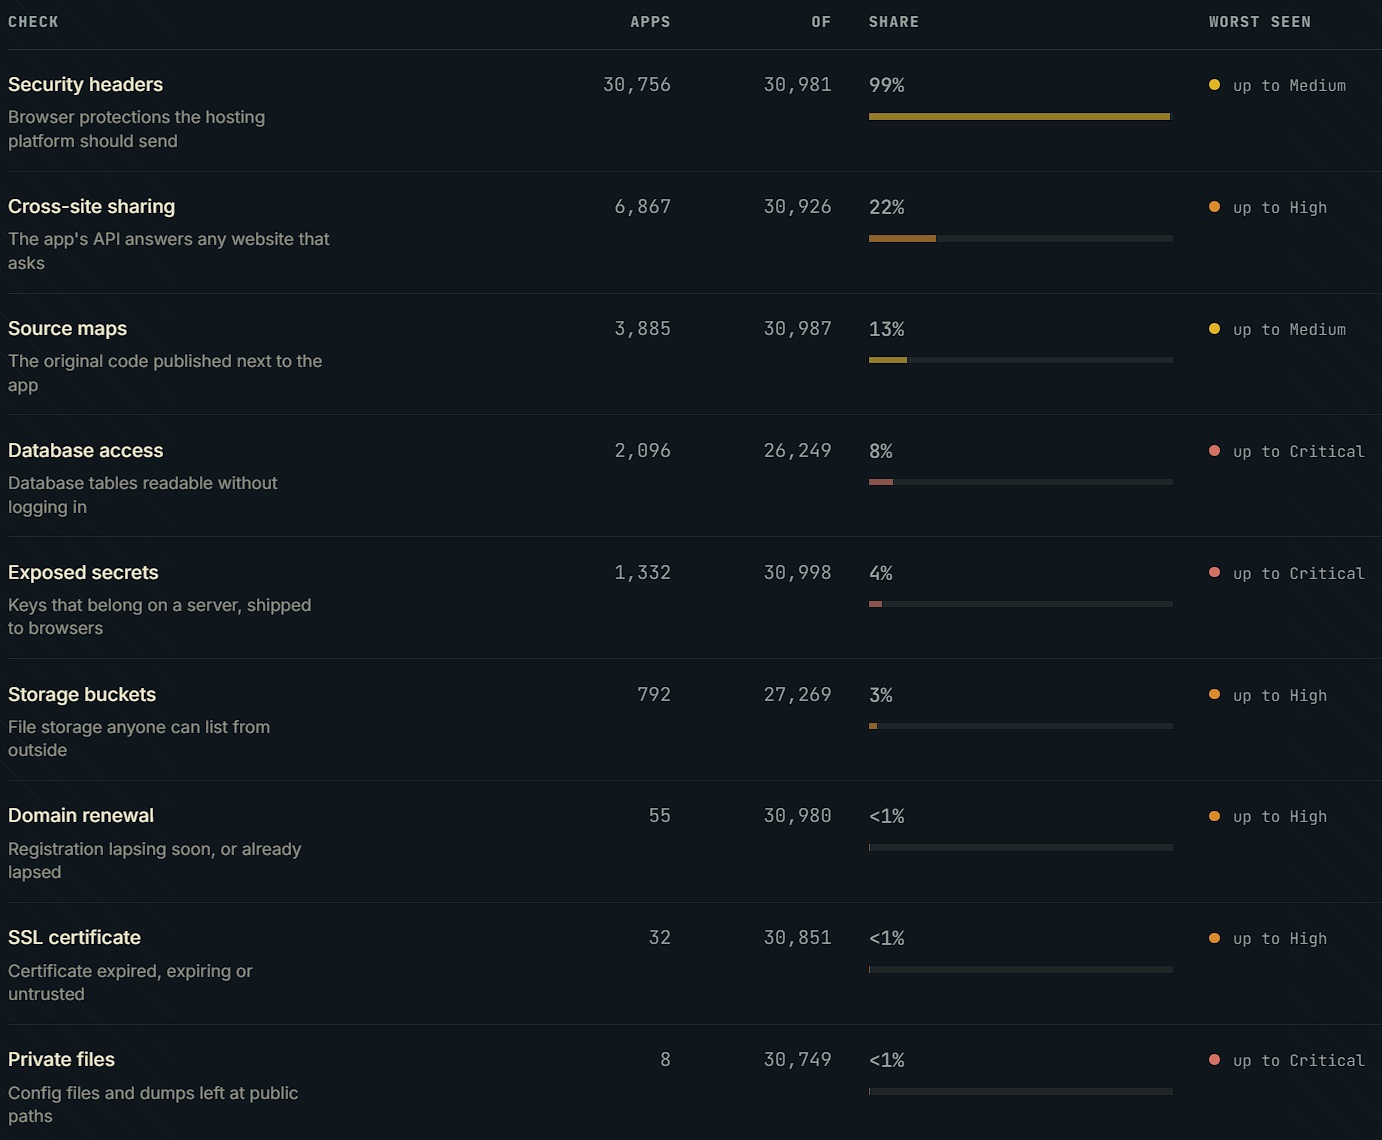
Рисунок 1. Типичные изъяны в безопасности при вайб-кодинге (источник: reeve.page)
Однако всё-таки хочется, чтобы новый термин обозначал что-то по-настоящему новое, а не просто приспособление старого к меняющимся реалиям. Поэтому правильнее понимать вайб-пентестинг иначе: пусть главной идеей для нас будет передача операций искусственному интеллекту. Точно так же и в вайб-кодинге на ИИ перекладывают задачи по программированию.
Можно ещё сказать так: слово «вайб-пентестинг» появилось потому, что хочется перейти к новой парадигме проверок на защищённость. Сначала нам расхотелось писать программы строчка за строчкой, и мы перешли к постановке задач ИИ-агентам. Теперь то же самое происходит с пентестами: хватит запускать вручную команды и инструменты, давайте сделаем так, чтобы агенту можно было поставить цель, а дальше он сам над нею работал.
В таком случае вайб-пентестинг воплощает собой новый шаг в эволюции тестирования на проникновение:
- Тестирование вручную. Пентестер пользуется специальными инструментами и утилитами, но, по большому счёту, всё делает сам.
- Проверка со «вторым пилотом» (copilot). Эксперт всё ещё работает руками, но у него есть помощник — чат-бот на базе LLM, которому он отправляет получаемые результаты и просит интерпретировать их, предложить гипотезу и пр.
- Вайб-пентестинг. У пентестера есть ИИ-агент (универсальный либо специализированный), который получает задачу и ищет лучшие пути её решения.
В последнем случае, конечно, понадобится целый набор механизмов и сущностей. Посмотрим внимательнее, какой именно.
Реализуем вайб-пентестинг на практике
Как и в других подобных задачах, в первую очередь нужны три вещи:
- ИИ-модель,
- обвязка (harness),
- набор инструментов.
В роли модели обычно — большая языковая (Large Language Model, LLM). Она принимает запросы от пользователя, делает выводы о том, что именно требуется сделать, и порождает реакцию в виде ответа. Её можно рассматривать как человеко-машинный интерфейс, она даёт возможность ставить задачи и цели обычным языком. Благодаря ей становится возможным «вайб» как таковой.
Однако сама по себе LLM — это просто генератор одной последовательности из другой. Она может из чужих слов сделать свои, но и только.
Для превращения ИИ-модели в ИИ-агента нужна обвязка, agent harness, как её называют в международных источниках. Под термином скрывается программная инфраструктура, окружающая модель. На этот счёт есть удачное сравнение: LLM — это как компьютер без операционной системы, а обвязка — как раз та самая OC, которая позволяет этим компьютером пользоваться, чтобы решать прикладные задачи.
Рисунок 2. Если бы агентный ИИ был персональным компьютером (источник: philschmid.de)
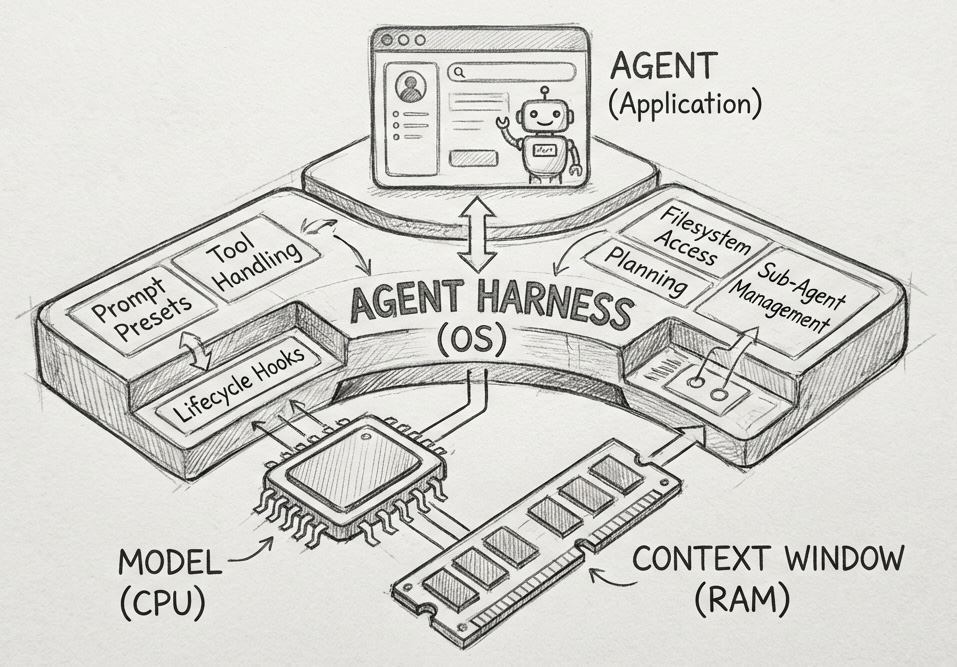
Обвязка реализовывает цикл «мысль → действие → наблюдение», благодаря которому модель может повторять действия вплоть до достижения нужного результата, плюс поддерживает краткосрочную и долгосрочную память, управляет контекстом, строит внутренние служебные промпты, занимается верификацией результатов и поиском ошибок. Это способ «выжать больше» из возможностей LLM, а ещё харнесс связывает модель с инструментами.
Инструменты в нашем случае — это утилиты для тестирования на проникновение. Через обвязку ИИ-модель получает возможность запускать их с нужными параметрами, смотреть, что получилось, реагировать соответствующим образом, а главное — оказывать фактическое воздействие на тестируемую систему или инфраструктуру. В сухом остатке получается, что модель — это «мозг», обвязка — «нервы», а инструменты — «руки» ИИ-агента.
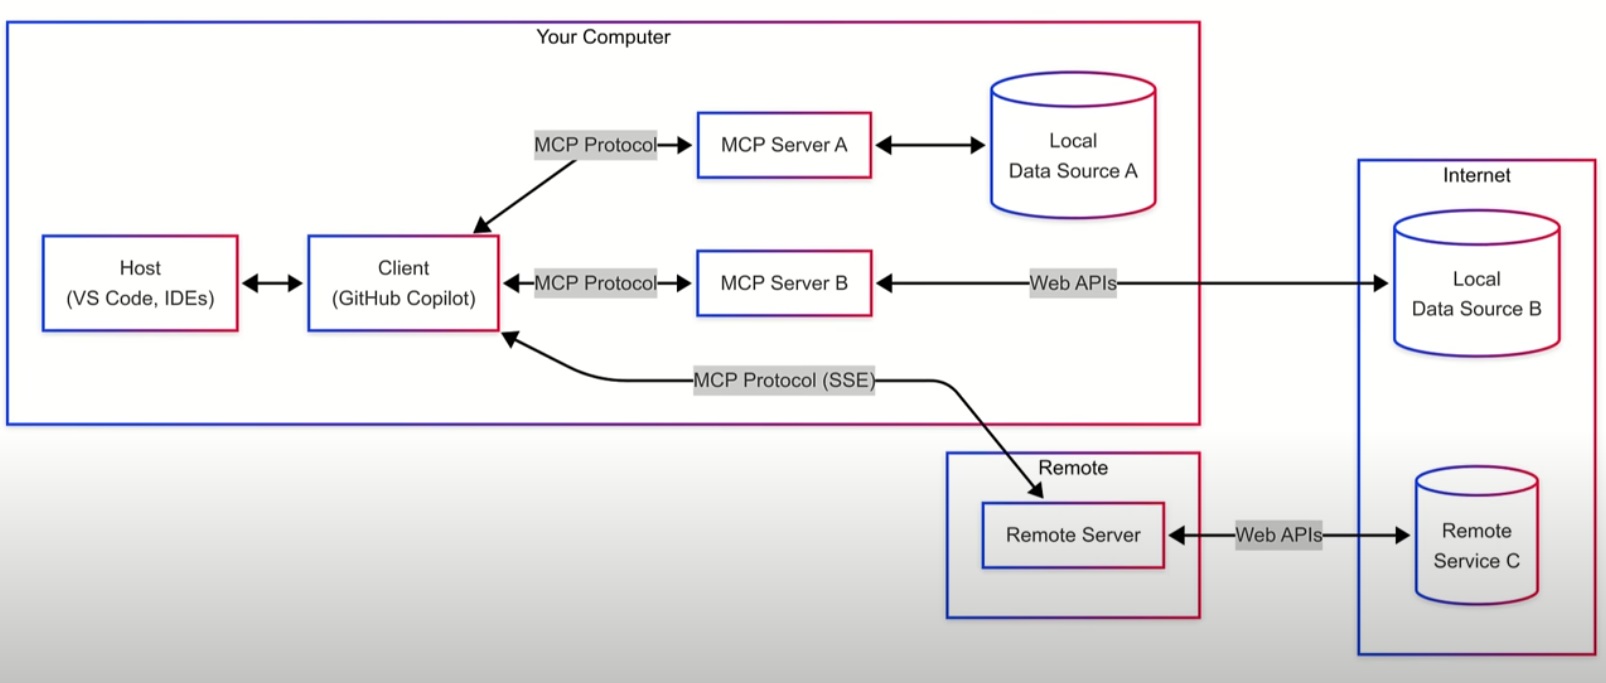
Для подключения инструментов чаще всего используют открытый протокол MCP (Model Context Protocol). Это недавняя разработка, созданная компанией Anthropic с целью стандартизировать взаимодействие LLM с внешним миром.
Рисунок 3. Архитектура протокола MCP (источник: learn.microsoft.com)
В итоге подготовка к вайб-пентестингу выглядит как последовательность шагов:
- Обзавестись набором инструментов для тестирования на проникновение, к которым можно обращаться по MCP. Например, такие инструменты есть в официальном репозитории специализированного дистрибутива Kali Linux.
- Развернуть обвязку, в которую можно «вставлять» ИИ-модели.
- Выбрать модель или модели (пусть их будет несколько, почему бы и нет). Есть свободно распространяемые харнессы, которые поддерживают бесплатные обращения к ряду LLM, однако при желании можно воспользоваться платным доступом от того поставщика, который вам нравится.
- Настроить серверную и клиентскую часть взаимодействия по протоколу MCP (у него клиент-серверная архитектура). Первая из этих двух частей будет в обвязке, а вторая — в наборе инструментов.
- Возможно, понадобится настроить автозапуск инструментальной части при старте харнесса. Это зависит от того, какое именно ПО будет использоваться.
Теперь, когда запустится обвязка, подключённая к ней ИИ-модель сможет работать с инструментами по тестированию на проникновение через протокол MCP, а у пользователя появится возможность формулировать задачи для пентеста через интерфейс взаимодействия с LLM (через чат, грубо говоря). Технические детали процесса есть, например, здесь.
Модели, агенты и фреймворки, полезные вайб-пентестеру
Что касается моделей, то подойдёт, в принципе, любая актуальная и современная LLM. Компании, которые профессионально занимаются кибербезопасностью или аудитом, могут рассчитывать на привилегированный доступ к специализированным моделям — GPT-5.6-Cyber, Claude Mythos 5.1, Gemini 3.8 Flash Cyber. Тем, кто таким статусом не обладает, но способен заплатить за возможность использовать старшие модели в линейках топовых поставщиков, подойдут GPT-5.6 Sol, Claude Opus 5, Gemini 3.8 Flash. Однако и для пользователей попроще есть варианты: вполне можно задействовать LLM от китайских товарищей (DeepSeek, Qwen, Kimi, GLM).
Напомним: ряд LLM можно использовать бесплатно, в том числе через опенсорсные проекты на тему агентного ИИ. Для личного пользования они вполне подойдут. Компаниям, конечно, лучше подумать о какой-нибудь более широкофункциональной коммерческой модели — но, с другой стороны, бесплатные опции можно использовать как «точку входа», они помогут определиться с потребностями и составить чек-лист для выбора платного продукта.
С харнессами история более интересная и разнообразная. Есть обвязки универсальные, такие как Claude Code, OpenAI Codex или OpenCode. В принципе, ничто особо не мешает ими и ограничиться: для вайб-пентестинга определяющим является набор инструментов, а тип «нервной системы», который будет их соединять с LLM, не имеет определяющего значения. Однако стоит всё-таки назвать ряд специализированных обвязок и фреймворков, которые создавались именно с прицелом на проверки защищённости.
Разработки с открытым кодом
Расскажем сначала о тех решениях, которые распространяются свободно.
Cybersecurity AI
Опенсорсный фреймворк для автоматизации тестирования на проникновение и других смежных ИБ-направлений. Разрабатывался с целью дать индивидуальным исследователям безопасности и организациям открытый доступ к ИИ-инструментам, готовым для решения задач пентеста.
Поддерживает более 300 ИИ-моделей, изначально строился с ориентацией на принцип контроля со стороны людей (Human-in-the-Loop). Благодаря модульной архитектуре отличается гибкостью, позволяет комбинировать инструменты, шаблоны и прочие сущности под конкретную задачу, даёт возможность собрать виртуальную команду из нескольких агентов, каждый из которых будет иметь собственную специализацию.
Рисунок 4. Как работает фреймворк CAI (источник: aliasrobotics.com)
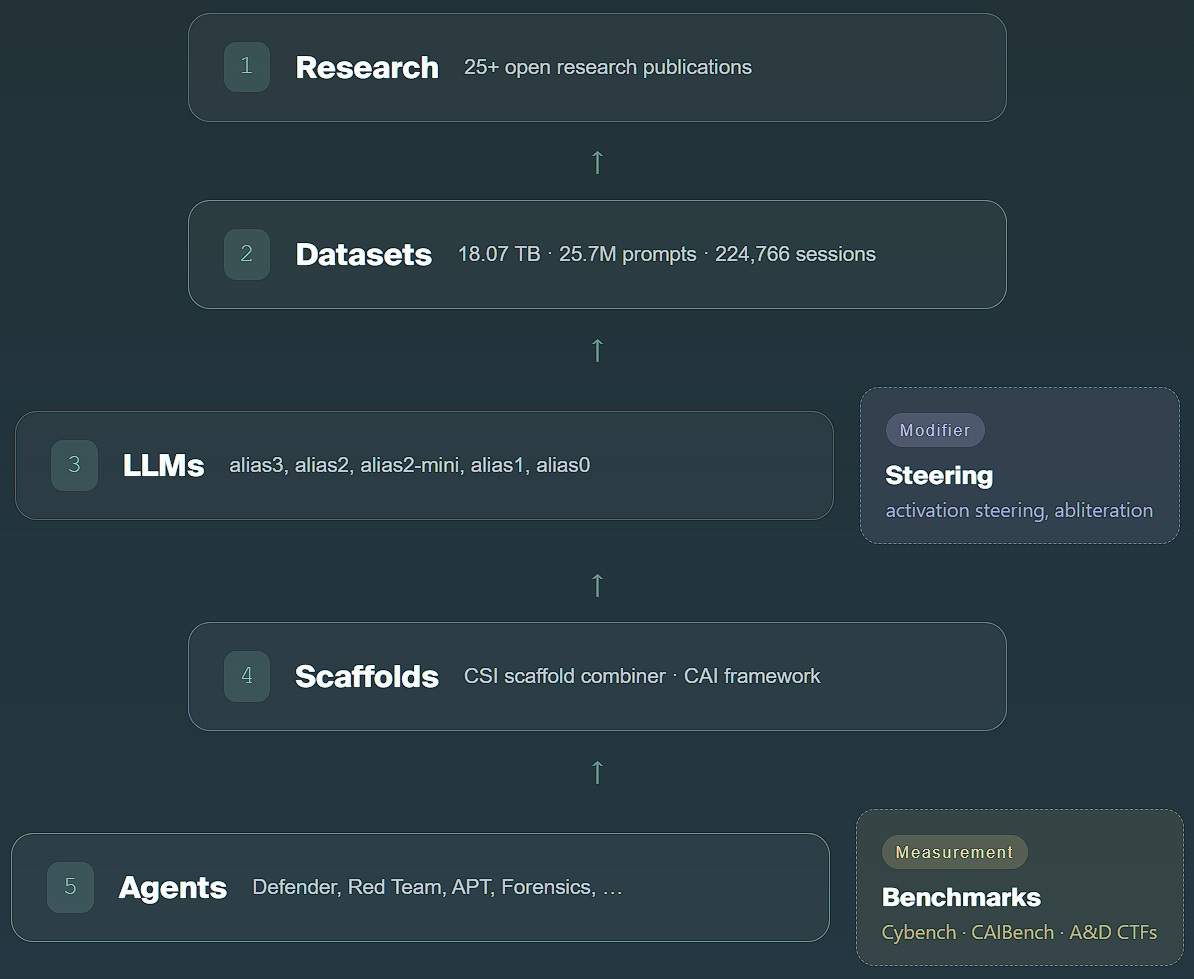
Развитие фреймворка прекращено, компания строит на его базе новое коммерческое решение под названием Cybersecurity Superintelligence, однако CAI всё ещё доступен в статусе программного обеспечения с открытым исходным кодом.
Дополнительная информация есть на сайте, а исходники — в репозитории на GitHub.
PentAGI
ИИ-агент для автономного тестирования на проникновение, созданный компанией из ОАЭ. Нацелен на реализацию сложных сценариев пентеста с использованием различных инструментов, от браузера до Metasploit. Поддерживает работу с LLM от более чем 10 провайдеров, способен пользоваться набором инструментов из Kali Linux (200+ утилит).
Разные задачи внутри одного процесса проверки могут маршрутизироваться на разные LLM — одна, посильнее, для планирования, другая, подешевле, для массовых операций, третья — для генерации вспомогательного кода. Специализированные агенты отвечают отдельно за исследовательские задачи, инфраструктурные и за задачи разработки. Есть кастомизируемый программный интерфейс (API) и ряд иных плюшек.
Рисунок 5. Архитектура PentAGI (источник: github.com)
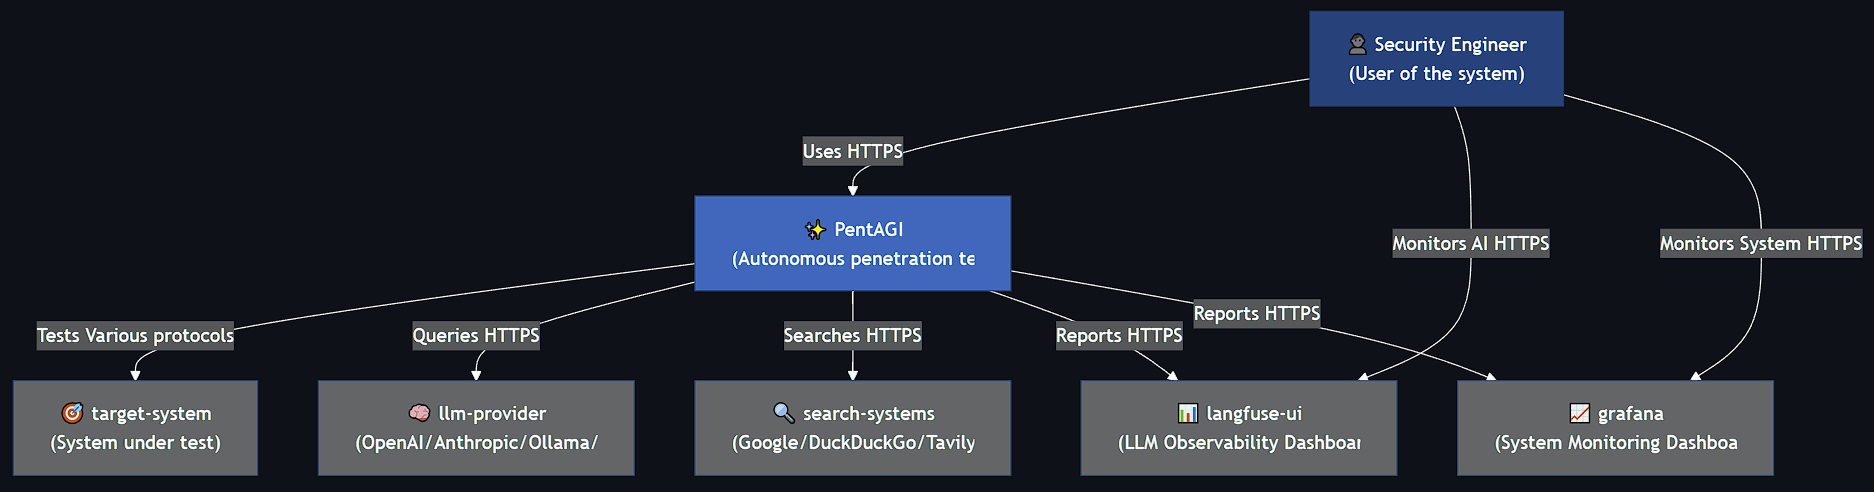
PentAGI — опенсорсная обвязка, распространяется свободно, доступна всем желающим. Создатели обещают лёгкий и быстрый процесс установки и развёртывания через Docker Compose. Контейнеризация, помимо прочего, обеспечивает изоляцию по типу песочницы.
Дополнительная информация есть на сайте, а исходники — в репозитории на GitHub.
PentestGPT
Один из ранних проектов в сфере автоматизации пентеста. Прошёл путь от интерактивного помощника до автономной системы, способной самостоятельно выполнять проверки защищённости. Конвейер (пайплайн) охватывает всю цепочку действий — от разведки до достижения заданной цели. Развёртывается с более чем 20 предустановленными инструментами, сразу готовыми к работе.
По части архитектуры состоит из трёх основных модулей: мыслительного (reasoning), генеративного (generation) и отвечающего за парсинг. Модули взаимодействуют, удерживают контекст и самостоятельно исполняют сложные цепочки операций. Есть возможность исследования уязвимостей, эксплуатации и выполнения последующих действий, будь то повышение привилегий, боковое перемещение или что-то иное.
Рисунок 6. PentestGPT в ходе работы (источник: pentestgpt.com)
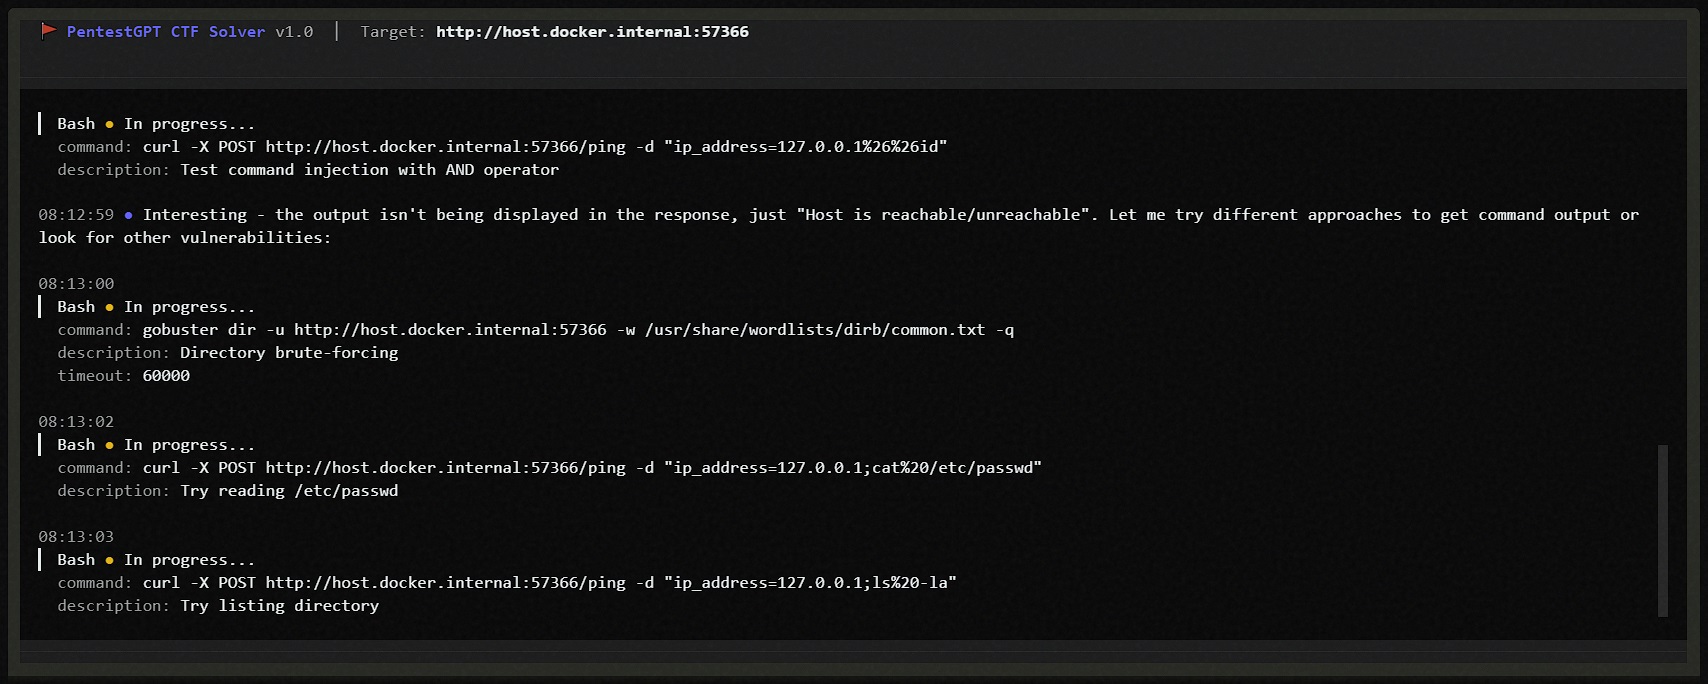
PentestGPT распространяется по лицензии MIT, имеет открытый исходный код. В последнем на данный момент обновлении добавилось деление пайплайна на этапы (Multi-Stage Pipeline): агент выполняет операции в заданной последовательности в зависимости от задачи — CTF или пентест.
Дополнительная информация есть на сайте, а исходники — в репозитории на GitHub.
Shannon
Автономный ИИ-пентестер для веб-приложений и API. Выполняет анализ исходного кода, обнаруживает векторы атак, а затем применяет эксплойты для подтверждения наличия брешей. Отдельно отмечено: в отчёт попадут только те уязвимости, для которых найдётся работающее средство их эксплуатации (Proof-of-Concept, PoC).
На начальном этапе система составляет карты архитектур, активов, интерфейсов, потоков данных и прочего, а затем передаёт своим пентест-агентам достоверные пути для следования. Shannon самостоятельно делает разведку, анализ, эксплуатацию брешей и формирует отчётность без отдельных указаний — весь рабочий процесс стартует после одной команды.
Рисунок 7. Запуск Shannon (источник: github.com)
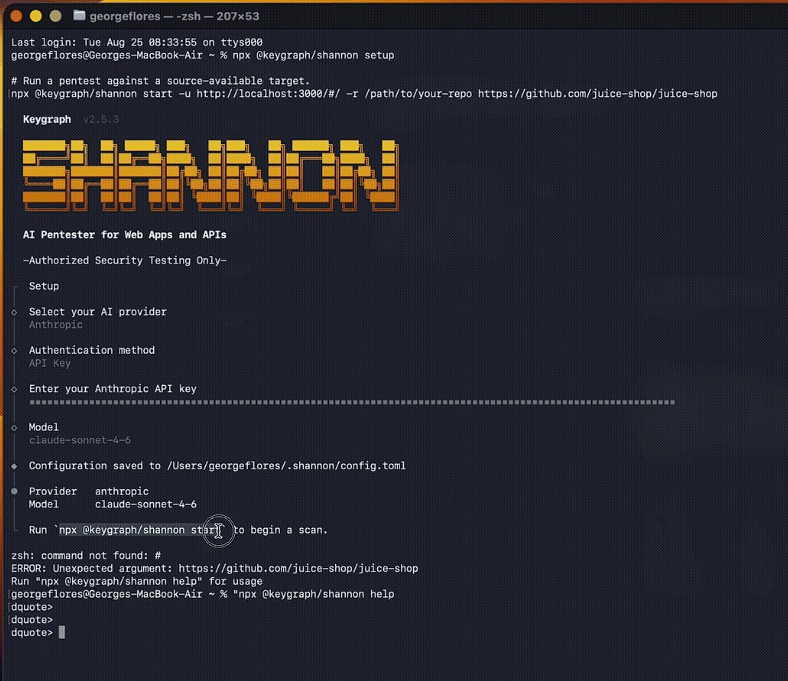
Компания Keygraph продаёт коммерческое решение на базе Shannon, однако при этом доступна и свободно распространяется версия с открытым кодом, которую можно развернуть и использовать локально.
Дополнительная информация есть на сайте, а исходники — в репозитории на GitHub.
Strix
Набор автономных ИИ-агентов для тестирования на проникновение. Агенты динамически выполняют код приложений, ищут уязвимости, выполняют валидацию с помощью демонстрационных эксплойтов (PoC). «Из коробки» есть вся основная функциональность: разведка, эксплуатация, подтверждение.
ИИ-агенты в составе Strix объединяются в команды и сотрудничают друг с другом. Результаты их работы — не только сгенерированные отчёты с советами и рекомендациями: система умеет выдавать патчи для закрытия брешей. Автоисправление уязвимостей — одна из «фишек», которыми разработчики горды особо.
Рисунок 8. Окно с результатами работы Strix (источник: github.com)
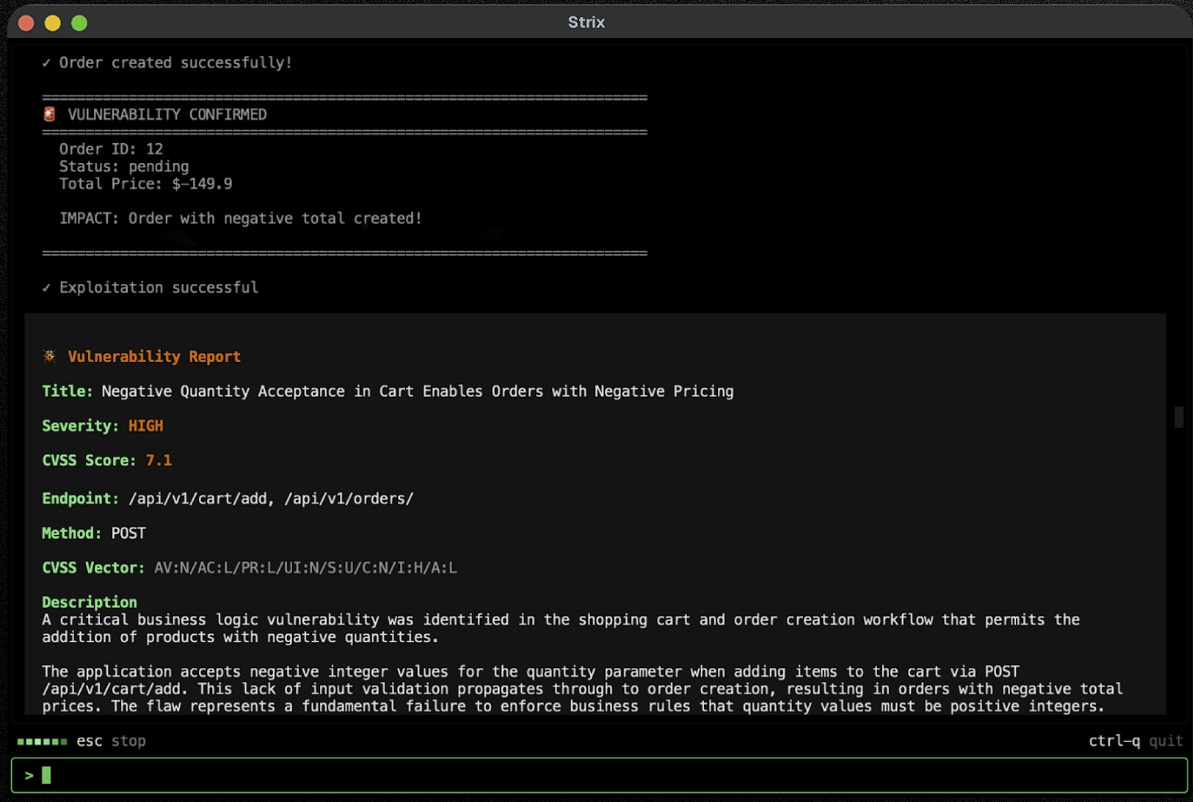
Для старта нужны только Docker и API-ключ для LLM любого поддерживаемого поставщика (всего их более 100). В дополнение к опенсорсной версии есть коммерческая ИБ-платформа; она может заниматься не только веб-приложениями и API, но также локальными и облачными инфраструктурами.
Дополнительная информация есть на сайте, а исходники — в репозитории на GitHub.
Коммерческие продукты
Для полноты картины добавим несколько слов о тех, кто продаёт агентный ИИ для пентестов.

RunSybil
Платформа наступательной кибербезопасности (Offensive Security) для непрерывного поиска уязвимостей в приложениях и инфраструктурах. Позиционируется как «AI-powered», т. е. работающая на основе ИИ. Разработчики обещают, что система будет исследовать, строить гипотезы и находить направления действий так же, как и эксперт-человек.
Внутри — команда агентов, которые занимаются поиском, эксплуатацией и валидацией брешей. Система может работать по любой из основных схем — «белого ящика», «серого», «чёрного». RunSybil умеет самостоятельно регистрировать учётные записи и входить в них, запоминает шаблоны аутентификации; продукт способен составлять карты исследуемых приложений, формировать гипотезы и проверять их, плюс, конечно, генерировать рекомендации для ИБ-команды.
Рисунок 9. Дашборд RunSybil (источник: runsybil.com)
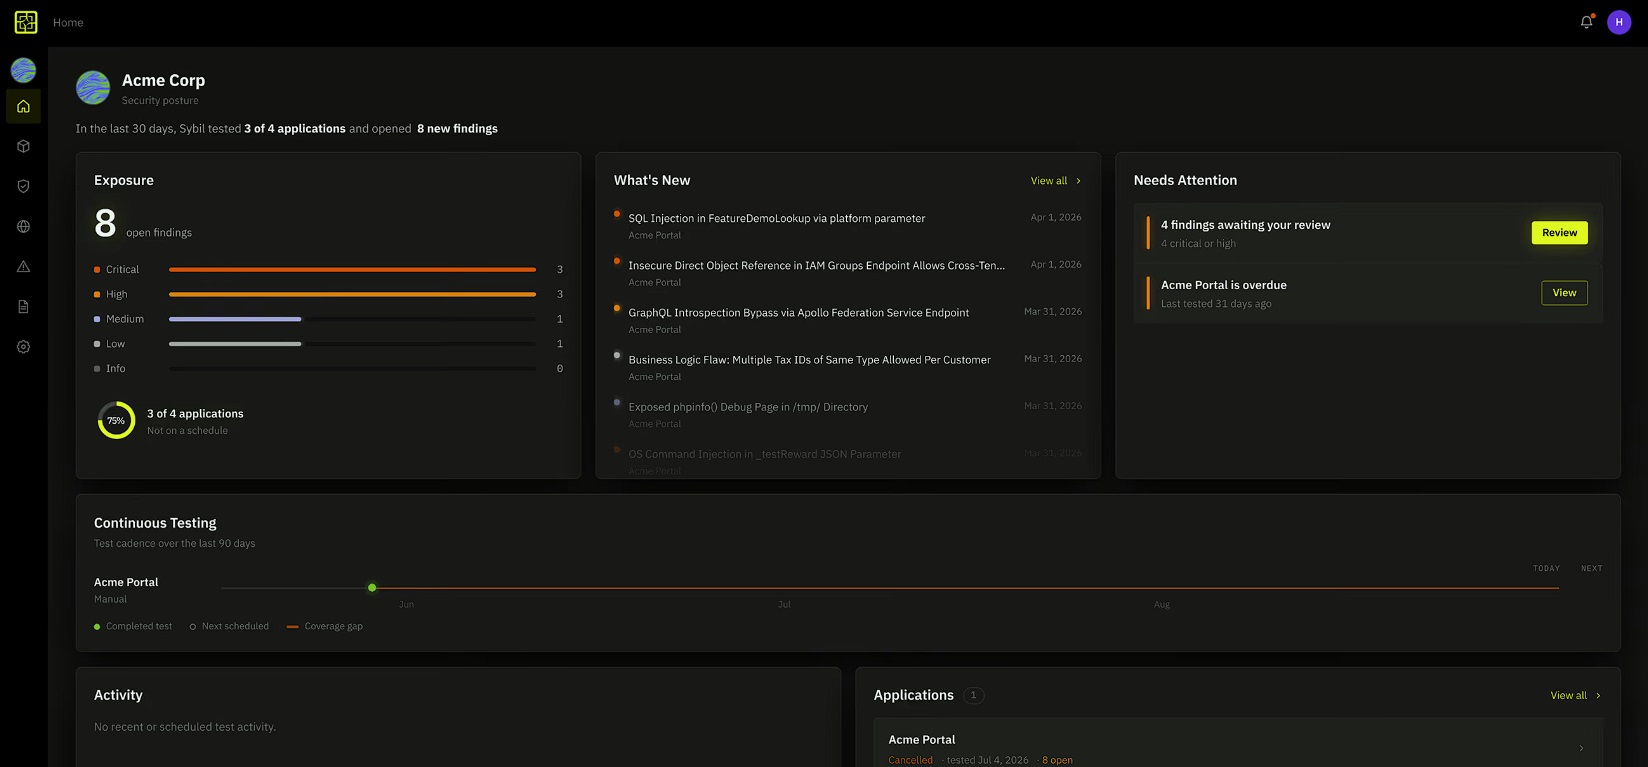
В результатах работы — резюме с ключевыми показателями (такими как идентификаторы CWE или скоринг по CVSS), затронутые компоненты, полная цепочка эксплуатации уязвимости с шагами по воспроизведению, контекстуализированное описание того, как инцидент с конкретной брешью может повлиять на бизнес, плюс некоторые другие полезные вещи.
Больше информации — на сайте вендора.
XBOW
XBOW известна как первая автономная система для поиска уязвимостей, которая смогла подняться на первое место в рейтинге на площадке баг-баунти HackerOne. В июне 2025 года эта история наделала шума: новости выходили под заголовками «лучший хакер в США — искусственный интеллект».
Создатели продукта подчёркивают, что их разработка — это не какой-то там ИИ-сканер. Находить уязвимости с помощью искусственного интеллекта можно сотнями и тысячами, поэтому своё позиционирование на рынке они отстраивают от верификации и валидации: система покажет, какие бреши реально можно эксплуатировать с ущербом для бизнеса.
Рисунок 10. Результаты работы XBOW (источник: xbow.com)
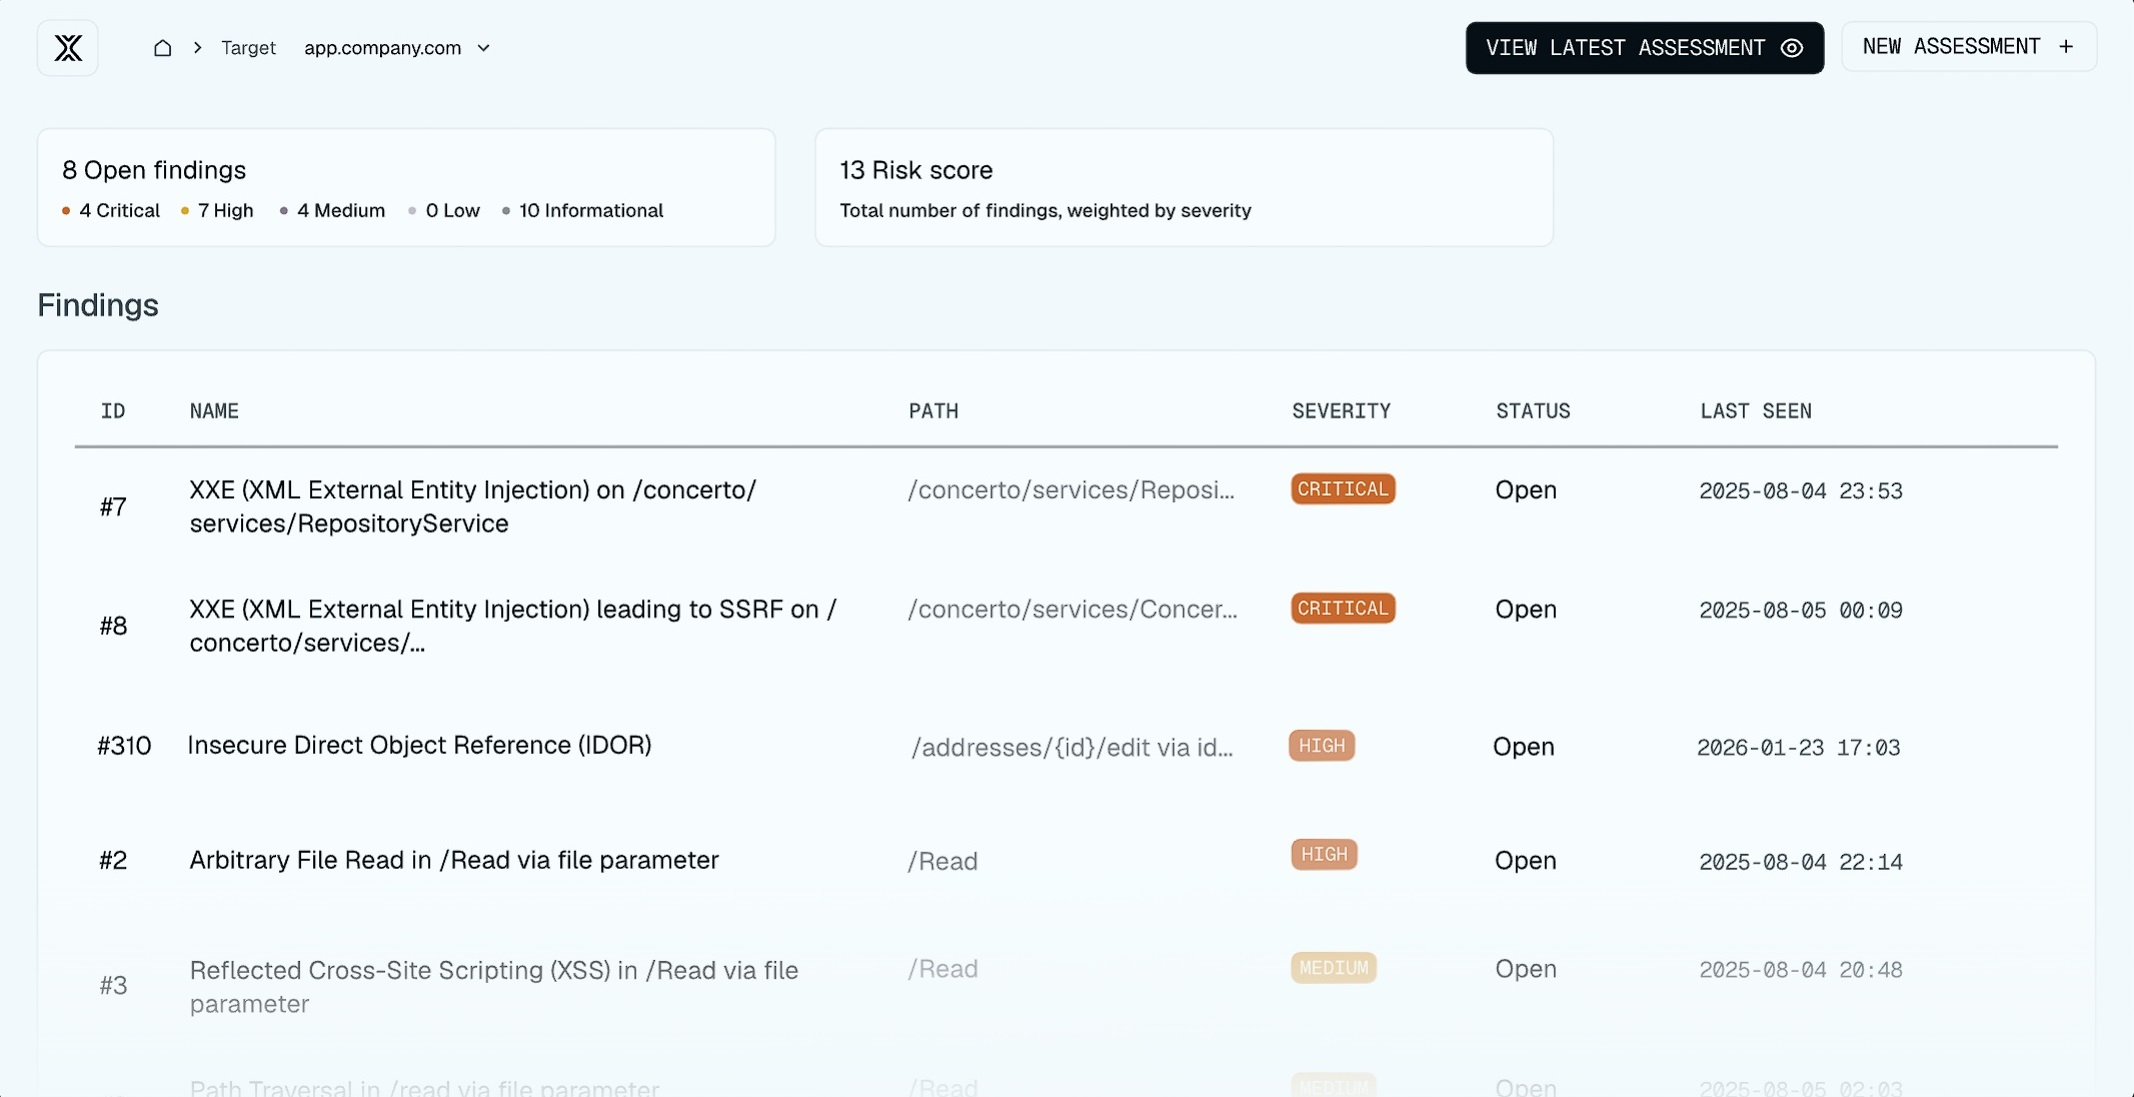
Заявлено, что XBOW действует как настоящий атакующий: изучает веб-приложения и API, строит цепочки действий, применяет инструменты наступательной безопасности, ходит нетипичными путями. Множество агентов занимаются развитием тестовой атаки одновременно и независимо друг от друга.
Больше информации — на сайте вендора.
Безопасный вайб-пентестинг: простые правила
В защите информации есть старая максима: что удобно, то небезопасно. Это в полной мере относится и к вайб-пентестингу.
Главная мысль, которую важно держать в уме, — ИИ-помощник сам является частью поверхности атаки. Он расширяет её площадь, потому что в ходе своей работы читает документацию, логи, отклики по API, исходный код (если тот доступен) и много прочего. У злоумышленника обязательно появится интерес попробовать извлечь скопившиеся знания через промпт-инъекцию, например.
Конечно, тестирование на проникновение проводят для условно доверенной инфраструктуры: пентестер работает по договору и заранее знает, что заказчик услуги не собирается ему вредить. Но расслабляться незачем: ИИ-агент может по ходу дела зайти в какой-нибудь публичный репозиторий и «напороться» там на вредоносную инструкцию, заблаговременно оставленную в расчёте на подобный визит. Легко представить и другую близкую историю: злоумышленник после удачного проникновения дописывает машиночитаемую инструкцию против ИИ-агентов в код какой-нибудь веб-страницы на сайте компании.
Поэтому нужно быть предусмотрительным. Обязателен контроль со стороны человека — то, что называют Human-in-the-Loop. Нелишними будут управление привилегиями для ИИ-агента, контроль исходящего трафика, перечни разрешённых инструментов. Возможно, стоит задуматься о применении песочницы — хотя бы в каком-то ограниченном виде.
И, конечно, при вайб-пентестинге понадобится заранее определённый набор правил, как и при обычном тестировании на проникновение. Людям при заказе услуги прописывают регламент: грубо говоря, куда можно, куда нельзя, что допустимо или неприемлемо. Такие же границы (а может, и более строгие) надо поставить агенту. Вот что стоит учесть:
- Охват (scope). Например, какие хосты, учётные записи или приложения должны участвовать в проверке, а какие лучше не трогать.
- Окружение (environment). Ряд компаний, чьи ИИ-агенты способны на самостоятельную проверку защищённости, заранее предупреждают: продуктив лучше оставить в покое. Пусть агент работает не с самой инфраструктурой, а с её копией (т. н. disposable clone), например.
- Секреты. Как и человек, ИИ должен знать, какие пароли, ключи доступа и прочие подобные данные ему разрешено применять.
- Подтверждение операций (принцип второй руки или human gates). Следует сообщить агенту, какие действия нельзя выполнять без одобрения человека.
- Предохранитель (kill switch). Стоит заранее озаботиться тем, чтобы рабочий процесс ИИ-пентестера можно было немедленно остановить.
- Белый список действий. Без такого перечня агент будет работать по принципу «вижу цель — не вижу препятствий». Пусть он знает, что загрузить файл можно, а вот устраивать DoS-атаку не следует.
- Политика сетевых подключений. Хорошая идея — указать ИИ, чтобы он не выходил за рамки определённого диапазона адресов, использовал только заданные сетевые порты и пр.
- Протоколирование. Все действия, вызовы инструментов и прочую активность надо записывать.
Следует помнить, что у ИИ-агента нет человеческого воспитания, морали или здравого смысла, а есть только задача и инструменты. Поэтому необходимо сразу поставить ему требуемые ограничения. Если безопасность удастся соблюсти, то машина окажет человеку очень существенную помощь в тестировании на проникновение.
Что будет с автоматизацией пентестов?
Вся эта история поднимает вопрос: что нас всех ждёт дальше? И главное — какое место вайб-пентестинг займёт в сфере ИБ?
Автоматизацией исследования защищённости на рынке занимаются активно и давно. Задачи при этом ставятся, по большому счёту, примерно те же самые: избавить экспертов от рутины, уменьшить нагрузку на людей, сделать пентест проще в реализации (сохранив, конечно, прежнюю его эффективность).
Есть, например, системы класса «симуляция кибератак» (Breach and Attack Simulation, BAS). В них пентест автоматизируется за счёт виртуализации операций: какого-то реального воздействия на инфраструктуру продукт не оказывает, поэтому можно делать проверки без участия человека. Одно из ключевых слов для этого класса — «непрерывность»: система работает сама, моделируя кибератаки и информируя о результатах.
На базе идеи BAS формируется рыночный сегмент т. н. автопентеста — когда действия в инфраструктуре не моделируются и не симулируются, а фактически выполняются. При этом всё опять же делается непрерывно и в автоматическом режиме, с возможностью задать ограничения или потребовать запроса подтверждений.
И, конечно, нельзя забывать о частично автоматизированной проверке защищённости, где человек-эксперт привлекает чат-боты и другие подобные сущности в качестве помощников. Всё это уже есть и занимает долю на рынке. Вайб-пентесту предстоит найти себе место среди прочих концепций и подходов.
Рисунок 11. Автоматизация проверок защищённости по версии компании «К2 Кибербезопасность»
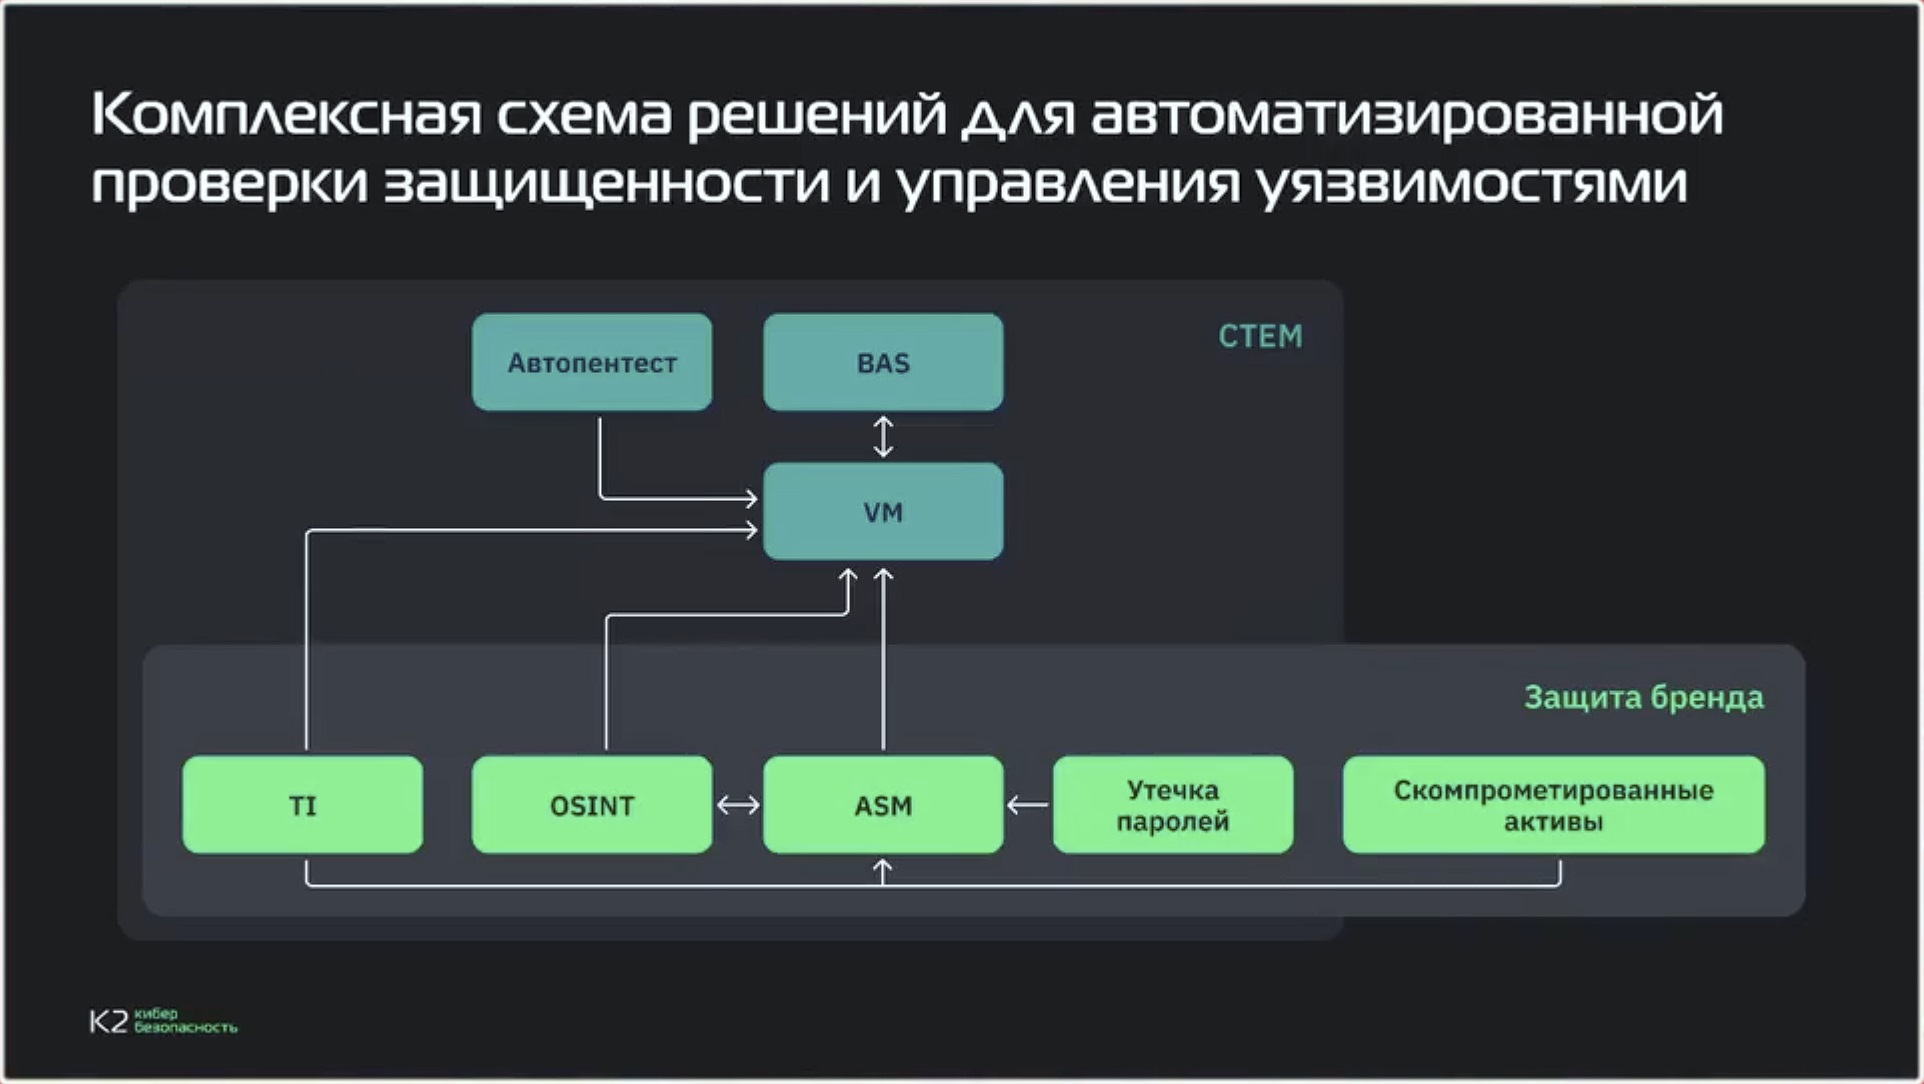
В целом, на наш взгляд, сама идея «вайба» будет проникать в существующие продукты и решения для тестирования на проникновение, в том числе и в услуги по этому направлению. Логично развивать BAS или автопентест за счёт, например, локальных ИИ-моделей и агентов, которые будут принимать от человека-оператора постановку задачи. Подрядчики, предоставляющие пентест как сервис, тоже будут стремиться обогатить свой арсенал новыми технологиями и получить благодаря этому преимущество на рынке.
Однако важно, что вайб-пентестинг, так же как и вайб-кодинг, — это в первую очередь занятие для физических лиц. Обе идеи порождены тем, что обычным пользователям хочется с помощью технологий ИИ получить доступ к действиям, которые раньше требовали экспертизы. Больше не надо учить язык программирования, можно «навайбкодить» себе приложение для личных нужд или даже для запуска стартапа; аналогично, не нужно детально изучать нюансы поиска брешей, достаточно сформулировать поручение агенту. И вот это обстоятельство может иметь более ощутимые последствия, чем обогащение ИБ-продуктов новыми функциями.
Попробуем представить себе начинающего специалиста, который не очень глубоко погружён в пентест, однако хорошо знаком с ИИ-моделями и агентами. Раньше ему потребовалось бы освоить много новых знаний и вместе с ними получить немало опыта, плюс «впитать» некий набор правил, образ действий. Теперь, снизив себе порог входа в тестирование на проникновение, он может, например, зайти на платформу Bug Bounty, где выплачивают вознаграждения за поиск уязвимостей, и на базе своих обычных знаний об использовании ИИ-агентов построить конвейер автоматической работы на этой платформе. Хватит ли организаторам денег, чтобы расплатиться с каждым, кто вооружён подобным инструментарием?
Впрочем, это хотя бы легитимная занятость. Само собой напрашивается и другое рассуждение: каких результатов смогут добиться таким образом начинающие киберпреступники? Если вайб-пентестинг массово распространится, то технологии ИИ в системах защиты станут ещё более важными — никаким другим способом противостоять подобным угрозам не удастся.
Отметим: применение ИИ-агентов для поиска уязвимостей, причём ещё и в сочетании со специализированными моделями и инструментами вроде Mythos, — это иной уровень качества в обнаружении брешей. Баги с помощью ИИ искали и раньше, но, скажем так, с меньшей экспертностью. Теперь есть риск увидеть (и взять) более высокую планку мастерства по этой части.
Выводы
Вайб-пентестинг не отменяет профессионального пентеста. Он автоматизирует его рутинную, механическую часть.
Когда-то актуальной была парадигма, которую можно назвать человекоцентричной. Сначала человек думает. Потом человек набирает команду или применяет утилиту. Дальше человек делает вывод. Следом человек опять думает — например, над новой гипотезой. И так всё время.
Идея добавить в пентест «вайб» — агентоцентричная: человек лишь задаёт цель и ограничения, а дальше ИИ-агент выполняет сотни циклов «гипотеза → действие → результат». На долю эксперта остаётся задача контролировать направление работы и проверять доказательства.
Однако самое интересное здесь — вовсе не то, сможет ли ИИ полностью заменить пентестера (мы вряд ли ошибёмся, если прямо сейчас скажем, что не сможет). Гораздо более практичный вопрос — в другом: что будет, когда один хороший пентестер сможет одновременно руководить не одним терминалом, а десятком автономных виртуальных аналитиков?
Именно эта модель — когда человек возглавляет процесс, а агенты делают, так сказать, «ручную» работу — выглядит сегодня наиболее реалистичным будущим профессии пентестера.


