



Сертификат AM Test Lab
Номер сертификата: 586
Дата выдачи: 15.09.2026
Срок действия: 15.09.2031
- 1. Введение
- 2. Функциональные возможности CICADA8 Cyber Rating 26.3.1
- 3. Архитектура платформы, доступ к ней и интеграции
- 4. Лицензирование CICADA8 Cyber Rating 26.3.1
- 5. Работа с платформой CICADA8 Cyber Rating 26.3.1
- 5.1. Интерактивная карта
- 5.2. Поиск организации и переход к оценке
- 5.3. Карточка компании
- 5.4. Критерии оценки
- 5.5. Потенциальные внешние уязвимости
- 5.6. Потенциальные утечки данных
- 5.7. Внешние сетевые недостатки
- 5.8. Рекомендации
- 5.9. История изменений рейтинга
- 5.10. Карта рисков
- 5.11. Группы
- 5.12. Анкетирование
- 5.13. Интеллектуальный анализ на основе машинного обучения и искусственного интеллекта
- 6. Сценарии практического использования
- 7. Выводы
Введение
Атаки через подрядчиков и цепочки поставок вошли в число ведущих векторов киберугроз 2025–2026 годов. По данным УЦСБ, в 2025 году 30 % известных кибератак на крупный бизнес РФ были совершены через компрометацию подрядчиков.
Регуляторное внимание к защите информации при взаимодействии с внешними контрагентами усиливается. Требования к контролю доступа подрядчиков отражены в приказе ФСТЭК России № 117, а вопросы управления рисками при взаимодействии с контрагентами учитываются в ГОСТ Р 57580 и отраслевых стандартах. В этих условиях управление рисками третьих сторон (Third-Party Risk Management, TPRM) становится самостоятельным процессом в контуре информационной безопасности.
Формальная проверка контрагентов уже не позволяет в полной мере оценить реальную защищённость компании: анкеты и декларации сами по себе не дают объективной оценки. Если у подрядчика есть проблемы с внешним периметром, известные уязвимости или следы утечек данных, именно он может стать источником риска для всей цепочки поставок. На этом фоне растёт интерес к инструментам, которые позволяют быстро оценить уровень защищённости партнёра без длительного аудита и без доступа к его внутренней инфраструктуре.
Команда экспертов по наступательной безопасности CICADA8 (компания «АЙТИПИ Сервисы») переводит собственный практический опыт и актуальные рыночные кейсы в инновационные решения для управления цифровыми угрозами. Среди их последних разработок — CICADA8 Cyber Rating, российская TPRM-платформа для оценки рисков от третьих сторон. Решение позволяет оценивать кибербезопасность контрагентов, подрядчиков и дочерних организаций, поставляется по модели SaaS и входит в экосистему CICADA8, к которой также относятся CICADA8 ETM, CICADA8 VM и CICADA8 Dependency Firewall.
Функциональные возможности CICADA8 Cyber Rating 26.3.1
CICADA8 Cyber Rating формирует количественный рейтинг компании на основе технической оценки внешнего периметра — данных об уязвимостях, утечках и сетевых недостатках. Дополнительно платформа поддерживает анкетирование с интеллектуальным анализом, которое даёт отдельную оценку существующим внутренним процессам безопасности, дополняющую технический скоринг.
Функциональные возможности CICADA8 Cyber Rating:
- Сбор и анализ данных о внешней поверхности атаки для контрагентов без взаимодействия с их инфраструктурой.
- Анализ сайтов, сервисов и приложений на наличие потенциальных уязвимостей, ошибок конфигурации и отклонений от стандартов безопасности.
- Присвоение количественного рейтинга каждой организации по ключевым критериям защищённости.
- Мониторинг изменений уровня безопасности партнёров и дочерних структур в реальном времени.
- Детализированный профиль угроз с указанием слабых мест и рекомендаций по их устранению.
- Анкетирование контрагентов через конструктор опросных листов: готовые шаблоны и собственные анкеты заказчика с индивидуальными весами, автоматической рассылкой, контролем сроков и сбором подтверждающих документов.
- Интеллектуальный анализ ответов и приложенной организационно-распорядительной документации: сопоставление заявленных мер защиты с требованиями, выявление несоответствий и формирование комментариев и рекомендаций по каждому контролю.
Платформа даёт ИБ- и ИТ-специалистам объективный инструмент для оценки рисков от третьих сторон. Это помогает выявлять потенциальные точки входа в сеть до их эксплуатации злоумышленниками, сокращать время на анализ партнёров и снижать вероятность инцидентов. Как часть экосистемы CICADA8, построенной на экспертизе команды по наступательной безопасности, сервис превращает реальные кейсы и знания об угрозах в готовое решение для повседневного управления рисками.
Скоринг внешнего периметра (гигиена периметра)
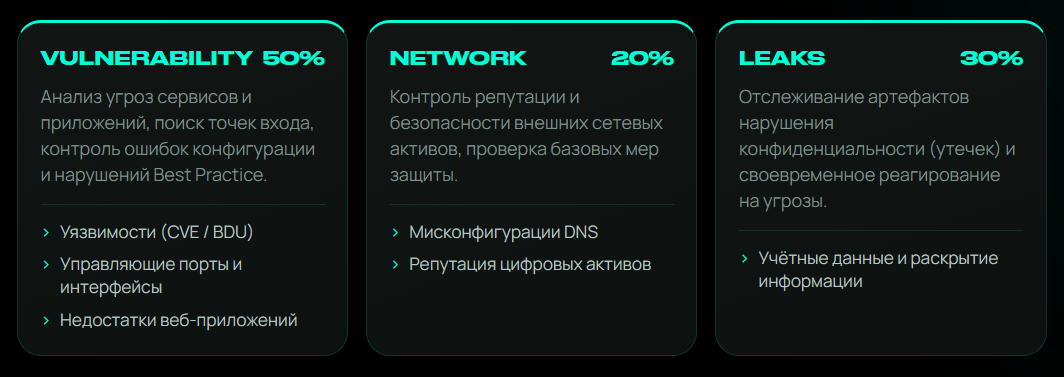
В основе CICADA8 Cyber Rating лежит методика формирования единого рейтинга — количественной оценки рисков для кибербезопасности организации по десятибалльной шкале. Рейтинг рассчитывается по трём основным направлениям: потенциальные внешние уязвимости (Vulnerability Rating), утечки данных (Leaks Rating) и внешние сетевые недостатки (Network Rating). Интегральная оценка объединяет факторы, которые обычно рассматриваются по отдельности: уязвимости внешнего периметра, утечки данных и состояние внешней сетевой инфраструктуры компании.
Рисунок 1. Как формируется киберрейтинг компании
Vulnerability Rating
Блок Vulnerability Rating предназначен для оценки потенциальных внешних уязвимостей и недостатков конфигурации. Анализ включает идентификацию известных уязвимостей (CVE / БДУ), доступных извне управляющих интерфейсов (баз данных, сервисов удалённого доступа и др.), а также небезопасно настроенных веб-сервисов, включая проблемы с сертификатами, заголовками безопасности и устаревшими компонентами веб-приложений. Это позволяет оценить не только отдельные уязвимости, но и общий уровень защищённости внешнего периметра.
Leaks Rating
Блок Leaks Rating предназначен для сбора информации и оценки рисков в отношении фактов компрометации данных и учётных записей. Платформа агрегирует сведения о найденных утечках, учитывает их объём, наличие паролей в открытом или хешированном виде, а также давность события: более свежие инциденты создают повышенный риск и сильнее влияют на итоговый рейтинг. Для оценки контрагентов это особенно важно, поскольку использование скомпрометированных учётных данных остаётся одним из основных сценариев атак на цепочку поставок.
Network Rating
Блок Network Rating анализирует недостатки конфигурации и репутацию цифровых активов. Оцениваются небезопасные настройки DNS, включая риски захвата (domain takeover), а также наличие инфраструктуры компании в спам-базах и чёрных списках. Это позволяет выявлять не только технические недостатки, но и признаки возможной нелегитимной активности с использованием внешней инфраструктуры.
Анкетирование и интеллектуальный анализ
Непрерывный скоринг внешнего периметра позволяет оценить контрагента с позиции потенциального атакующего, но это лишь часть картины. За хорошо защищённым периметром может скрываться слабая внутренняя дисциплина: отсутствие политик и регламентов, хаотичное управление доступом или формальный подход к ИБ. Традиционная проверка этой «серой зоны» — рассылка Excel-анкет и ручная проверка сотен ответов и приложенных регламентов — занимает недели и плохо масштабируется. Модуль «Опросы» закрывает вторую вертикаль оценки, превращая обеспечение комплаенса в гибкий, прозрачный и контролируемый процесс.
Модуль «Опросы» — это конструктор интерактивных анкет: доступны готовые шаблоны на основе мировых практик ИБ или создание анкеты под собственные требования с нуля, включая смысловые блоки, типы вопросов и условные ветвления. Также поддерживается произвольная шкала оценки — классы и пороги по собственной методологии, например «зелёный / оранжевый / красный», а также индивидуальные веса параметров и блоков. Такой подход позволяет формировать специализированные анкеты под отраслевые и внутренние методики заказчика. Например, страховые компании могут использовать индивидуальные опросные листы для киберстрахового андеррайтинга: предварительной оценки киберрисков страхователя, сбора сведений о применяемых мерах защиты и принятия решений об условиях страхования. Рассылка анкет, контроль дедлайнов, сбор ответов и приложенных документов, первичная интерпретация результатов выполняются автоматически.
Модуль «Опросы» дополнен функциональностью интеллектуального анализа (ИИ). Под контролем эксперта искусственный интеллект выполняет семантический анализ ответов в свободной форме, а также приложенных экземпляров организационно-распорядительной документации (ОРД) контрагента на соответствие заявленным требованиям, выявляет логические несоответствия между требованиями и приложенными документами и формирует по каждому контролю комментарии и рекомендации. Анализ выполняется в закрытом контуре на локальной модели — документы контрагента не покидают периметр. Такой гибридный подход объединяет техническую проверку с процессной и комплаенс-оценкой.
Визуализация, карта рисков и мониторинг
Платформа включает в себя развитые инструменты визуализации и мониторинга: интерактивную карту (преимущественно по России, при этом решение применимо и для анализа компаний за рубежом), поиск компании по ИНН, формирование группы — «портфеля» контрагентов, скоринг внутри «портфеля», историю изменений, сравнение контрольных точек и рекомендации по итогам оценки. В карточке компании также доступны сведения о цифровых активах и индикатор ИБ-инцидентов, который формируется на основе данных из публичных источников за последние 90 дней с последующей экспертной верификацией результатов.
Для аналитических задач и удобной интерпретации результатов в решении предусмотрена карта рисков — интерфейс, который позволяет представить выявленные угрозы подрядчика или ДЗО по основным направлениям оценки, в порядке от высокого к низкому уровню риска.
Сбор данных и формирование оценки
Ключевое отличие CICADA8 Cyber Rating от классического анализа защищённости и сканеров уязвимостей заключается в неинвазивном сборе данных обо внешнем периметре. Платформа формирует оценку по ряду параметров без активного взаимодействия с инфраструктурой проверяемой компании. Такой подход позволяет проводить оценку без необходимости юридического оформления разрешения на тестирование: анализ выполняется с позиции потенциального злоумышленника, использующего только доступную извне информацию.
Базой для работы CICADA8 Cyber Rating служит автоматизированный сбор внешних данных о компании. Платформа использует сведения о доменах, IP-адресах, веб-приложениях, интерфейсах и сервисах, признаках уязвимостей, артефактах утечек данных и сетевых недостатках, формируя на основе полученной информации цифровой профиль организации для последующей оценки рисков.
После выбора компании автоматически запускается процесс анализа контрагента: выполняются сбор и агрегация релевантных сведений с последующим отображением результата в интерфейсе. Если расчёт по компании уже был выполнен ранее, система показывает актуальный результат; если данные устарели, актуализация займет до трёх суток (как правило, в течение 24 часов).
В процессе формирования оценки данные сводятся в единую количественную модель по трём основным направлениям: внешние уязвимости, утечки данных и внешние сетевые недостатки. Этот механизм преобразует разнородные технические признаки в сопоставимый скоринг, пригодный для принятия решений и ранжирования компаний в единой системе координат.
Практическая ценность решения состоит в том, что вместо разовой проверки, которую могут дать сервисы проверки контрагентов, заказчик получает актуальный показатель риска, историю его изменений и детализацию по отдельным критериям оценки. Такой подход особенно востребован в крупных компаниях и холдингах, где необходимо одновременно контролировать десятки или сотни поставщиков, подрядчиков и дочерних организаций.
Архитектура платформы, доступ к ней и интеграции
С архитектурной точки зрения CICADA8 Cyber Rating представляет собой SaaS-платформу с доступом через веб-браузер по адресу https://cyberrating.cicada8.ru.
Это избавляет заказчика от необходимости разворачивать отдельную инфраструктуру для запуска решения и упрощает начало эксплуатации. Такой подход хорошо соответствует задаче продукта: оценка киберрисков для контрагентов и дочерних организаций должна выполняться быстро, без внедрений на стороне проверяемой организации и без доступа к её внутренним системам.
Поставка по модели SaaS снижает требования к рабочему месту пользователя и делает систему удобной для распределённых команд ИБ, специалистов по закупкам и офицеров риск-менеджмента. Профиль пользователя добавляется администратором, а доступ к функциональным возможностям решения предоставляется в соответствии с назначенной ролью, что особенно важно для корпоративного сценария использования.
Для работы с платформой рекомендуется использовать АРМ со следующими минимальными характеристиками:
- Операционная система семейства Windows или Linux актуальной версии, поддерживаемой производителем.
- Процессор с тактовой частотой от 3 ГГц и количеством ядер 2 и более.
- Свободный объём оперативной памяти — от 4 ГБ.
- Подключение к корпоративной сети через Wi-Fi или Ethernet со скоростью не менее 5 Мбит/c.
Для доступа к платформе рекомендуется использовать браузер Google Chrome или Mozilla Firefox последних версий.
Отдельно стоит отметить, что функциональность платформы доступна авторизованным пользователям не только через веб-интерфейс, но и через API, что позволяет интегрировать решение в более широкий прикладной контур заказчика. CICADA8 Cyber Rating предназначен для работы в составе корпоративного ИБ-контура и может использоваться как самостоятельный инструмент оценки третьих сторон, а также как источник данных для мониторинга, управления уязвимостями и принятия решений.
Авторизованным пользователям доступен API для интеграции CICADA8 Cyber Rating с другими решениями. По умолчанию реализована интеграция с платформой по менеджменту цифровых угроз (CICADA8 ETM) в целях эффективного управления уязвимостями.
Лицензирование CICADA8 Cyber Rating 26.3.1
Лицензирование CICADA8 Cyber Rating построено по подписочной модели со сроком от одного года. Такая модель соответствует логике продукта: ценность платформы раскрывается не в разовой проверке, а в переходе к управляемому, непрерывному процессу контроля третьих сторон.
В течение срока подписки заказчик переводит оценку поставщиков из набора разрозненных проверок в единый процесс: рейтинги пересчитываются и отслеживаются в динамике, контрагенты объединяются в группы — «портфели», фиксируются контрольные точки, а ухудшение показателей становится управляемым сигналом для пересмотра условий допуска. Так разовая оценка превращается в постоянный контроль цепочки поставок с прозрачной историей и предсказуемой стоимостью владения.
Работа с платформой CICADA8 Cyber Rating 26.3.1
Вся информация о контрагентах и ДЗО доступна в веб-интерфейсе, центральным элементом которого является карточка компании. В ней сосредоточены общая информация об организации, данные о цифровых активах, индикатор ИБ-инцидентов, результаты оценки, экспертные рекомендации, а также история показателей безопасности и инструменты сравнительного анализа.
Интерфейс рассчитан на работу с портфелем третьих сторон в масштабе предприятия. Интерактивная карта, поиск по ИНН и наименованию, группировка компаний и сравнительная аналитика внутри портфеля переводят разовую проверку в управляемый процесс. Подразделения ИБ, закупок и риск-менеджмента работают в едином окне — с отдельными карточками, списками, динамикой рейтинга и ранжированием контрагентов. Ролевая модель доступа и общие группы поддерживают совместную работу распределённых команд.
Интерактивная карта
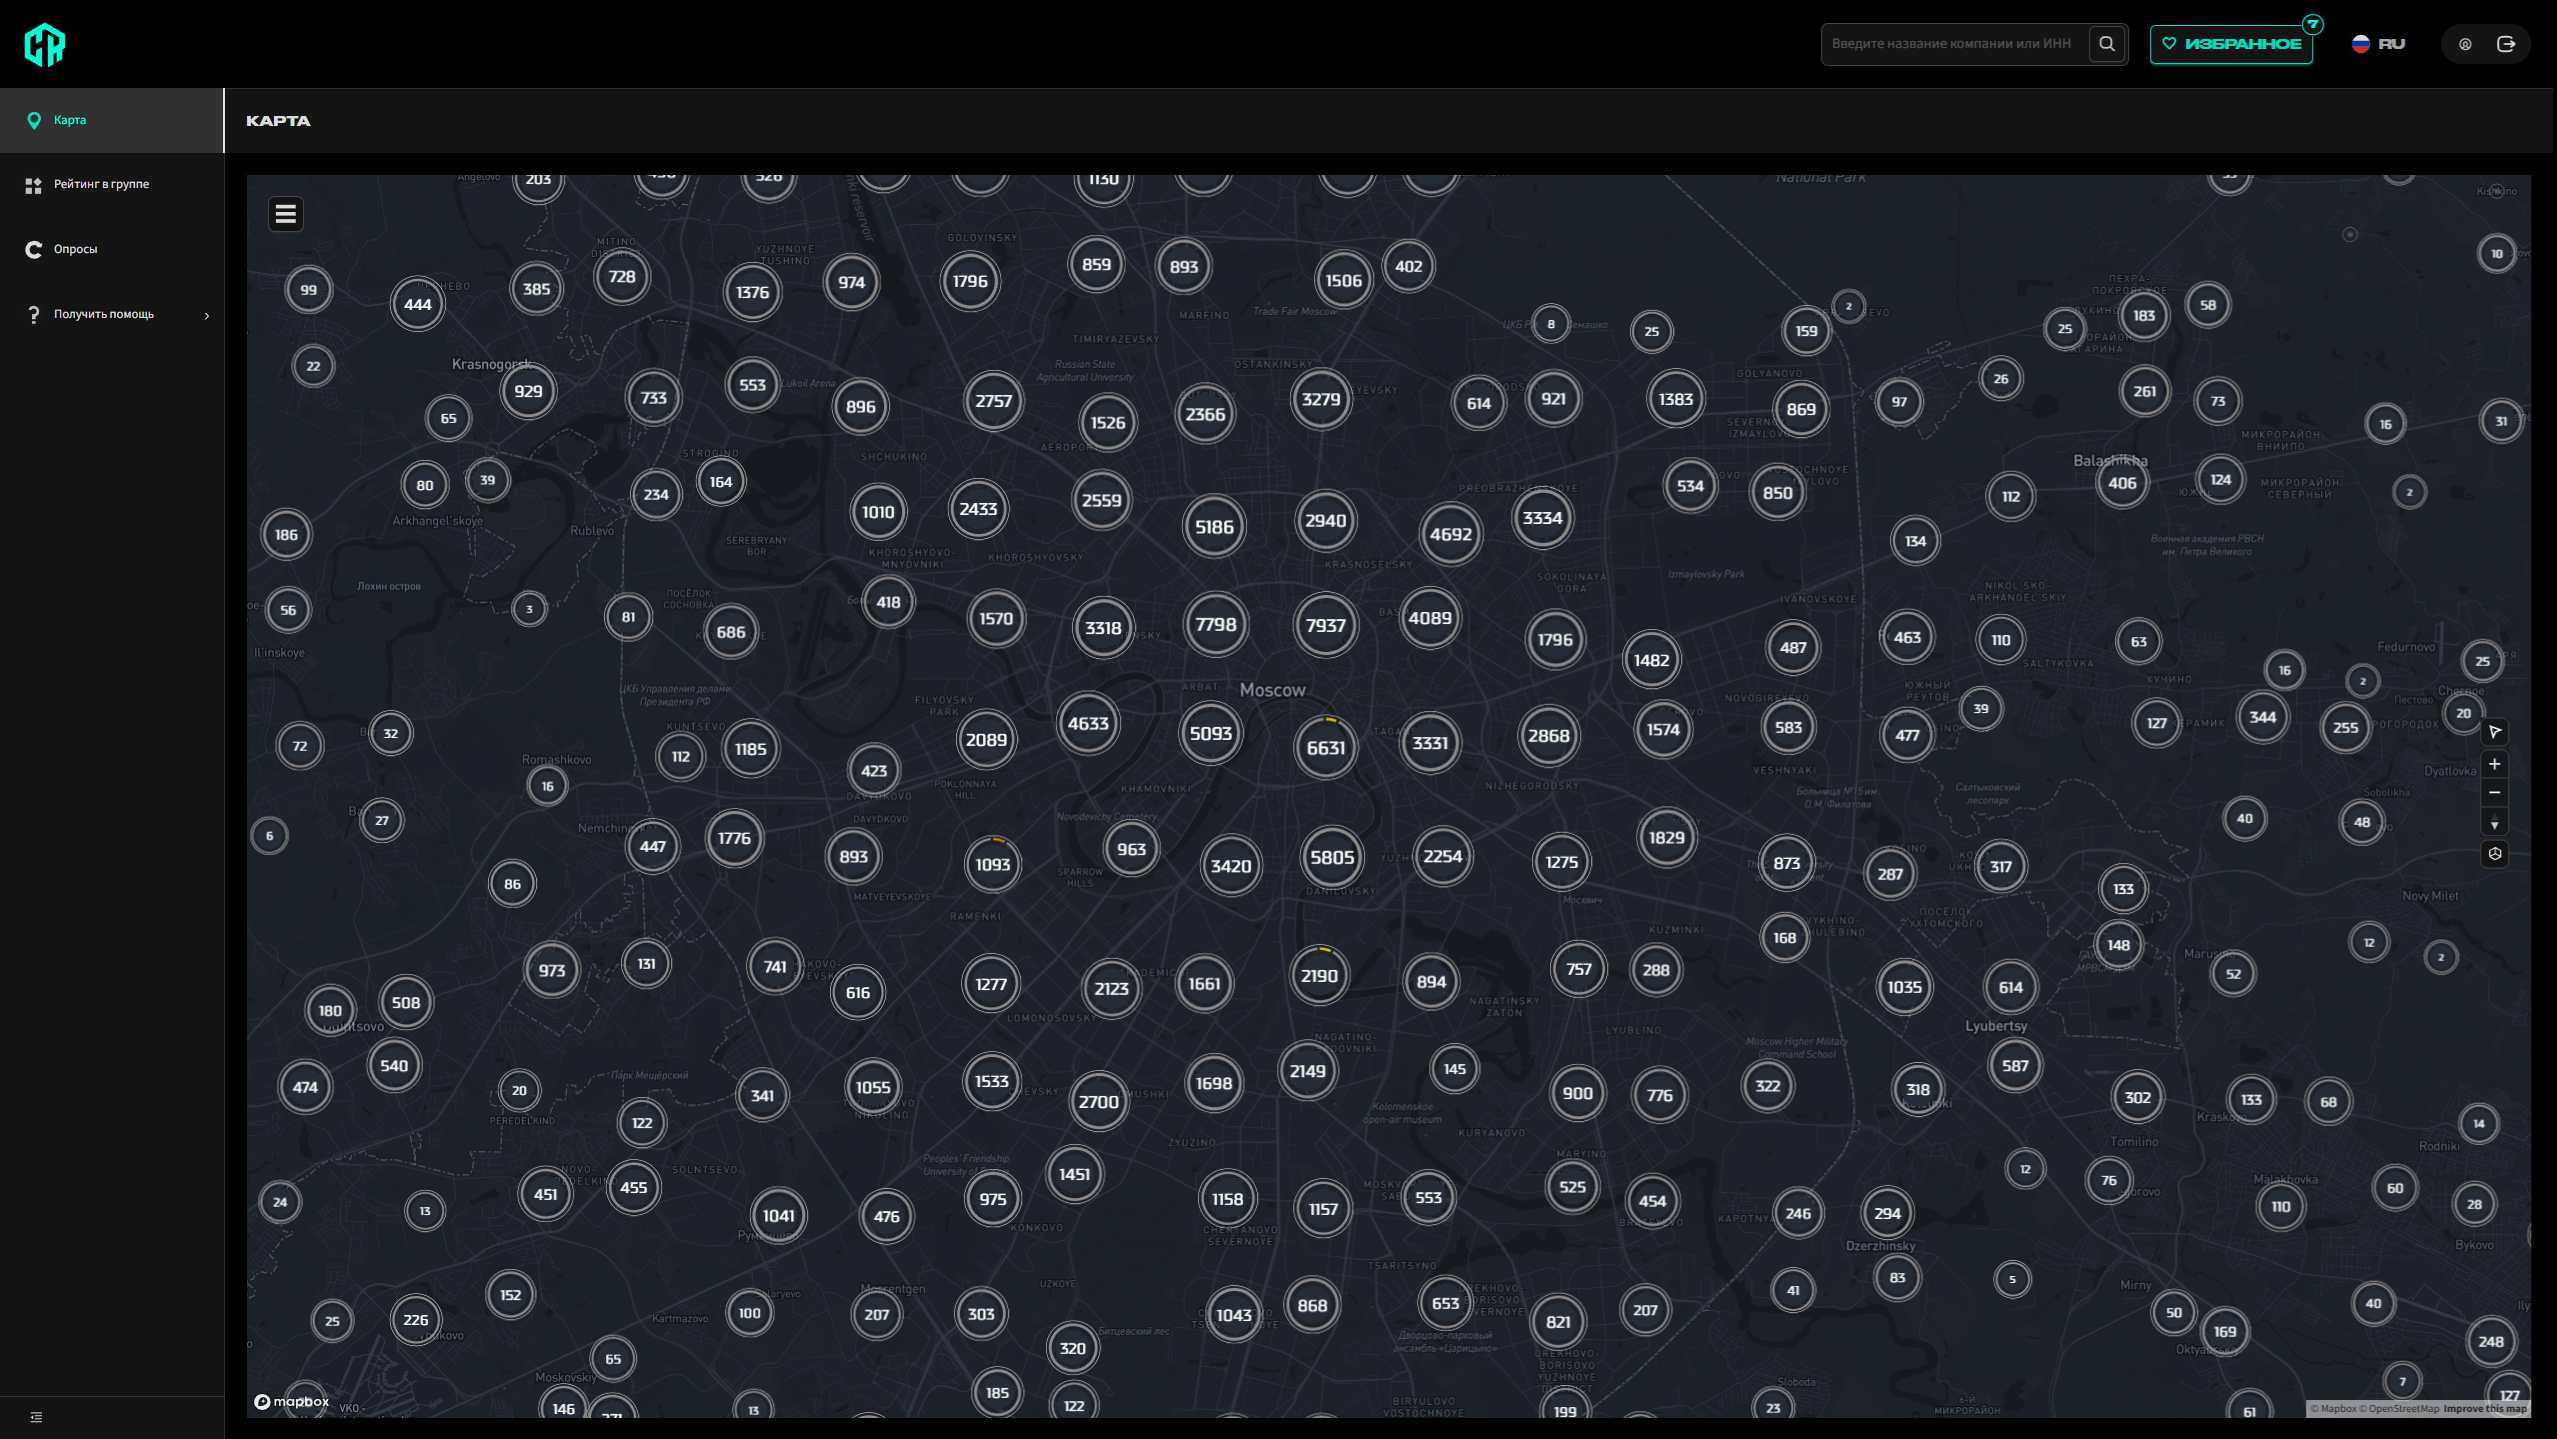
Работа с CICADA8 Cyber Rating начинается со стартового экрана — интерактивной карты России, на которой отображаются компании с привязкой к их юридическим адресам.
Карта используется как один из основных элементов навигации по платформе и позволяет переходить к интересующей организации для её последующей оценки.
Пользователь может осуществлять поиск компании по названию или ИНН, а также выбрать компанию непосредственно на карте.
Рисунок 2. Интерактивная карта в CICADA8 Cyber Rating 26.3.1
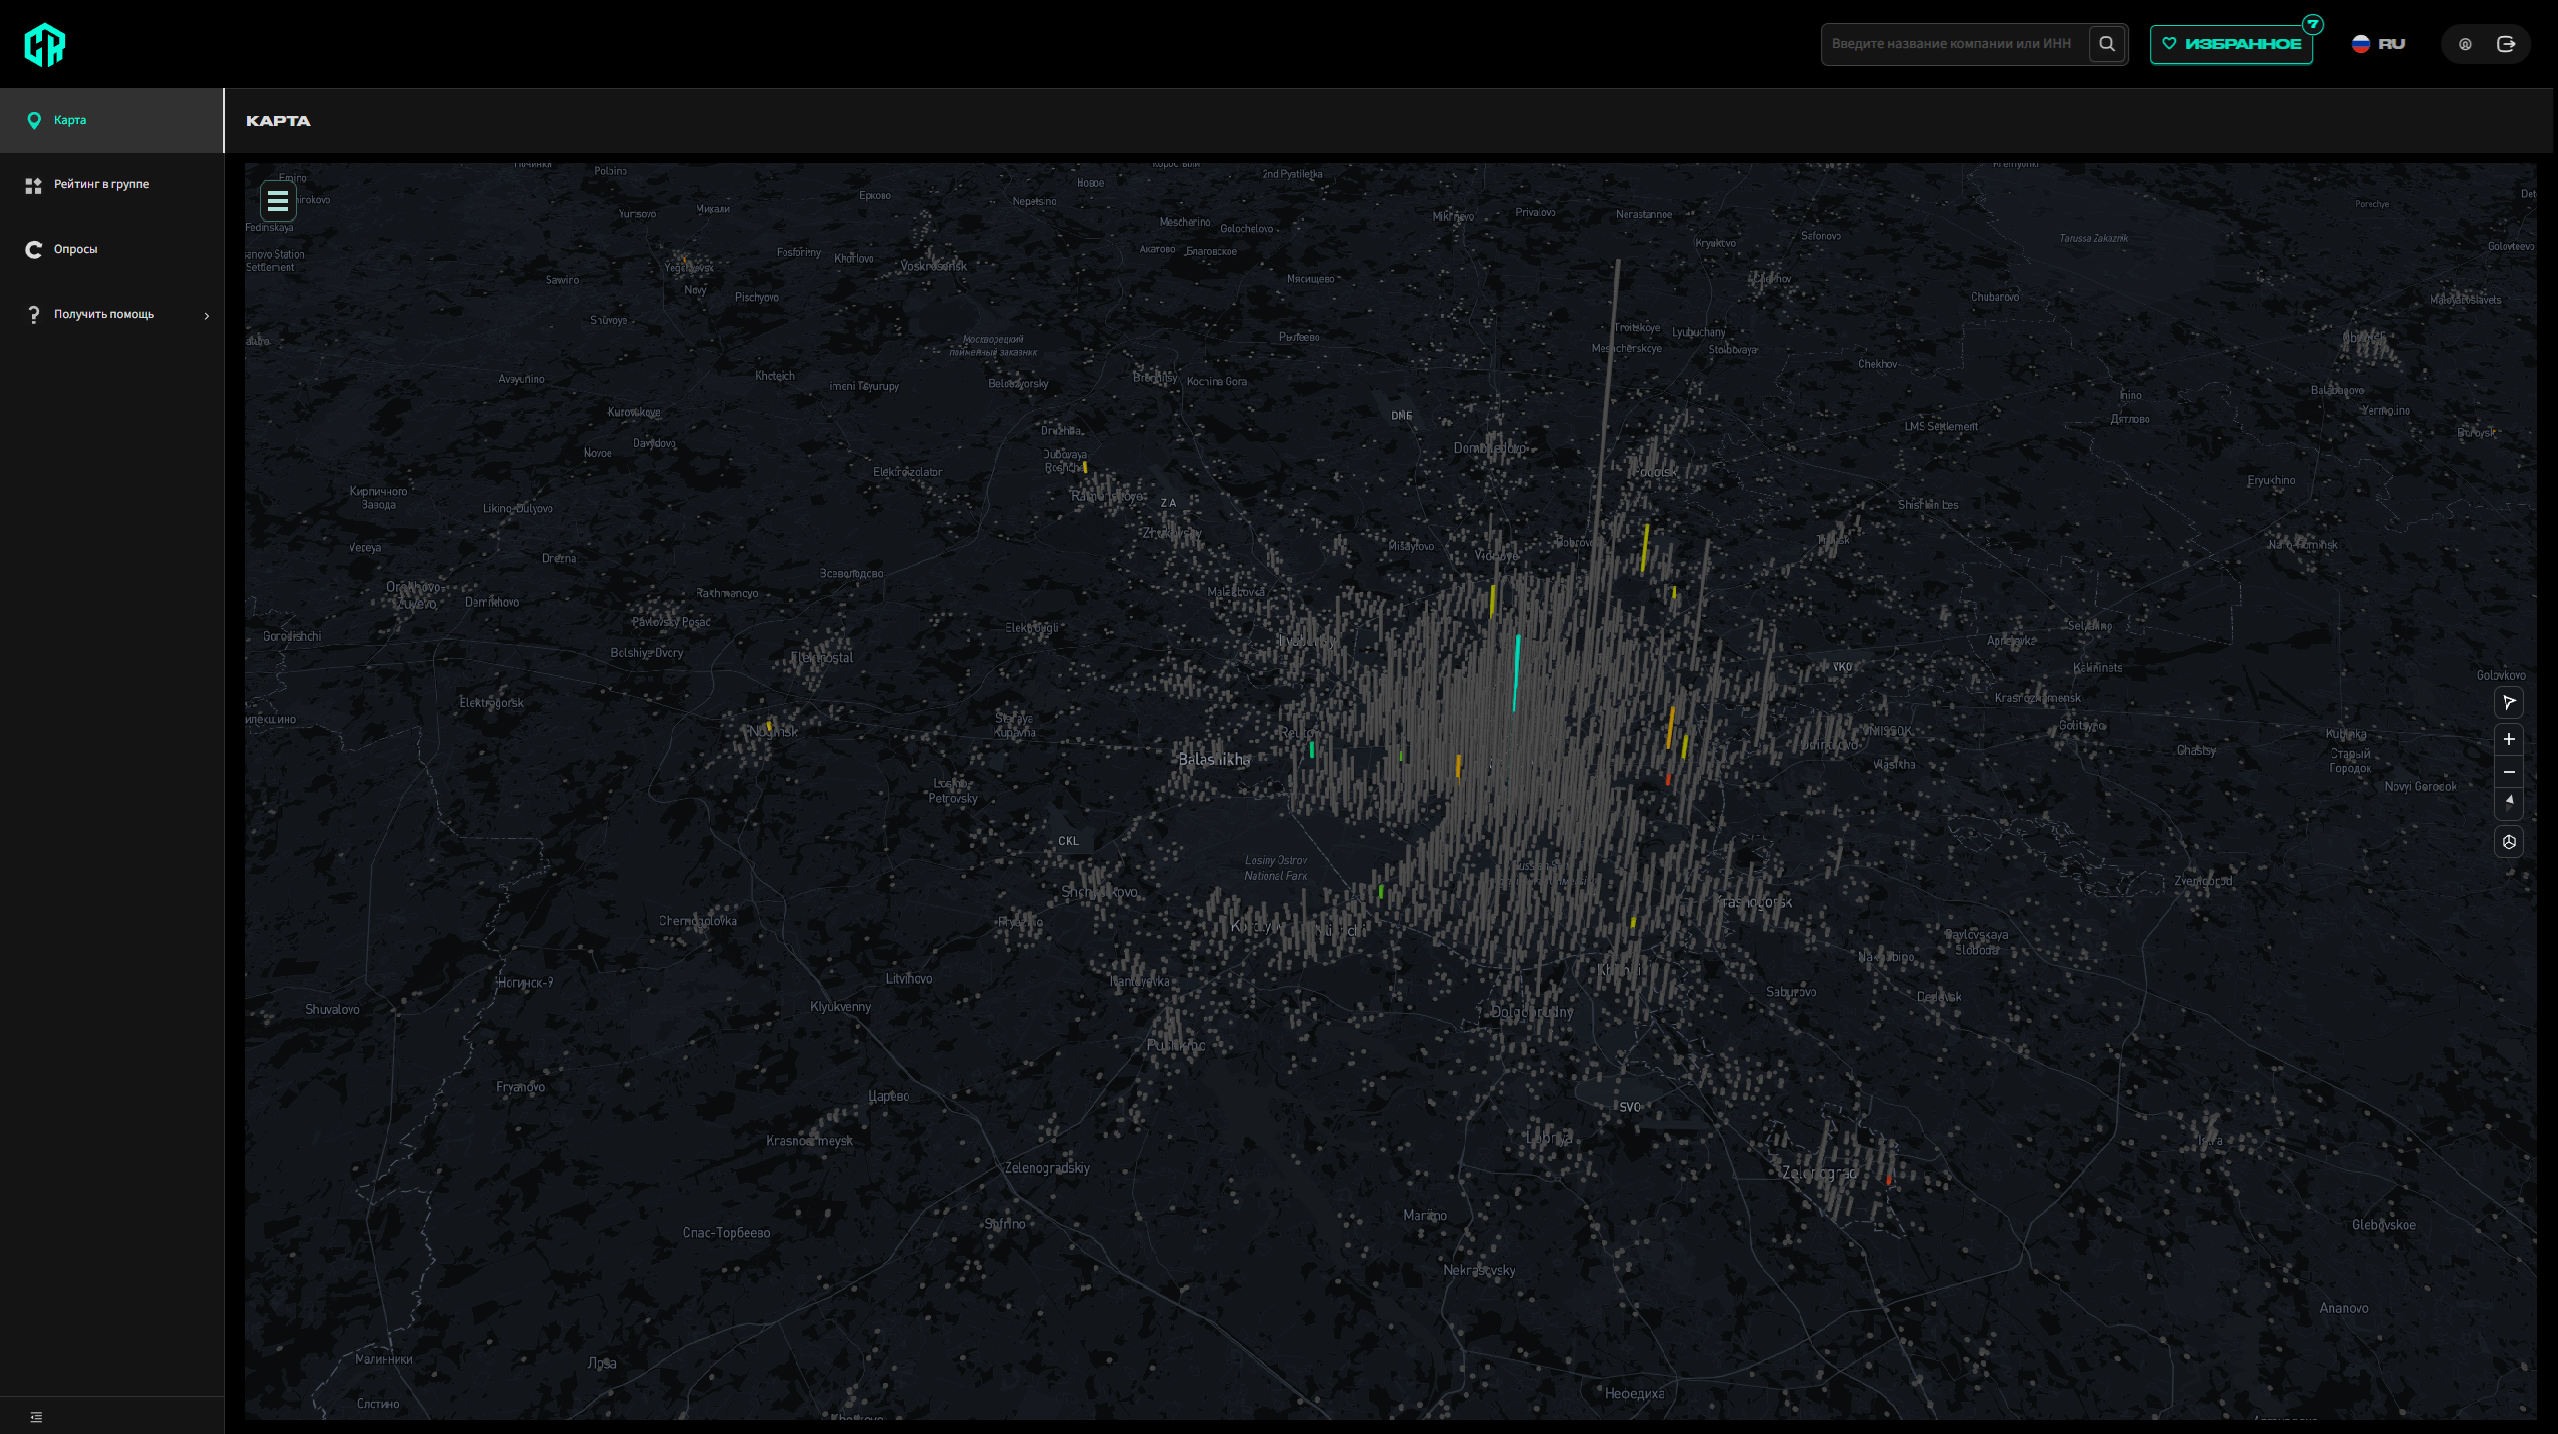
Дополнительно в интерфейсе предусмотрен режим 3D-визуализации, который позволяет иначе представить распределение компаний на карте и упростить работу с большим количеством объектов.
Рисунок 3. 3D-модель интерактивной карты в CICADA8 Cyber Rating 26.3.1
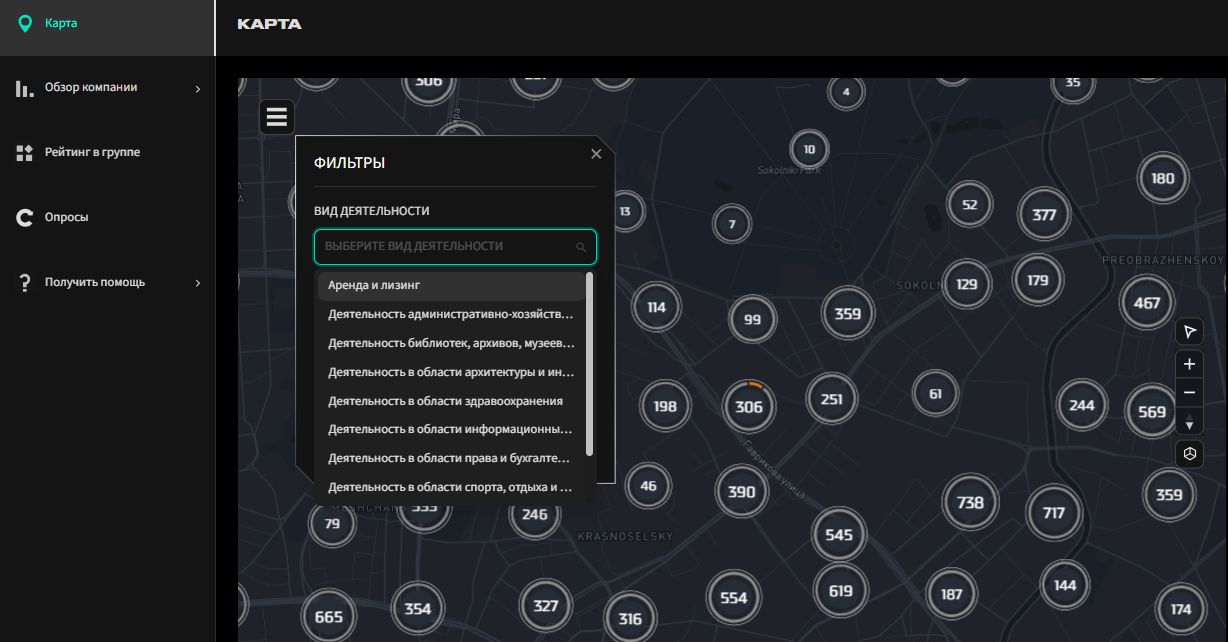
Для более удобного анализа доступна фильтрация компаний по выбранным параметрам, включая вид деятельности.
Рисунок 4. Фильтрация на интерактивной карте в CICADA8 Cyber Rating 26.3.1
Поиск организации и переход к оценке
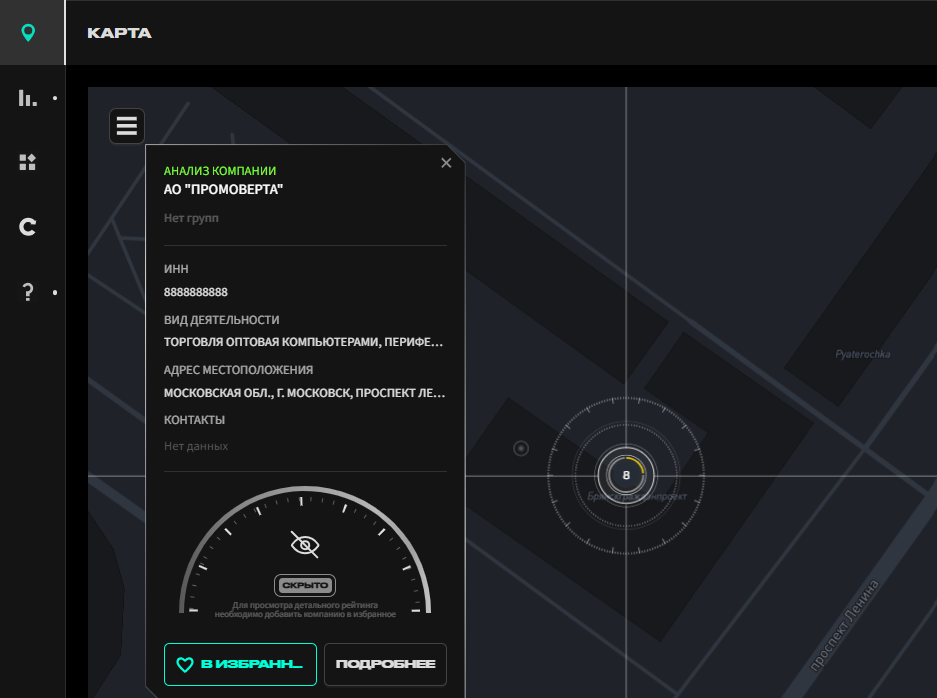
Для начала проверки пользователь выбирает нужную организацию и добавляет её в избранное. После этого запускается процедура сбора данных, необходимых для анализа и расчёта рейтинга.
Рисунок 5. Добавление организации в избранное в CICADA8 Cyber Rating 26.3.1
Такой сценарий используется при первичной оценке нового поставщика, подрядчика или дочерней организации.
Если по выбранной компании рейтинг уже рассчитывался менее месяца назад, пользователю отображается доступный на текущий момент результат. Если данные требуют актуализации, система запускает перерасчёт, а обновлённый рейтинг появляется в карточке компании в срок до трёх суток (как правило, в течение 24 часов).
Карточка компании
Центральным элементом интерфейса мониторинга является карточка компании.
Карточка представляет собой интерактивную панель, которая отображает текущие итоги оценки и сведения об организации. В интерфейсе представлены результаты автоматизированного поиска цифровых активов компании: их общее количество и распределение по типам (доменные имена, IP-адреса и веб-приложения).
Рисунок 6. Карточка компании в CICADA8 Cyber Rating 26.3.1
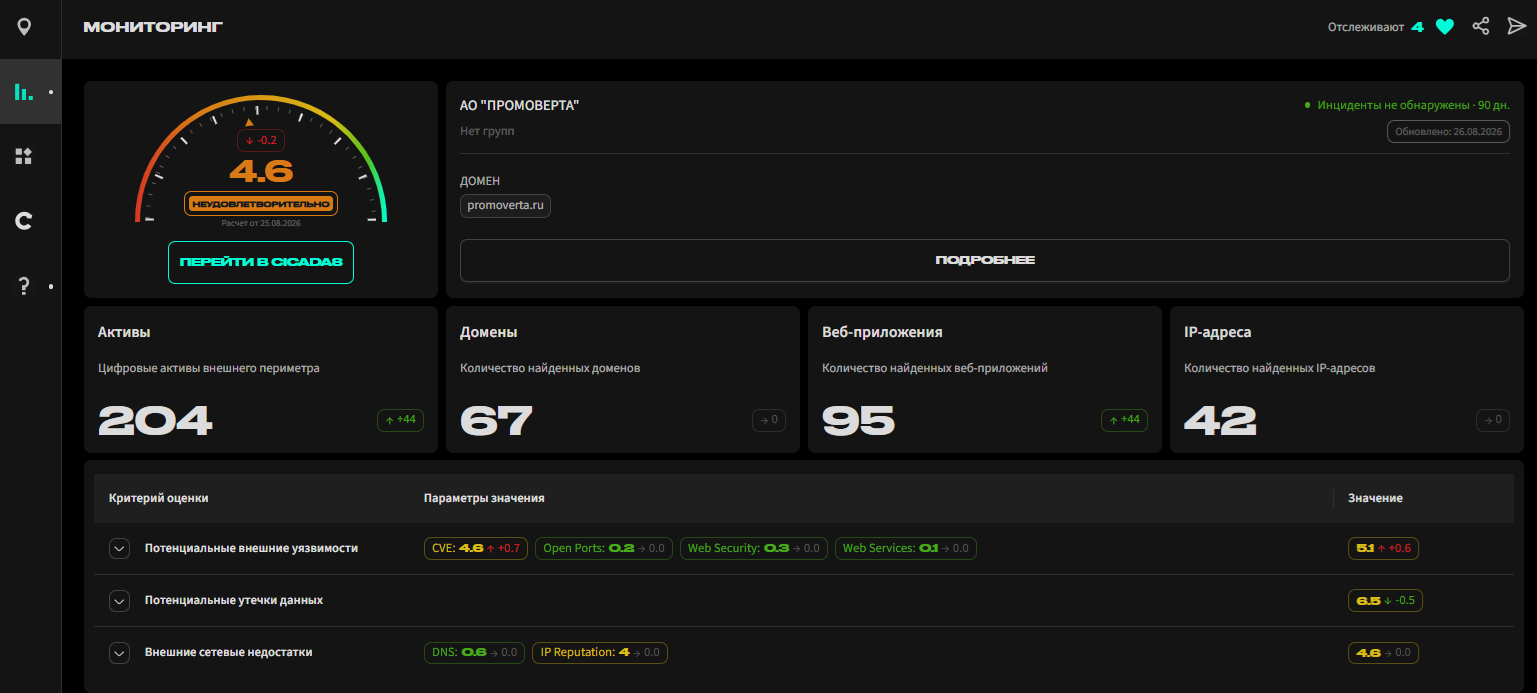
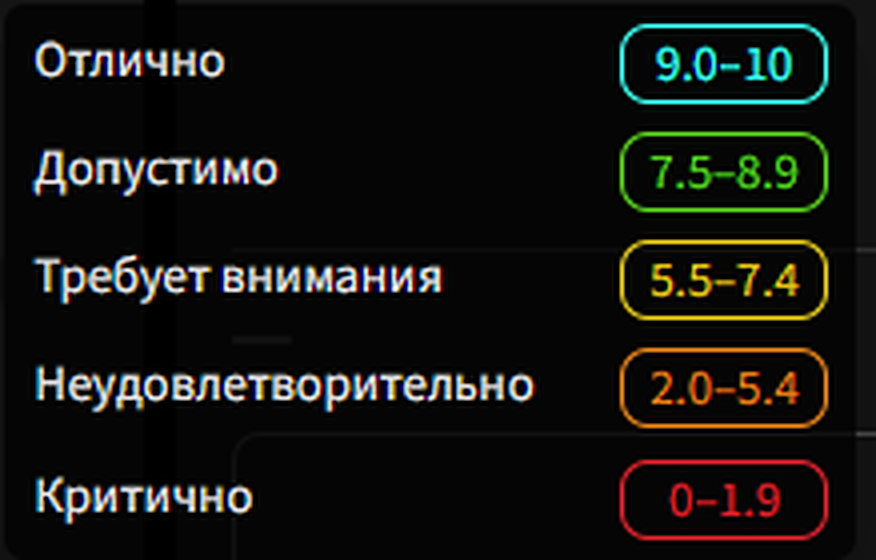
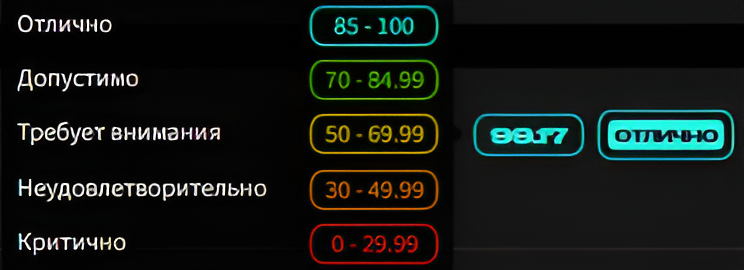
В левом верхнем углу карточки отображается текущий рейтинг компании по десятибалльной шкале. Итоговое значение попадает в один из пяти уровней: критический, неудовлетворительный, требующий внимания, допустимый или отличный.
Рисунок 7. Диапазоны рейтинга в CICADA8 Cyber Rating 26.3.1
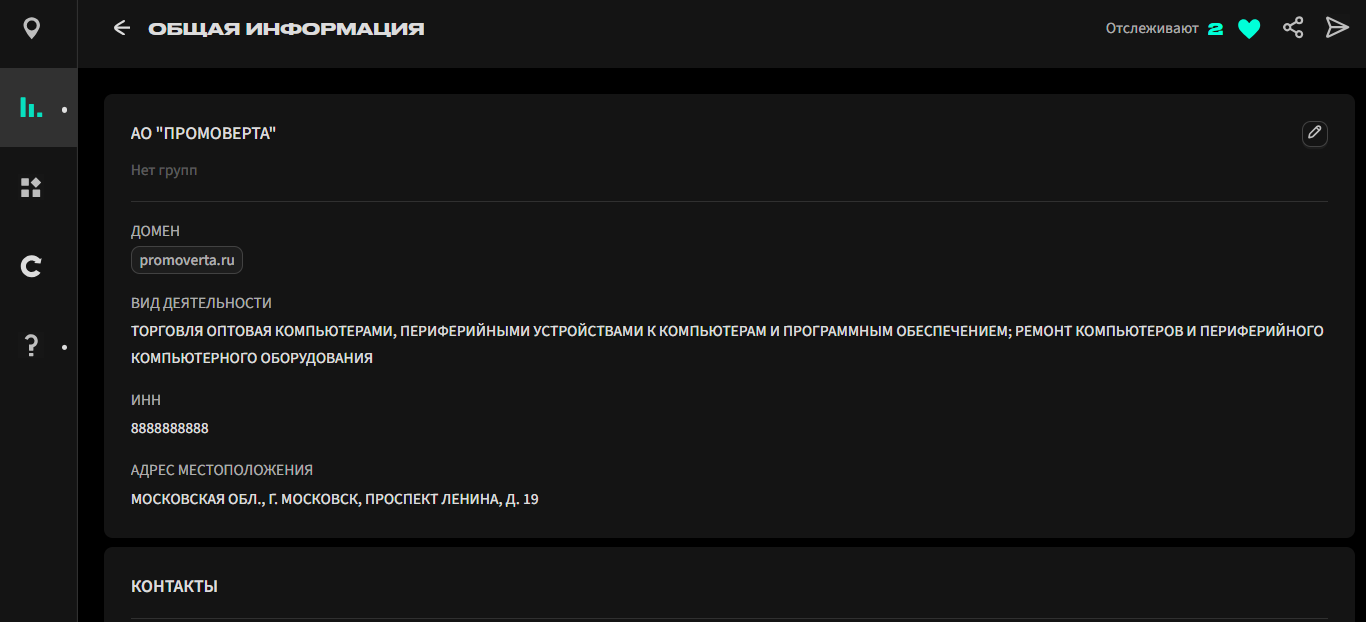
В карточке компании также представлена общая информация о ней: наименование, ИНН, адрес местоположения, доменные имена, принадлежность к группам внутри решения, а также контакты доверенных лиц, отвечающих за информационную безопасность.
Рисунок 8. Общая информация о компании в CICADA8 Cyber Rating 26.3.1
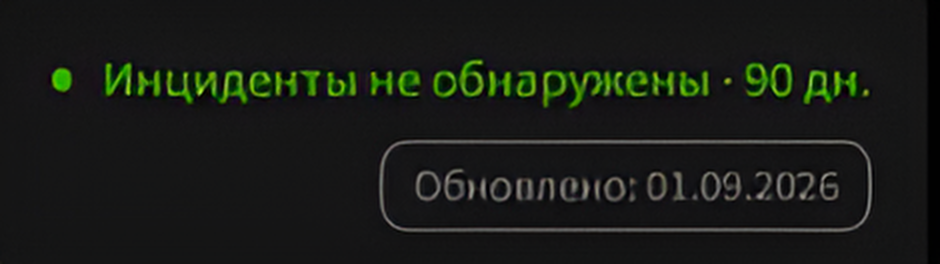
В верхнем правом углу интерфейса расположен индикатор наличия инцидентов.
В рамках решения обеспечивается поиск информации в публичных источниках, сигнализирующей о наличии актуального инцидента в области безопасности: взлом и утечка данных, крупная DDoS-атака и другие события, нарушающие конфиденциальность, целостность либо доступность ресурсов.
Инциденты отслеживаются в течение последних 90 дней. Поиск инцидентов осуществляется в автоматизированном режиме и проходит верификацию командой экспертов для отсеивания ложноположительных срабатываний.
Рисунок 9. Индикатор инцидентов в CICADA8 Cyber Rating 26.3.1
Критерии оценки
На основе разведки по открытым источникам (OSINT) и выявления площади атаки платформа проводит анализ и скоринг контрагента.
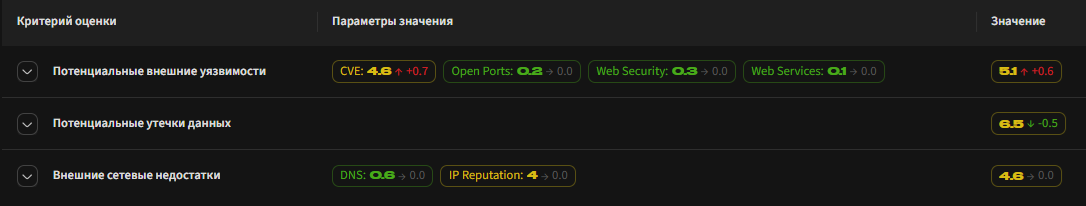
Скоринг рассчитывается по трём основным критериям:
- Потенциальные внешние уязвимости.
- Потенциальные утечки данных.
- Внешние сетевые недостатки.
Критерии и значения отображаются в интерфейсе.
Рисунок 10. Критерии оценки в CICADA8 Cyber Rating 26.3.1
Потенциальные внешние уязвимости
Скоринг потенциальных внешних уязвимостей формируется по нескольким параметрам:
- Наличие на периметре известных уязвимостей из базы CVE либо БДУ ФСТЭК России.
- Наличие на внешнем периметре управляющих и административных сервисов, доступных из внешней сети, включая системные сервисы, порты баз данных и другие управляющие интерфейсы. Такие сервисы представляют повышенный риск с точки зрения лучших практик информационной безопасности и чаще всего становятся целью атак злоумышленников.
- Web Security — параметр, отвечающий за поиск недостатков конфигурации веб-приложений, наличие уязвимых или устаревших компонентов, а также за оценку общего подхода к организации безопасности веб-ресурсов: контроль заголовков безопасности, отслеживание проблем криптографии и наличие истёкших сертификатов.
- Web Services — параметр, оценивающий наличие на внешнем периметре корпоративных и административных веб-сервисов, которые не должны быть доступны из внешней сети, включая корпоративные интерфейсы почты, административные панели CMS, баз данных и другие корпоративные сервисы.
Сведения по потенциальным внешним уязвимостям представлены на соответствующей панели.
Рисунок 11. Потенциальные внешние уязвимости
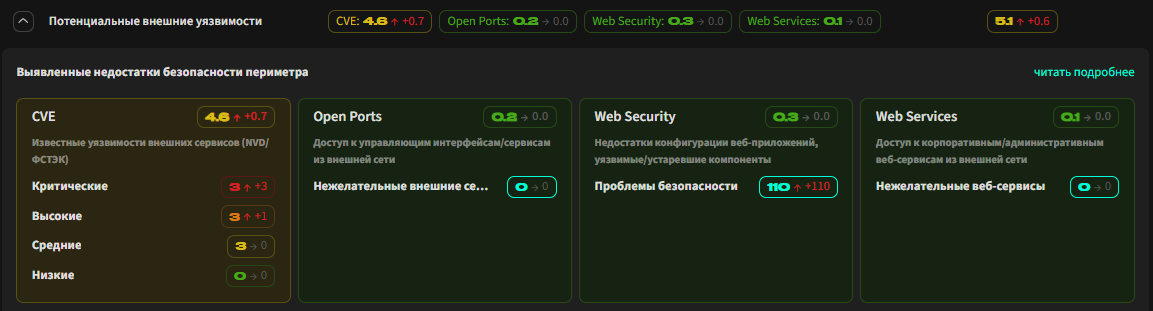
Регулярный контроль внешнего периметра позволяет компании своевременно устранять нарушения безопасности и соответствовать лучшим практикам ИБ, что напрямую отражается на значениях данных параметров.
При этом высокие значения параметров указывают на недостаточную зрелость процессов управления ИБ и низкий уровень организации защиты в целом.
Потенциальные утечки данных
Критерий потенциальных внешних утечек включает в себя скоринг контрагентов по наличию утечек данных и признаков нарушения конфиденциальности.
Платформа собирает и агрегирует информацию об утёкших учётных записях компании из различных источников; при обнаружении такой информации в публичном доступе начинается расчёт риска.
Риск рассчитывается на основе нескольких параметров:
- Объём утечки — количество утёкших учётных записей.
- Тип утечки — наличие паролей в открытом виде или в хешированном формате.
- Давность утечки — чем старше утечка, тем меньше её влияние на итоговый рейтинг, и наоборот: недавние утечки (или с большим объёмом паролей в открытом виде) оказывают максимальное влияние на рейтинг.
Результат расчёта также можно посмотреть в интерфейсе.
Рисунок 12. Потенциальные утечки данных
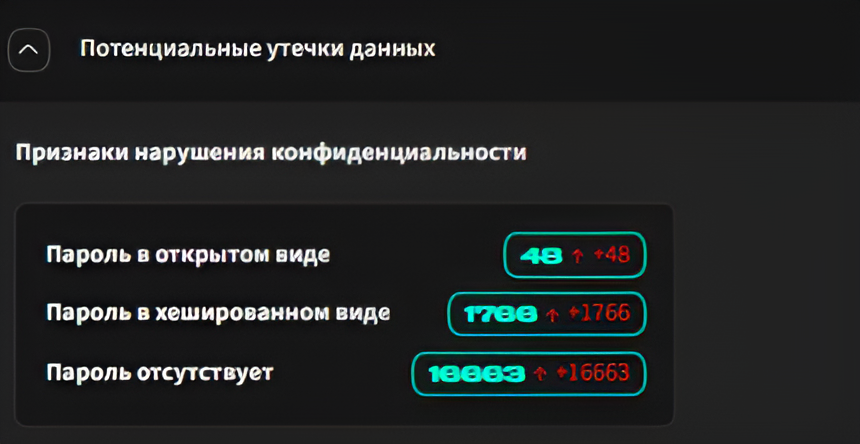
Компании с систематическими проблемами в управлении доступом и утечками данных представляют серьёзную угрозу для цепочки поставок, поскольку скомпрометированные пароли могут быть повторно использованы злоумышленниками для получения доступа к корпоративной инфраструктуре через контрагентов.
Внешние сетевые недостатки
Критерий внешних сетевых недостатков включает в себя два параметра оценки:
- Ошибки конфигурации DNS.
- Репутация цифровых активов (IP Reputation).
В рамках параметра DNS оценивается наличие небезопасных конфигураций, таких как перенос зоны DNS, возможность захвата (domain takeover), устаревшие DNS-записи и небезопасные настройки SPF, DKIM и DMARC.
В рамках параметра IP Reputation оценивается репутация цифровых активов компании, то есть попадание её IP-адресов в спам-листы, блок-листы и списки ресурсов с низкой цифровой репутацией.
Рисунок 13. Внешние сетевые недостатки
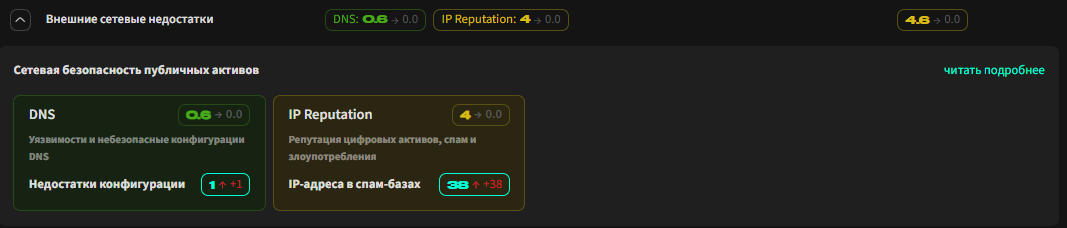
Ошибки конфигурации DNS, в частности возможность захвата (domain takeover), повышают риск атак с подменой содержимого сайта (deface) и способны нанести компании репутационный ущерб.
Параметр IP Reputation указывает на наличие инфраструктуры в спам-базах и может свидетельствовать либо об уже произошедшей компрометации, либо о текущем злоупотреблении её ресурсами.
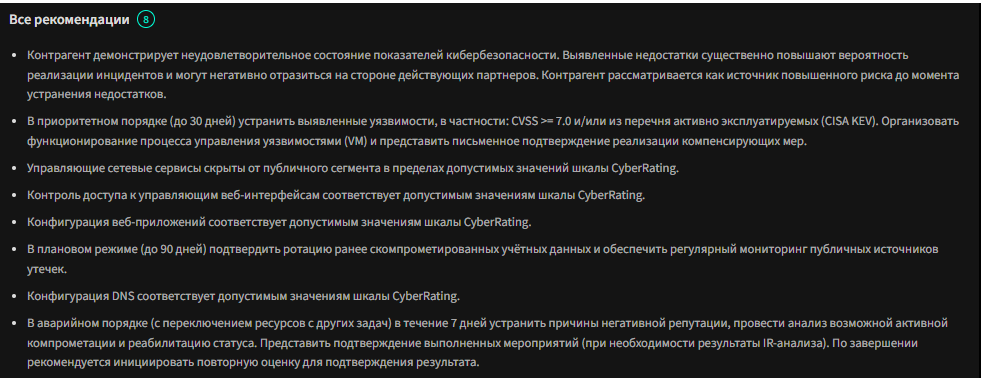
Рекомендации
В интерфейсе предоставляются рекомендации, сформированные в соответствии с полученным рейтингом. Рекомендации зависят от скоринга по каждому критерию оценки.
Например, при наличии у компании известных уязвимостей CVE в рекомендациях содержатся комментарии о необходимости применения технологий управления уязвимостями (vulnerability management), регулярного сканирования и приоритетного устранения выявленных угроз.
Если у компании выявлены недостатки, связанные с репутацией активов, рекомендации формируются в зависимости от количества и критической значимости найденных угроз.
Рисунок 14. Рекомендации в CICADA8 Cyber Rating 26.3.1
История изменений рейтинга
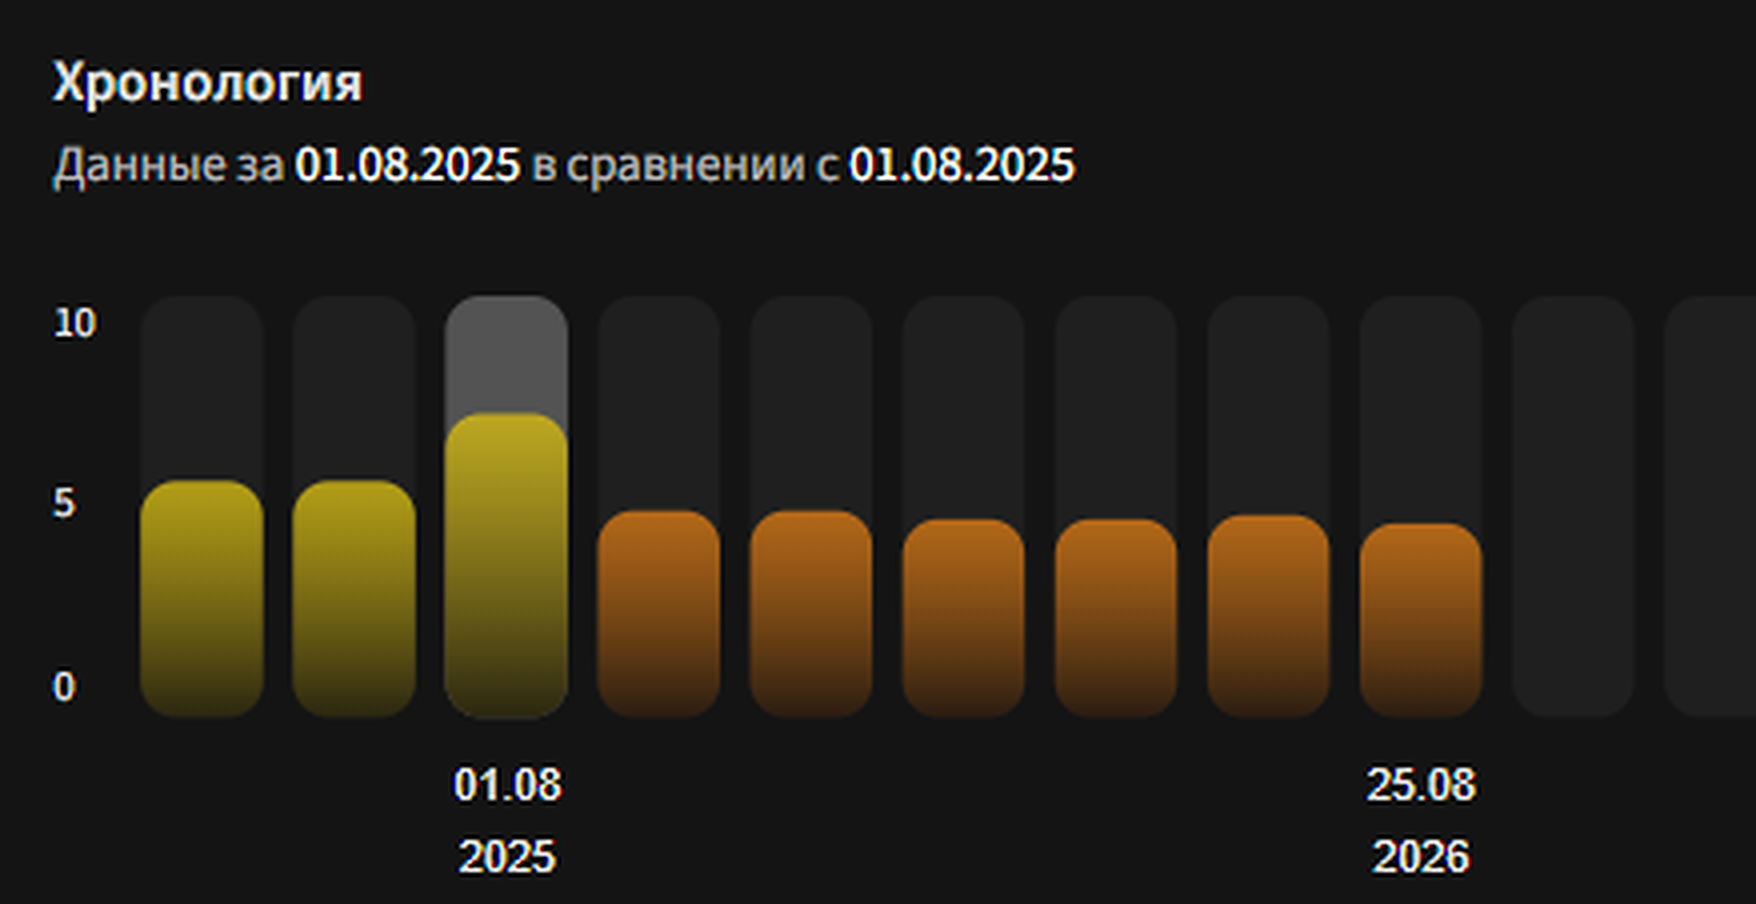
В нижней части интерфейса доступна хронология изменений: она позволяет отследить, как и с какой периодичностью менялся рейтинг компании.
Если компанию ранее не сканировали и не оценивали с помощью решения Cyber Rating, такая статистика будет отсутствовать. Если же компания периодически подвергалась сканированию или находилась на регулярном мониторинге, появляется возможность увидеть, как менялся её киберрейтинг с течением времени.
Рисунок 15. Хронология в CICADA8 Cyber Rating 26.3.1
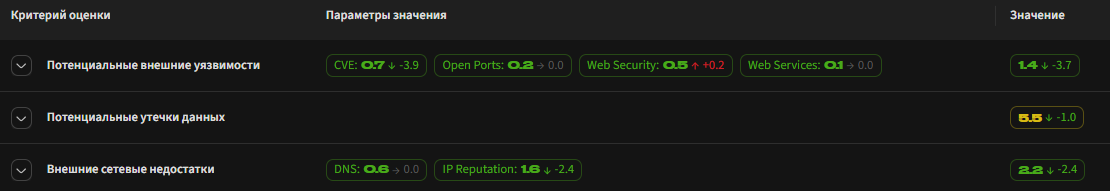
Доступен просмотр эволюции показателей — динамики изменения рейтинга по каждому параметру относительно текущего состояния, что позволяет отслеживать, как менялся ландшафт угроз компании.
Рисунок 16. Эволюция показателей в CICADA8 Cyber Rating 26.3.1
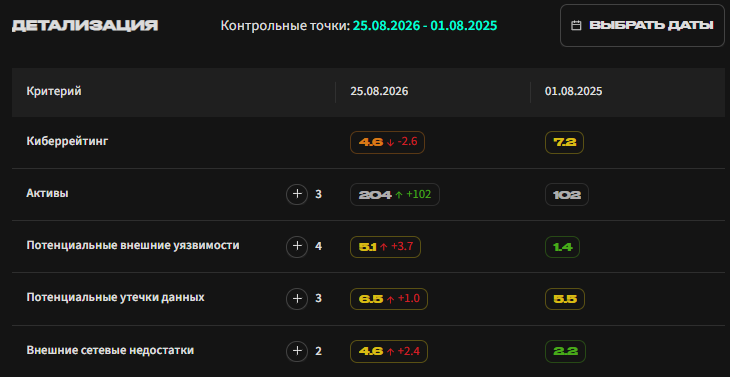
Решение позволяет сравнить две контрольные точки, отражая, как менялся рейтинг по каждому параметру между ними.
Рисунок 17. Сравнение контрольных точек в CICADA8 Cyber Rating 26.3.1
Карта рисков
Для углублённого анализа профиля угроз на платформе предусмотрен дашборд «Карта рисков». Этот интерфейс консолидирует все выявленные технические артефакты в едином окне, позволяя специалисту мгновенно оценить реальный уровень защищённости инфраструктуры.
Наглядность обеспечивается инструментом «Профиль угроз», который визуализирует данные в формате лепестковой диаграммы (радара) и формирует взвешенную оценку рисков по ключевым векторам. Пользователь может самостоятельно настроить отображаемые метрики (например, уязвимости, утечки данных, безопасность DNS) для построения диаграммы. Её геометрия сразу раскрывает специфику ИБ-ландшафта контрагента: симметричная фигура указывает на равномерное распределение риска или системные пробелы, тогда как выраженная асимметрия указывает на направления, в пределах которых сосредоточены наиболее значимые риски.
Рисунок 18. Карта рисков в CICADA8 Cyber Rating 26.3.1
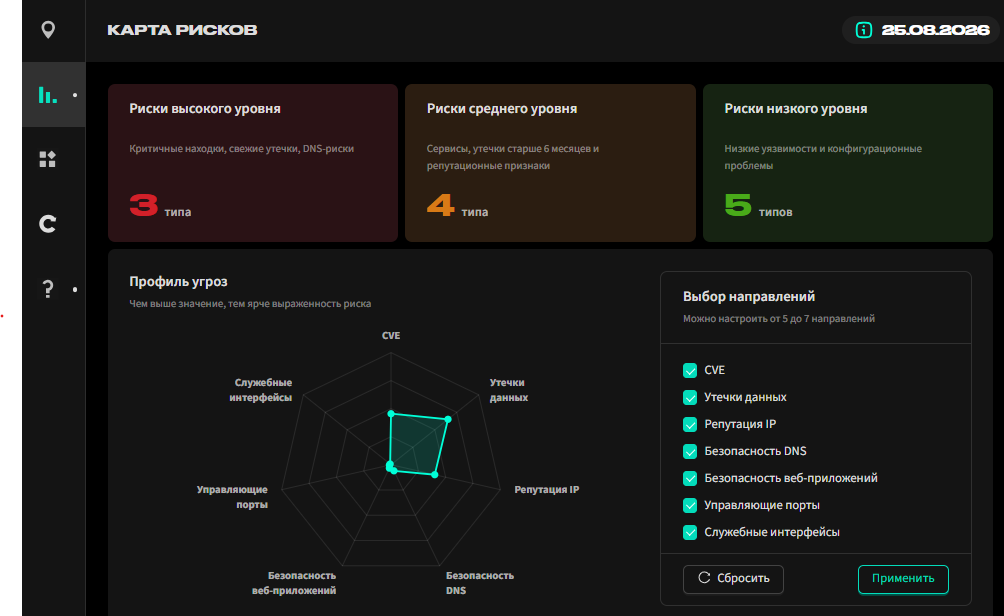
Сам интерфейс классифицирует обнаруженные угрозы по трём уровням критической значимости: высокому, среднему и низкому. Платформа не просто констатирует факт угрозы, но и предоставляет по ней детальную расшифровку, включая направление оценки, причину возникновения и общее количество зафиксированных событий.
Рисунок 19. Детализация рисков в CICADA8 Cyber Rating 26.3.1
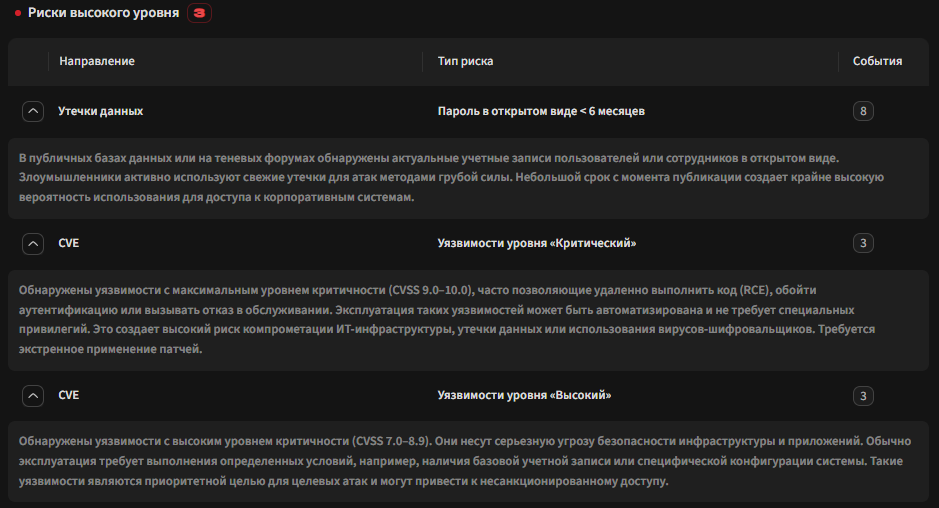
Таким образом, интерфейс даёт исчерпывающий ответ на вопрос о том, как именно сформирован рейтинг контрагента, где сконцентрированы ключевые риски и в чём заключаются главные проблемы его безопасности. Данные для анализа не статичны: платформа регулярно обновляет информацию по каждой компании.
Группы
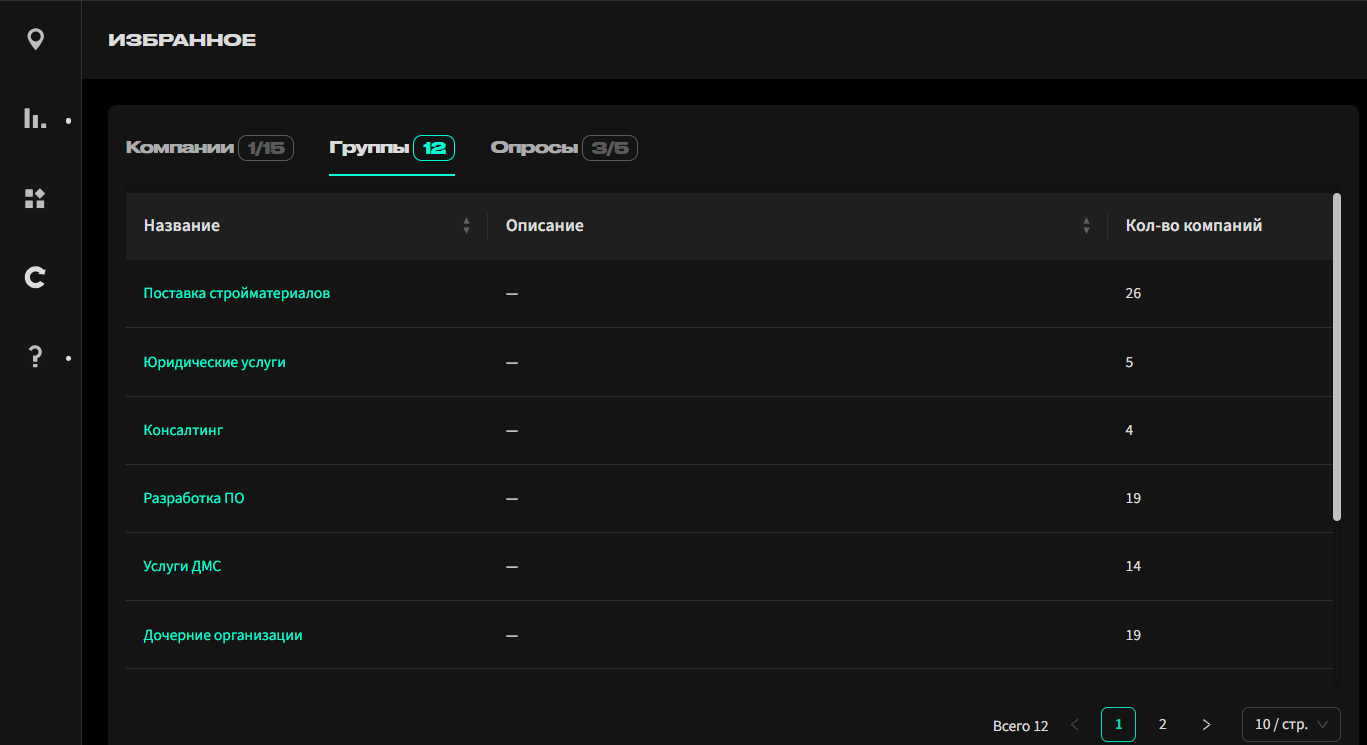
Работа по группам компаний особенно важна для холдингов и крупных заказчиков, которым нужно одновременно контролировать несколько дочерних организаций или крупную базу контрагентов в едином контуре.
Решение позволяет формировать группы — структурированные перечни компаний, таких как «белый список» поставщиков, группа риска поставщиков либо группы контрагентов, разделённых по признаку доступа в инфраструктуру (имеющие доступ и не имеющие доступа).
Выделение групп позволяет получить отдельный структурированный перечень компаний, в отношении которых должна регулярно проводиться переоценка для отслеживания состояния защищённости внешнего периметра и своевременного реагирования на изменения.
Рисунок 20. Группы в CICADA8 Cyber Rating 26.3.1
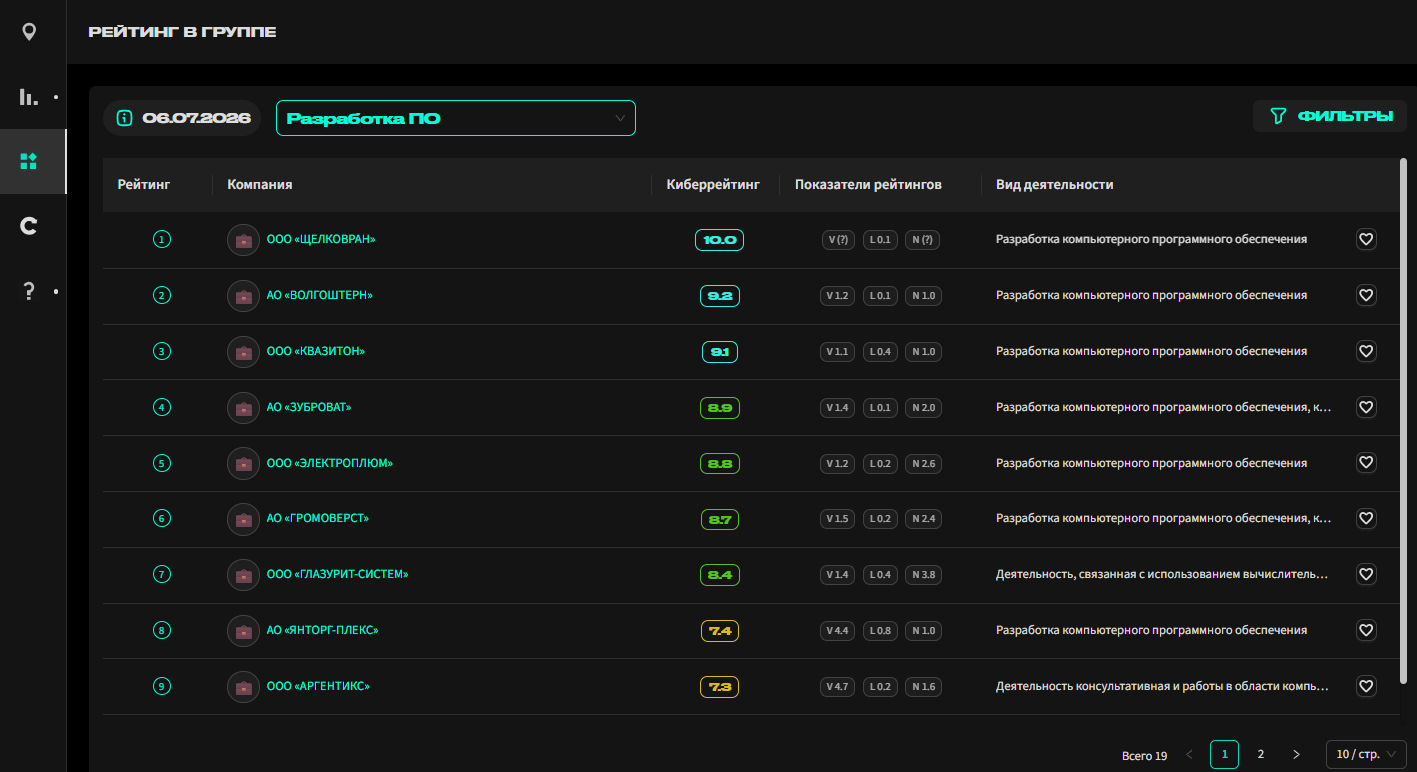
Внутри одной группы формируется рейтинг контрагентов.
Рисунок 21. Рейтинг в группе
Анкетирование
Помимо технической оценки путём сканирования, модуль «Опросы» в составе решения поддерживает оценку контрагентов через анкетирование — процесс, который традиционно занимает много времени и сложен в интерпретации. В рамках решения этот процесс автоматизирован.
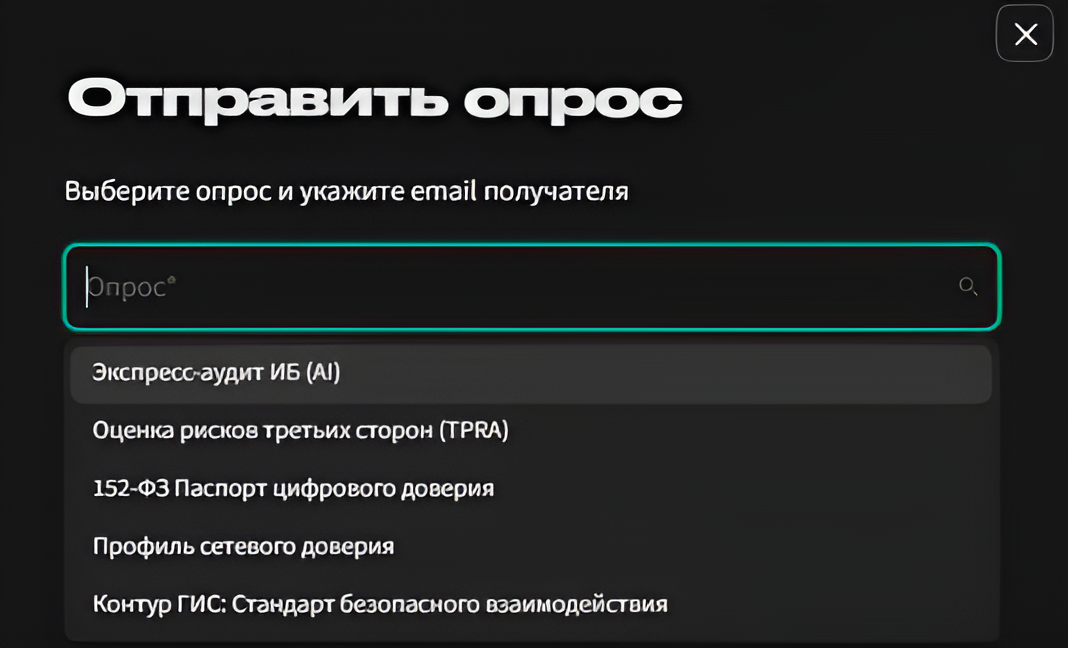
Через интерфейс отправки опросного листа можно выбрать нужный опросник и указать адрес электронной почты сотрудника контрагента, ответственного за его заполнение. После отправки сотрудник получает уведомление о полученном опросе.
Решение поддерживает как использование готовых анкет, так и создание индивидуальных опросных листов, формируемых под требования регулятора, внутренние методики или задачи конкретного заказчика.
Рисунок 22. Выбор опросного листа в CICADA8 Cyber Rating 26.3.1
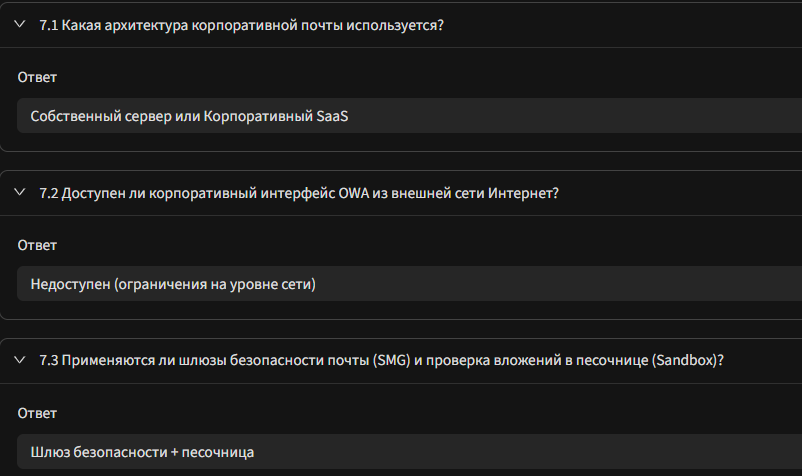
После перехода к заполнению опросного листа пользователю предоставляется интерфейс анкетирования, в котором он отвечает на представленные вопросы.
Вопросы могут содержать варианты ответа, поле для ввода текста, а также возможность загрузки документов для подтверждения соответствующей операции или процесса.
Рисунок 23. Заполнение анкеты в CICADA8 Cyber Rating 26.3.1
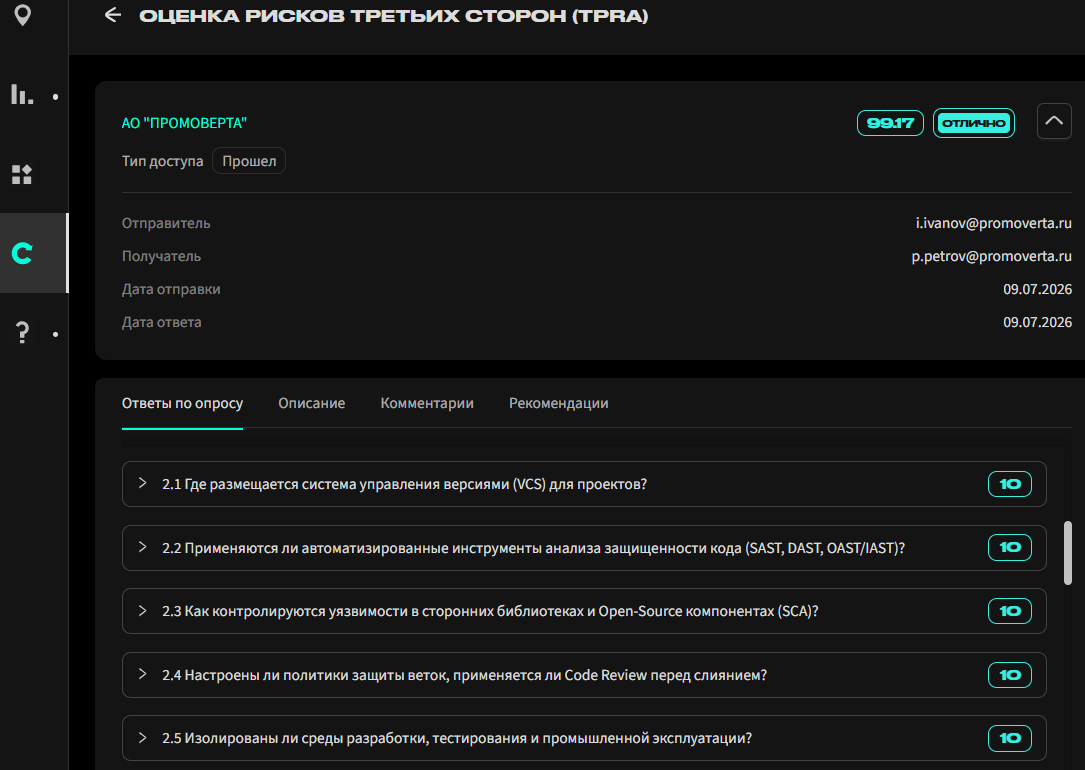
После завершения опросного листа пользователь получает уведомление о прохождении анкеты и может ознакомиться с результатами опроса в интерфейсе.
Рисунок 24. Результаты прохождения опроса в CICADA8 Cyber Rating 26.3.1
В результате формируется итоговая параметрическая оценка прохождения опроса контрагентом. Модуль «Опросы» может использовать собственную шкалу оценки, настраиваемую под методологию заказчика.
Рисунок 25. Шкала оценки в CICADA8 Cyber Rating 26.3.1
По результату оценки платформа формирует рекомендации относительно возможных рисков при сотрудничестве с этим контрагентом.
Рисунок 26. Рекомендации о возможных рисках и сотрудничестве
Интеллектуальный анализ на основе машинного обучения и искусственного интеллекта
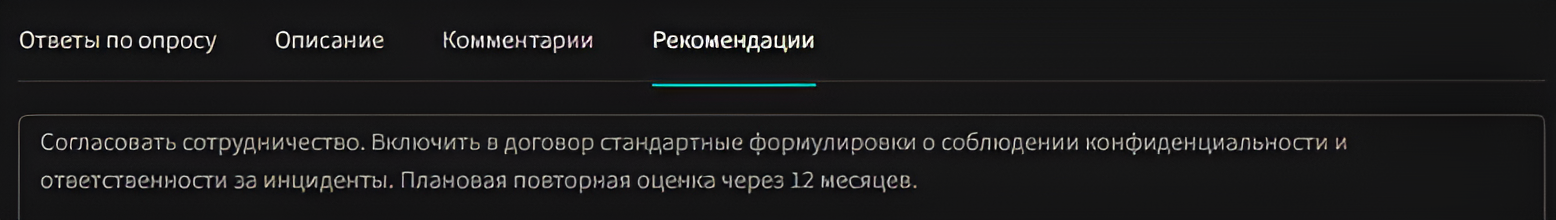
Платформа поддерживает создание расширенных анкет с возможностью интеллектуального анализа ответов и приложенных подтверждающих документов на основе машинного обучения и искусственного интеллекта (ИИ). Такая функциональность позволяет решать задачи экспресс-аудита контрагента: быстро сопоставлять заявленные меры безопасности с установленными требованиями, выявлять несоответствия и формировать предварительные выводы без проведения длительной ручной проверки большого объёма данных и документов.
В таких анкетах помимо выбора варианта ответа можно дать развёрнутый ответ на технический вопрос и прикрепить документы, подтверждающие реализацию соответствующих мер безопасности. Платформа автоматически обрабатывает эти материалы и формирует структурированную оценку, комментарии и рекомендации, что сокращает трудозатраты экспертов и ускоряет первичную оценку уровня защищённости контрагента.
Рисунок 27. Расширенные анкеты в CICADA8 Cyber Rating 26.3.1
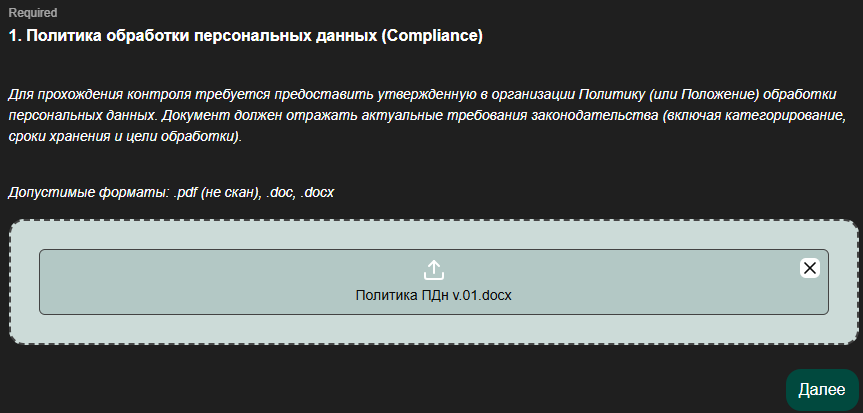
Интеллектуальный анализ позволяет автоматически сопоставлять представленные материалы с заданными требованиями и критериями оценки. Например, система может анализировать соответствие соглашений по кибербезопасности установленным лучшим практикам, а результатов аудита или пентеста — заявленным требованиям.
Рисунок 28. Результаты экспресс-аудита с использованием ИИ
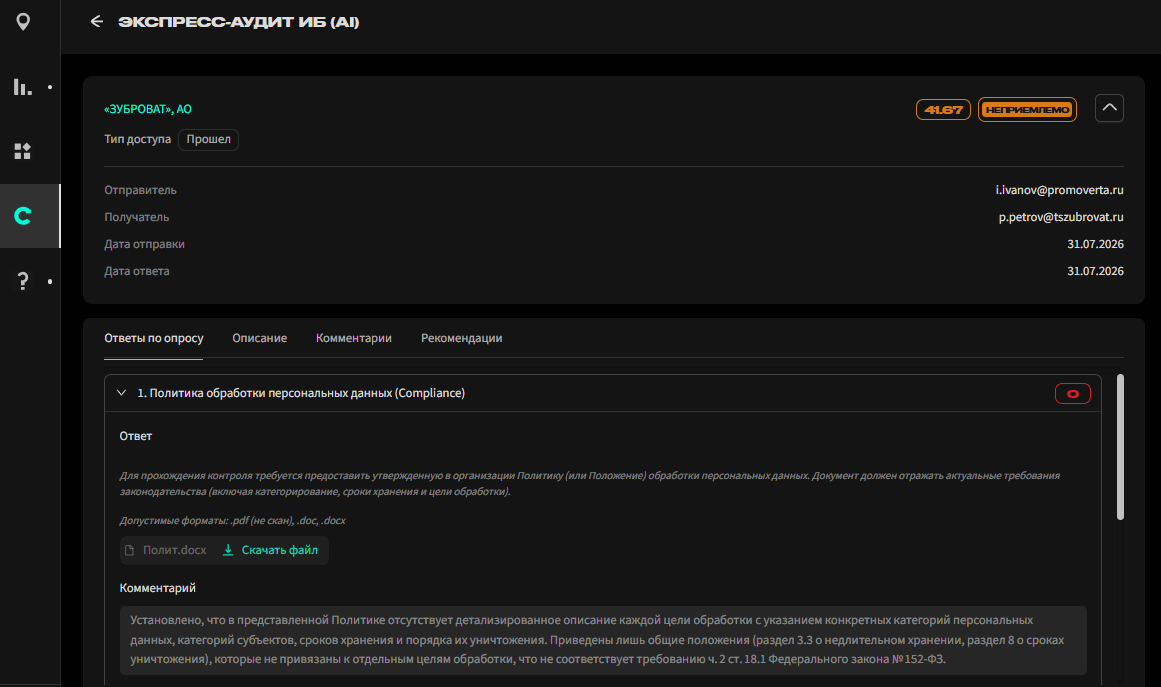
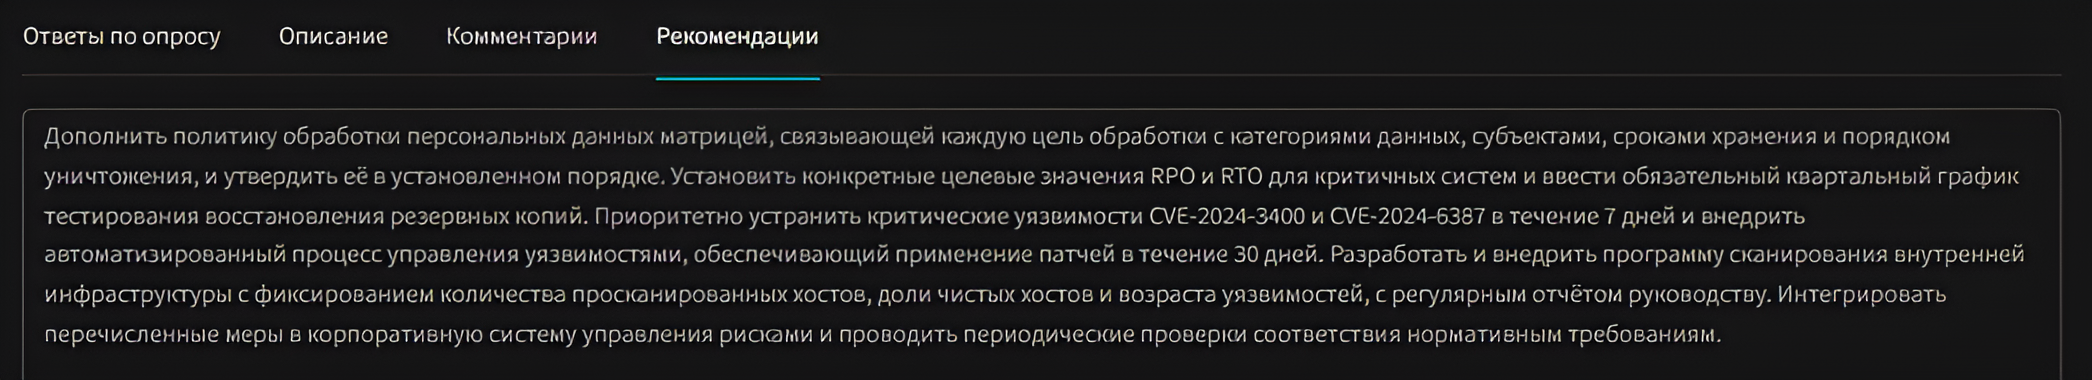
Рисунок 29. Комментарии в CICADA8 Cyber Rating 26.3.1
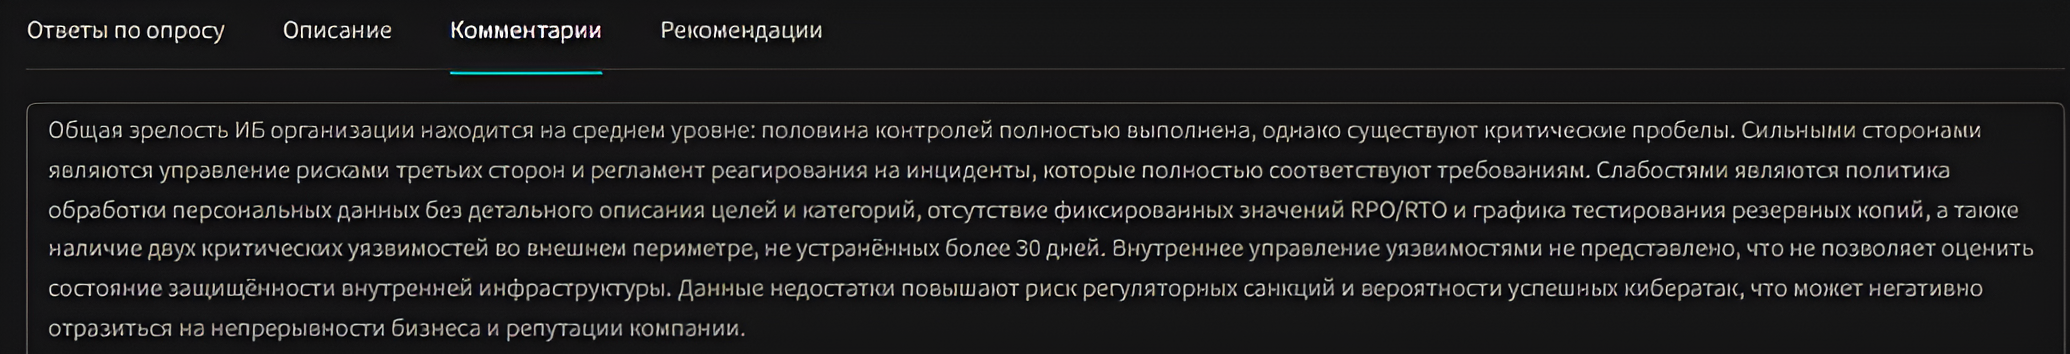
Рисунок 30. Рекомендации в CICADA8 Cyber Rating 26.3.1
Сценарии практического использования
CICADA8 Cyber Rating будет полезен широкому кругу специалистов, участвующих в управлении цифровыми рисками. Команды информационной безопасности получают инструмент для объективной оценки уязвимостей сторонних ИТ-сервисов, а ИТ-директора — для контроля рисков в цепочках поставок. Руководители могут использовать платформу как основу для принятия решений при выборе контрагентов, а отделы закупок и юридические службы — для проверки соответствия внутренним требованиям комплаенса и снижения регуляторных рисков. Таким образом, продукт закрывает потребности всех ключевых участников процесса управления взаимоотношениями с внешними партнёрами.
Наибольшую ценность решение представляет для крупных компаний и организаций со значительным числом подрядчиков, где важны не только разовые проверки, но и постоянный мониторинг изменений, ранжирование контрагентов и контроль цепочки поставок. В такой среде CICADA8 Cyber Rating может использоваться как рабочий инструмент для выбора, допуска и последующего контроля поставщиков.
Для крупных холдингов платформа также представляет практическую ценность — как инструмент централизованного контроля защищённости дочерних организаций в едином контуре оценки.
Решение может применяться и в страховых компаниях: технический скоринг внешнего периметра в сочетании с индивидуальными опросными листами позволяет использовать платформу в процессе киберстрахового андеррайтинга — для предварительной оценки киберрисков страхователя, сбора сведений о применяемых мерах защиты и для поддержки принятия решений об условиях страхования.
Выводы
CICADA8 Cyber Rating — платформа для оценки и управления рисками третьих сторон (TPRM). Продукт не заменяет полноценный аудит, но закрывает востребованную на практике задачу: быструю, сопоставимую и регулярно обновляемую оценку третьих сторон без доступа к их внутренней инфраструктуре.
Платформа объединяет два взаимодополняющих метода оценки контрагентов в едином интерфейсе:
- Технический скоринг на основе анализа внешнего периметра, включая потенциальные уязвимости, утечки данных и сетевые недостатки.
- Анкетирование для оценки соответствия внутренних процессов и мер безопасности контрагента установленным требованиям, включая анализ ответов и подтверждающих материалов по заранее определённым параметрам и дополнительную интеллектуальную проверку на основе машинного обучения и ИИ.
Такой подход позволяет сочетать автоматизированную техническую оценку с анализом внутренних процессов и документально подтверждённых мер безопасности контрагента.
При этом важно учитывать естественные ограничения такого класса систем. Результаты оценки являются инструментом приоритизации и первичной аналитики: они помогают быстрее выявить зоны риска, но не отменяют необходимости дополнительной экспертной проверки в критически важных, спорных или особо значимых случаях.
Достоинства:
- Решение включено в реестр отечественного ПО как модуль «Cicada8 Cyber Rating» для программного обеспечения для ЭВМ «Cicada8», что позволяет использовать его заказчикам, которым необходимо соблюдать требования к импортозамещению и закупке российского ПО.
- Скорость предоставления информации, быстрый старт без нагрузки на инфраструктуру заказчика.
- Возможность проводить оценку без доступа к инфраструктуре проверяемой организации, объективная количественная карта рисков для третьих сторон.
- Два метода оценки рисков — технический скоринг и анкетирование с ИИ-аудитом. Формируется сопоставимая качественная и количественная оценка рисков, выполняется визуализация профиля угроз.
- Интеллектуальный анализ и оптимизация процессов проверки и аудита.
- Возможность организовать управление рисками как непрерывный процесс, а не как разовую проверку.
- Централизованный контроль защищённости дочерних организаций крупных холдингов в едином контуре оценки.
- Интегральная оценка уровня риска контрагентов в соответствии с методологией.
- Применение в закупочных процедурах, при допуске и последующем контроле контрагентов, использование в страховых компаниях для задач киберстрахового андеррайтинга.
- Поддержка команды экспертов по наступательной безопасности.
Недостатки:
- Полнота оценки зависит от цифрового следа компании. При минимальном внешнем присутствии объективная оценка внешнего периметра затруднена, однако можно использовать модуль «Опросы» для таких случаев.
- Внешняя оценка не заменяет полноценный аудит. В спорных и критически важных случаях требуется участие экспертов.
- Точность оценки зависит от корректной атрибуции цифровых активов компании.


