


Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

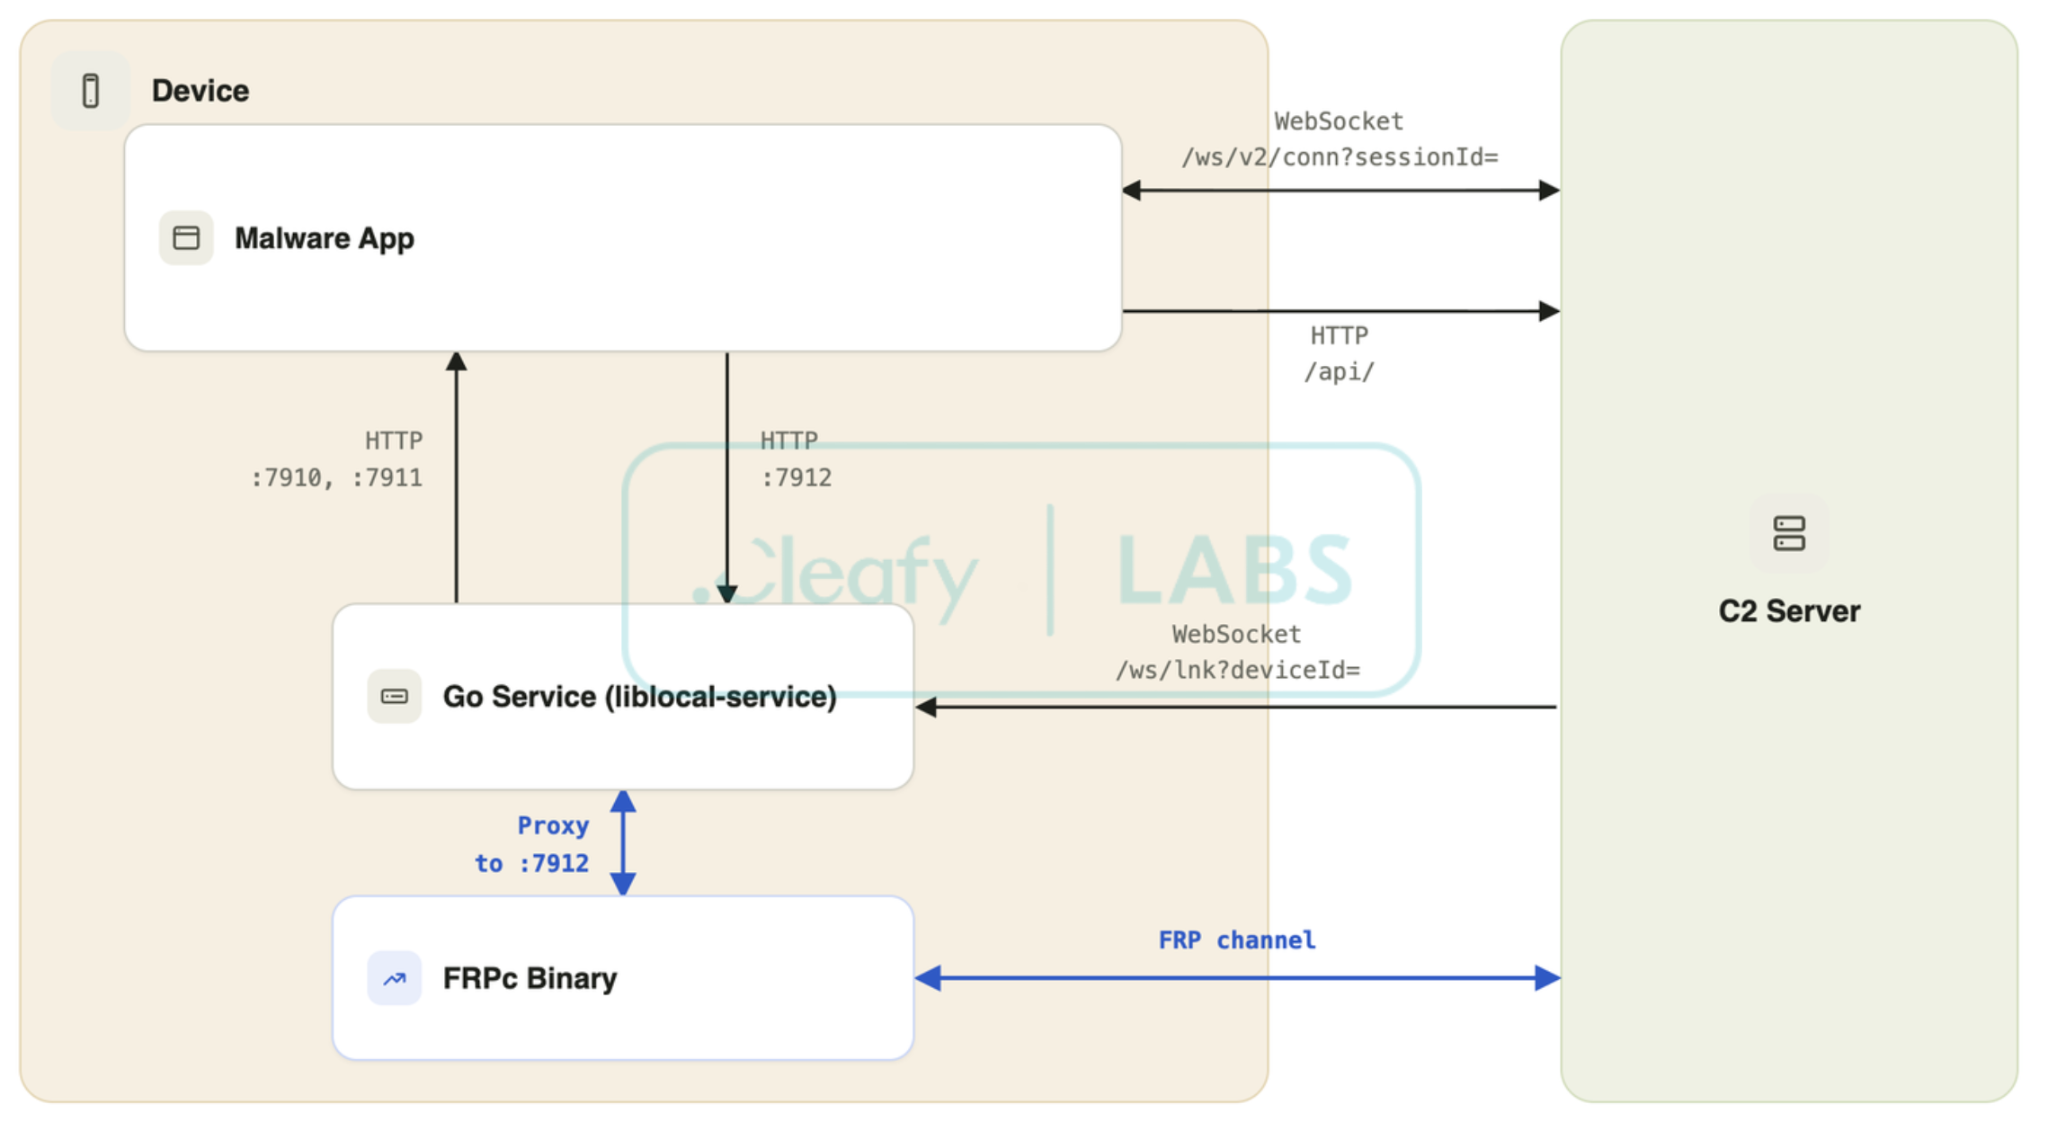
Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


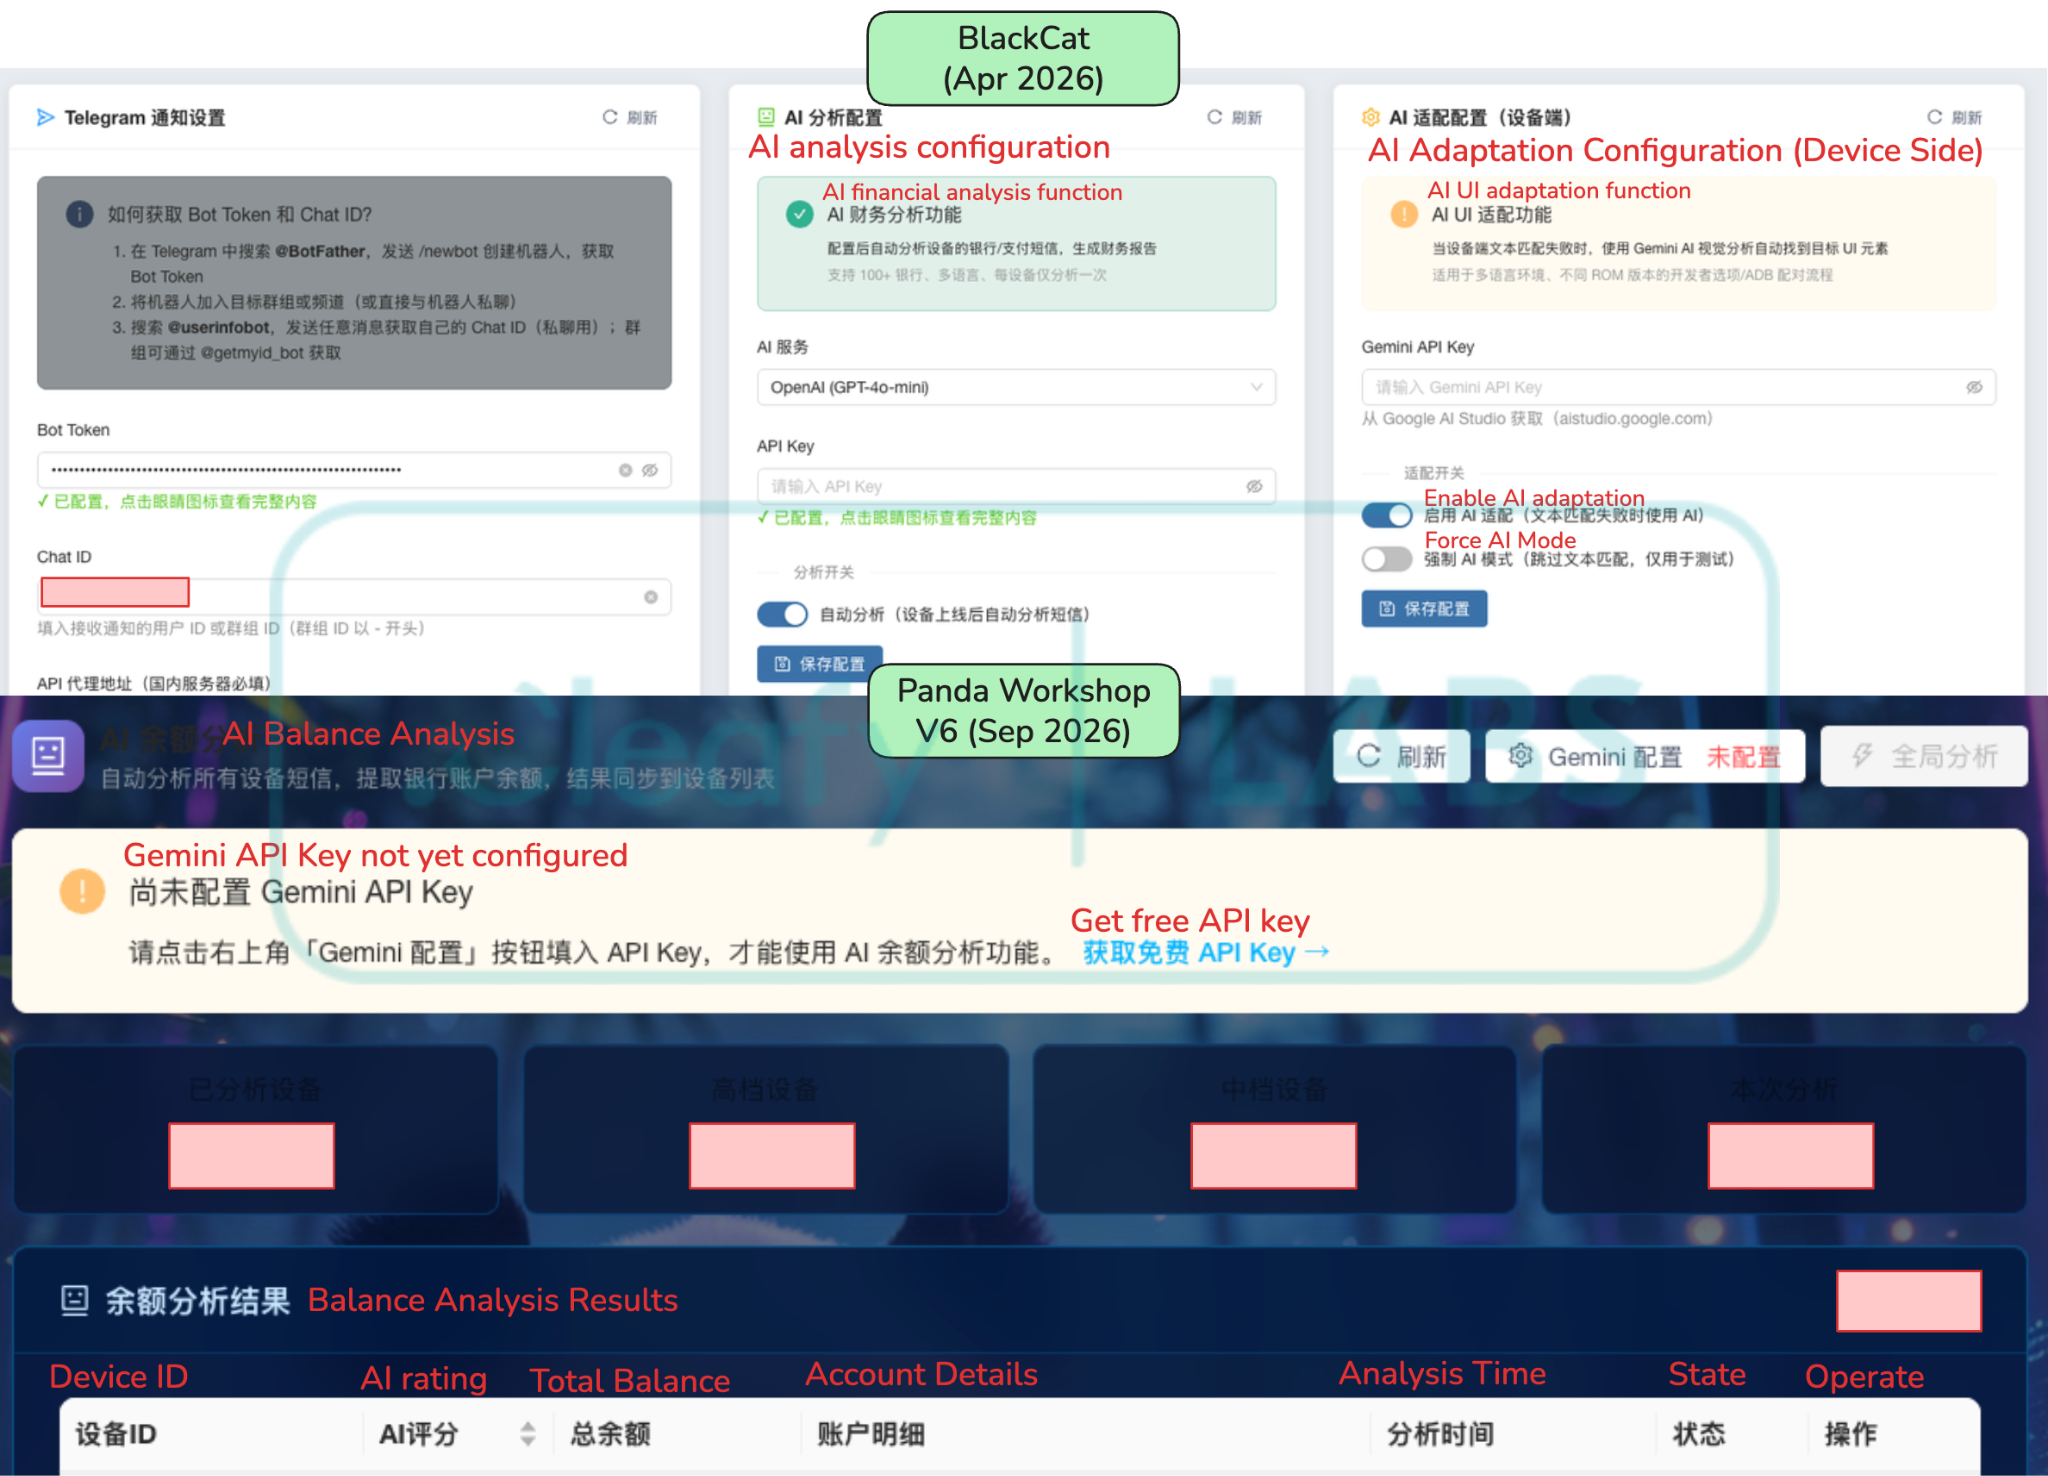
Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


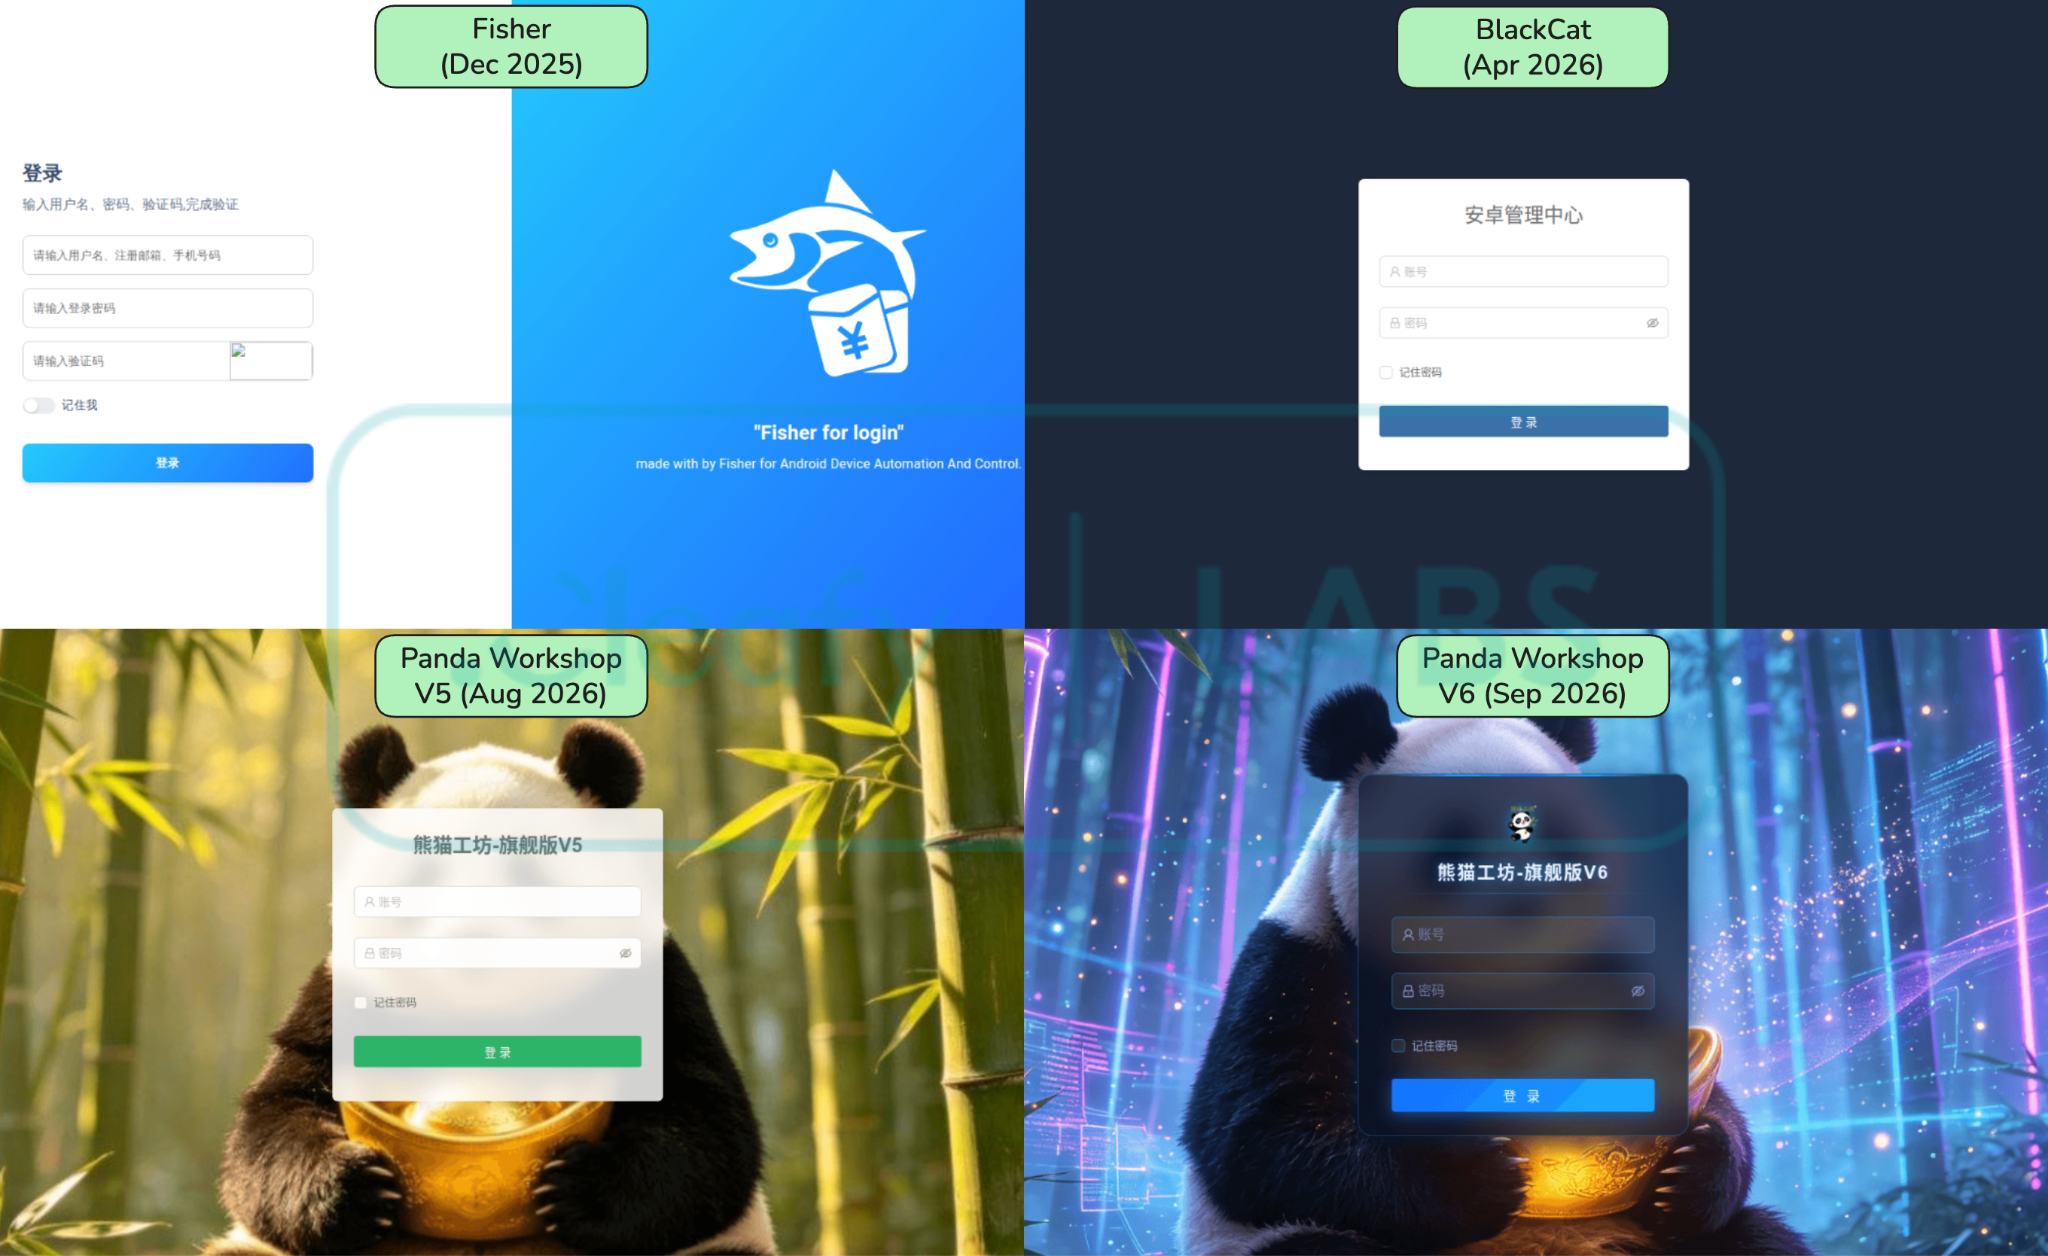
С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru