


Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Google готовит для системного фотовыборщика Android проверку изображений и видео на откровенный контент. Функция сможет предупредить пользователя, если он собрался поделиться фотографией с обнажённым телом (случайно или поддавшись внезапному приступу смелости).

Следы нововведения обнаружили специалисты Android Authority в коде Android 17 QPR2 Beta 4.

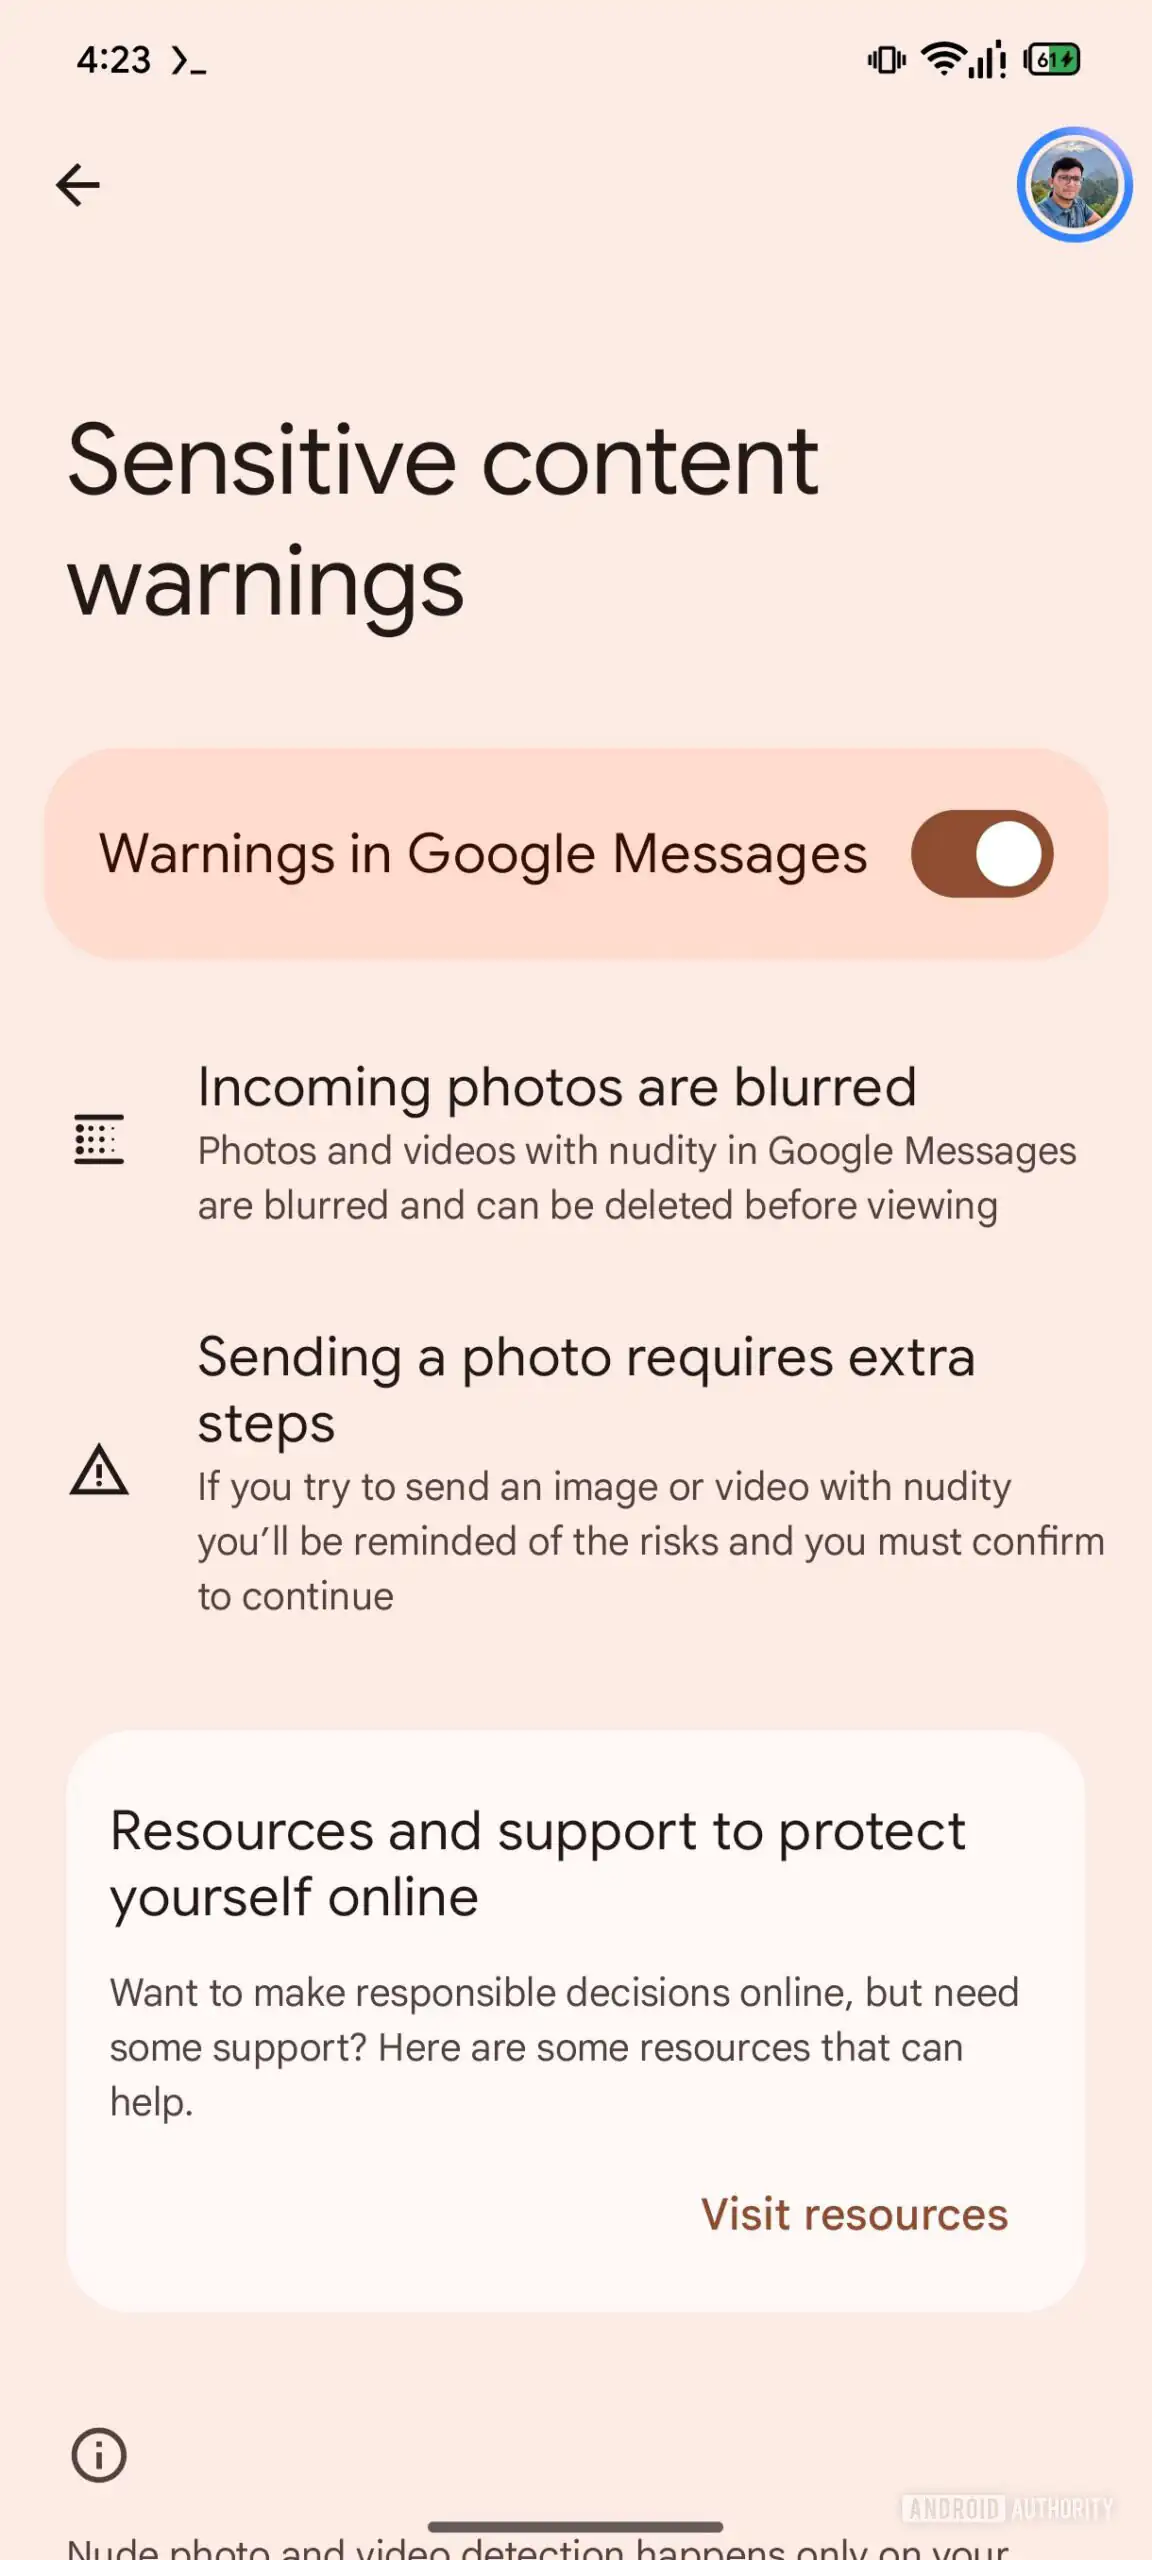
Для анализа контента Google планирует использовать системный сервис Android System SafetyCore, уже знакомый пользователям Google Messages. Там он выявляет, размывает и сопровождает предупреждениями входящие и исходящие материалы с наготой.

Проверка выполняется непосредственно на устройстве. По утверждению Google, изображения и результаты классификации не отправляются на серверы компании. SafetyCore включается только по запросу приложения и не должен бесконтрольно перебирать всю пользовательскую галерею.


После интеграции с Photo Picker сторонние приложения смогут запрашивать проверку выбранного контента перед отправкой. Это позволит разработчикам добавить предупреждения без создания собственной системы распознавания изображений.

Особенно полезной функция может оказаться для защиты несовершеннолетних: приложения потенциально смогут не только показывать уведомление, но и блокировать отправку откровенных материалов с учётом возраста пользователя.

Впрочем, абсолютным цифровым целомудрием Android не накроет. Проверку, вероятно, можно будет обойти, отправив изображение как обычный файл, минуя Photo Picker. Кроме того, окончательное поведение будет зависеть от конкретного приложения.

Пока Google официально не представила функцию, а исследователям не удалось запустить её полностью. Поэтому сроки релиза неизвестны.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru