


ИИ заглянул в унитаз: стартапы предлагают анализировать стул по подписке

ИИ заглянул в унитаз: стартапы предлагают анализировать стул по подписке

ИИ заглянул в унитаз: стартапы предлагают анализировать стул по подписке

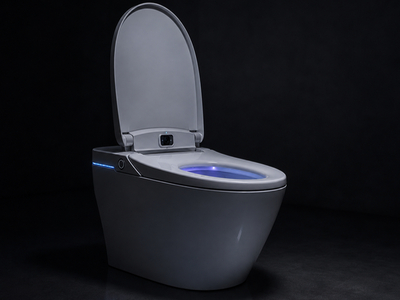
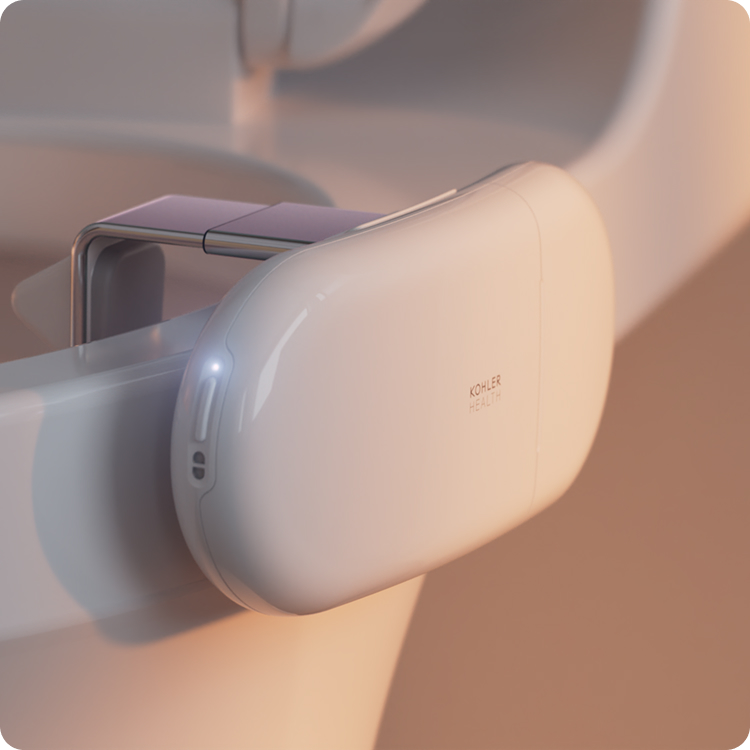
Трекеры уже считают шаги, оценивают сон и следят за пульсом, теперь технологические компании решили проанализировать и то, что пользователь оставляет в унитазе. Kohler Health и стартап Throne продают устройства с камерами, которые изучают мочу и стул, а затем выставляют владельцу очередную оценку здоровья.

Гаджеты крепятся к унитазу и направляют камеру строго вниз (производители отдельно подчёркивают, что развернуть её вверх нельзя).

Датчик фиксирует поход в туалет, после чего алгоритм анализирует цвет и консистенцию выделений, оценивает уровень гидратации и ищет отклонения от индивидуальной нормы. Отчёт появляется в мобильном приложении через несколько минут.

Удовольствие недешёвое. Устройство Kohler Health стоит $449 (почти 40 тыс. руб.), семейная подписка — ещё $130 (11 250 руб.) в год. Throne просит $399 за гаджет и $70 (чуть более 6000 руб.) ежегодно за доступ к сервису. Иными словами, даже собственные биологические данные теперь доступны по подписке.


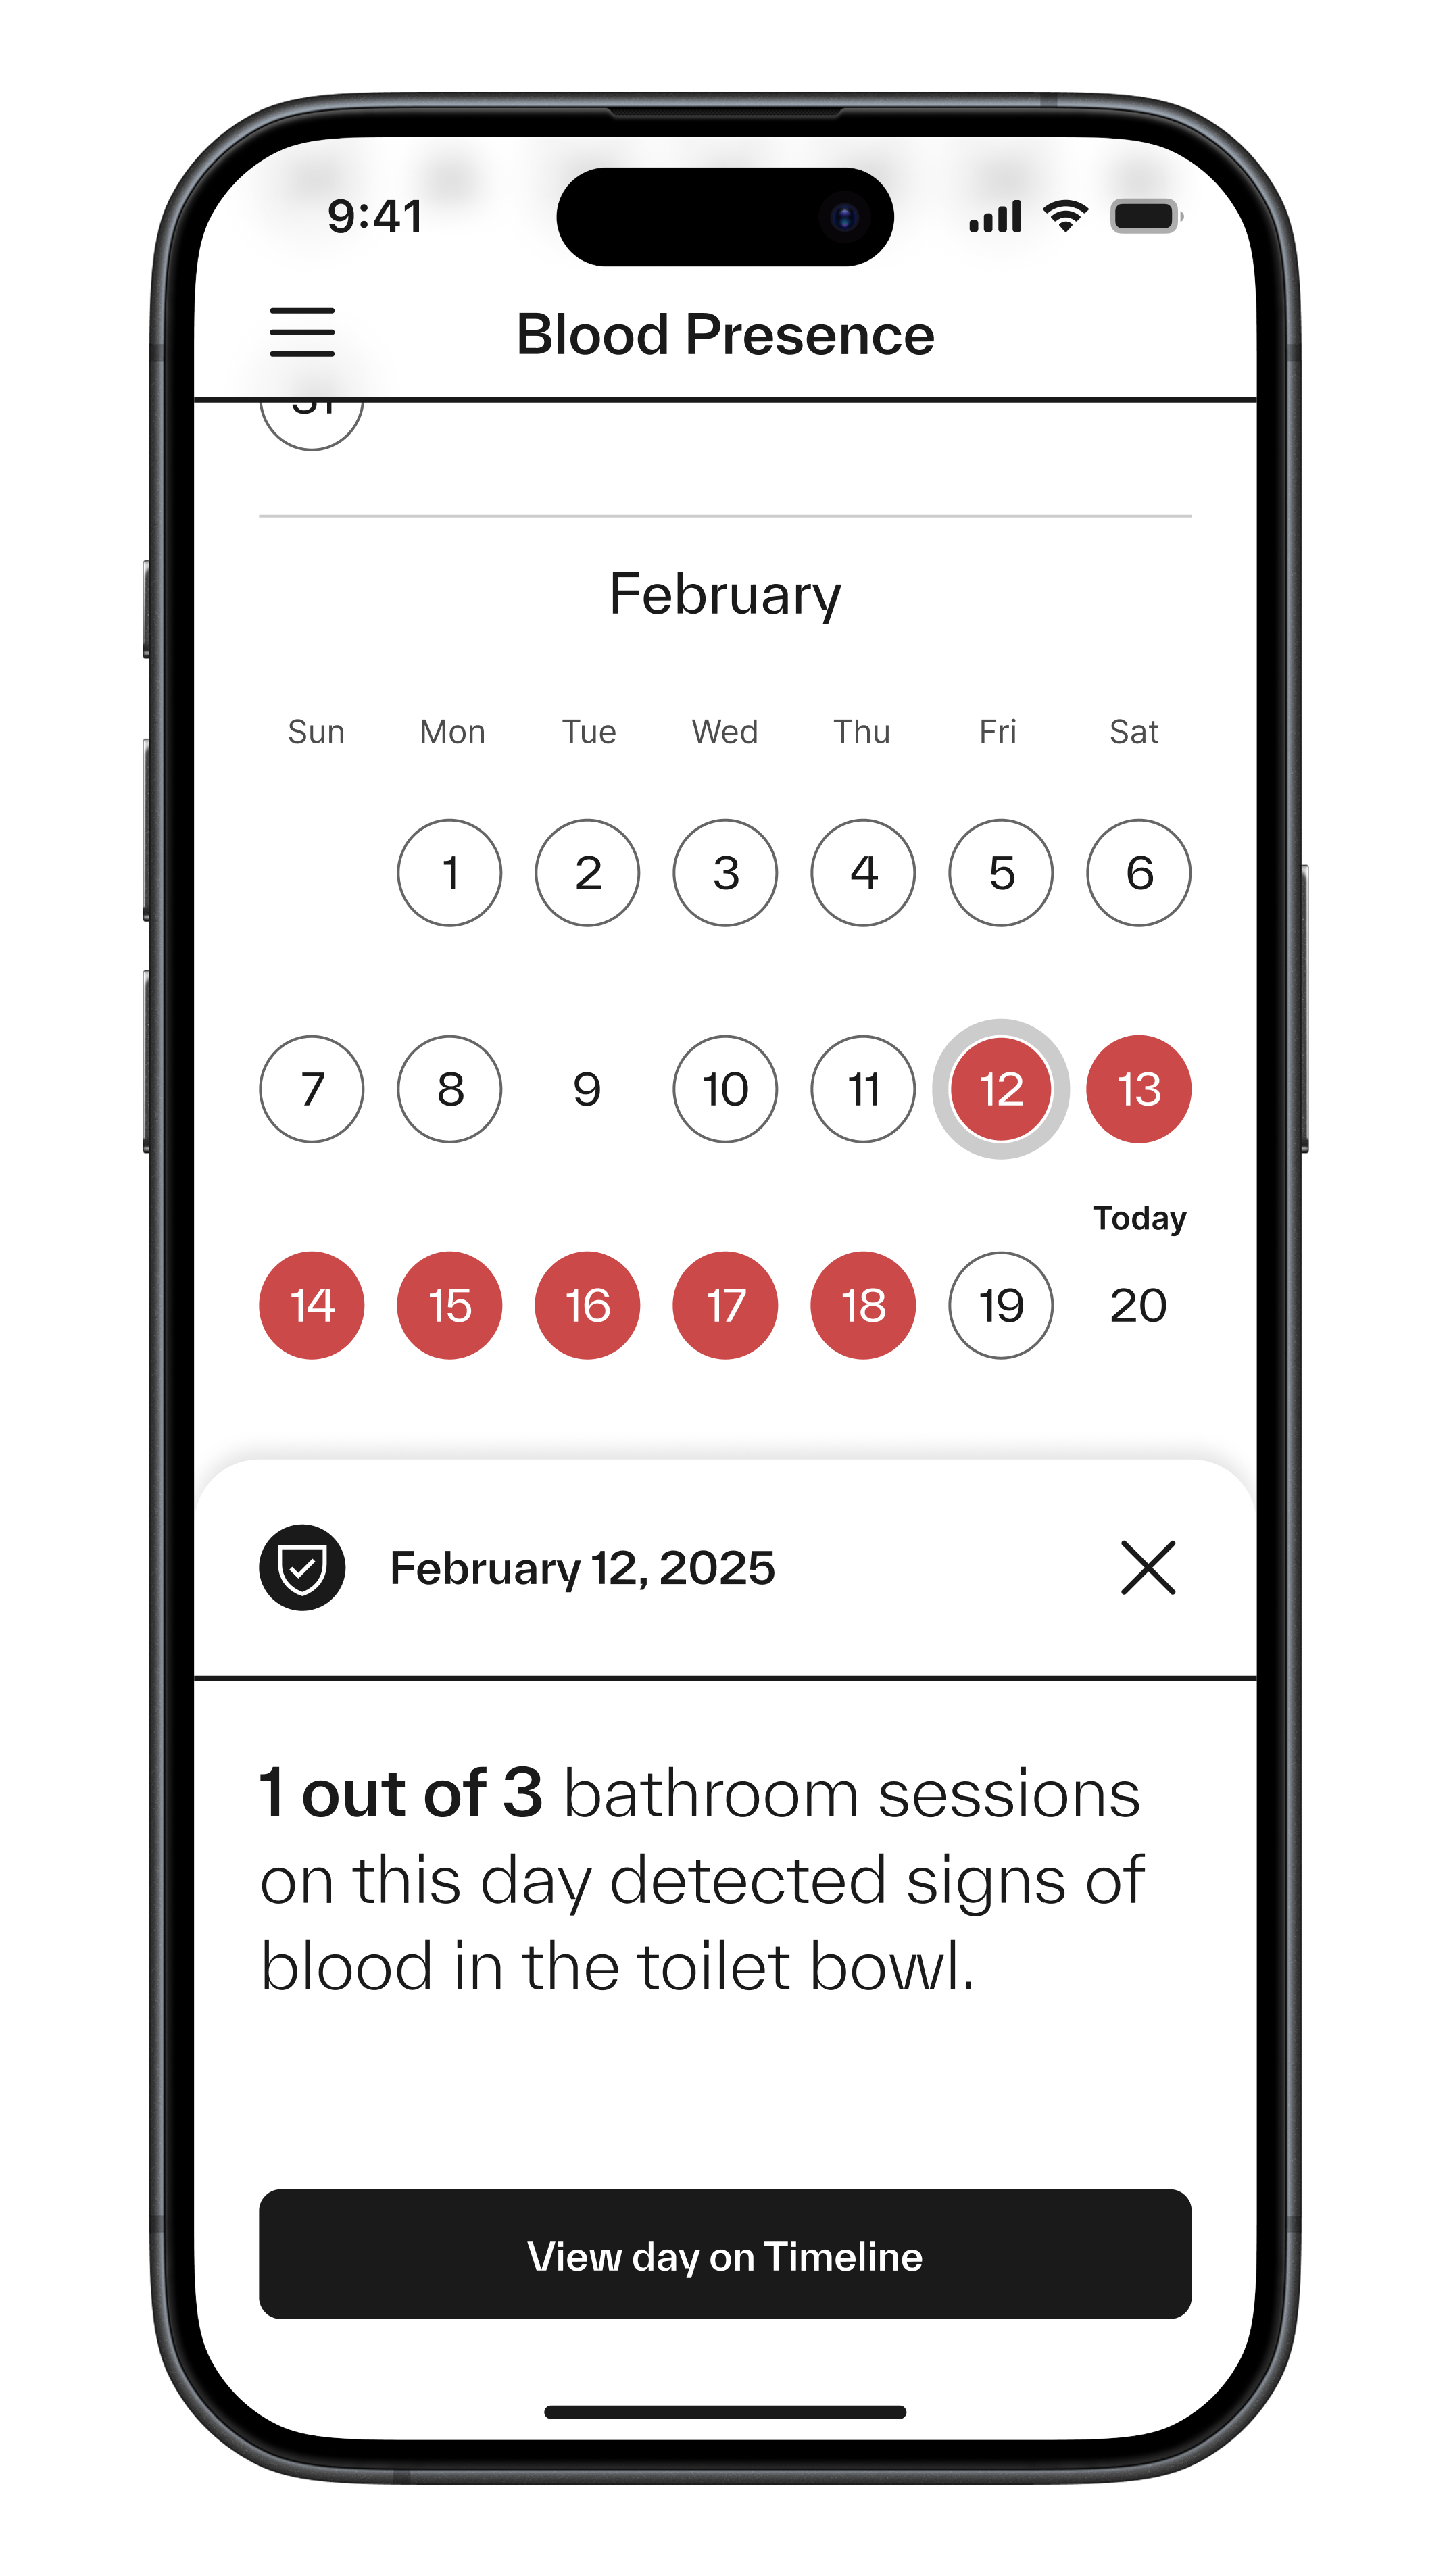
Производители обещают выявлять закономерности и помогать людям с заболеваниями кишечника вести автоматический дневник. Kohler Health уже заявляет о функции обнаружения крови, а Throne разрабатывает модель с мультиспектральной камерой, которая теоретически сможет замечать признаки кровотечения раньше человеческого глаза.

В перспективе технологию хотят использовать для раннего выявления колоректального рака, но клиническая эффективность такого подхода пока не доказана.


Гастроэнтерологи встречают такой подход без восторга. Здоровому человеку, по их мнению, проще самому посмотреть на результат, а ИИ пока не добавляет к этому много новой науки.

Есть вопросы и к конфиденциальности. Компании собирают сведения о здоровье, питании и лекарствах, а также обычные персональные данные. Информация может передаваться подрядчикам, новому владельцу бизнеса или правоохранительным органам.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru