


Android 17 позволит операторам автоматически отключать опасные сети 2G

Android 17 позволит операторам автоматически отключать опасные сети 2G

Android 17 позволит операторам автоматически отключать опасные сети 2G

Android 17 позволит мобильным операторам по умолчанию отключать абонентам подключение к сетям 2G. Google рассчитывает таким образом защитить пользователей от СМС-бластеров — поддельных базовых станций, которые рассылают мошеннические сообщения в обход операторских фильтров.

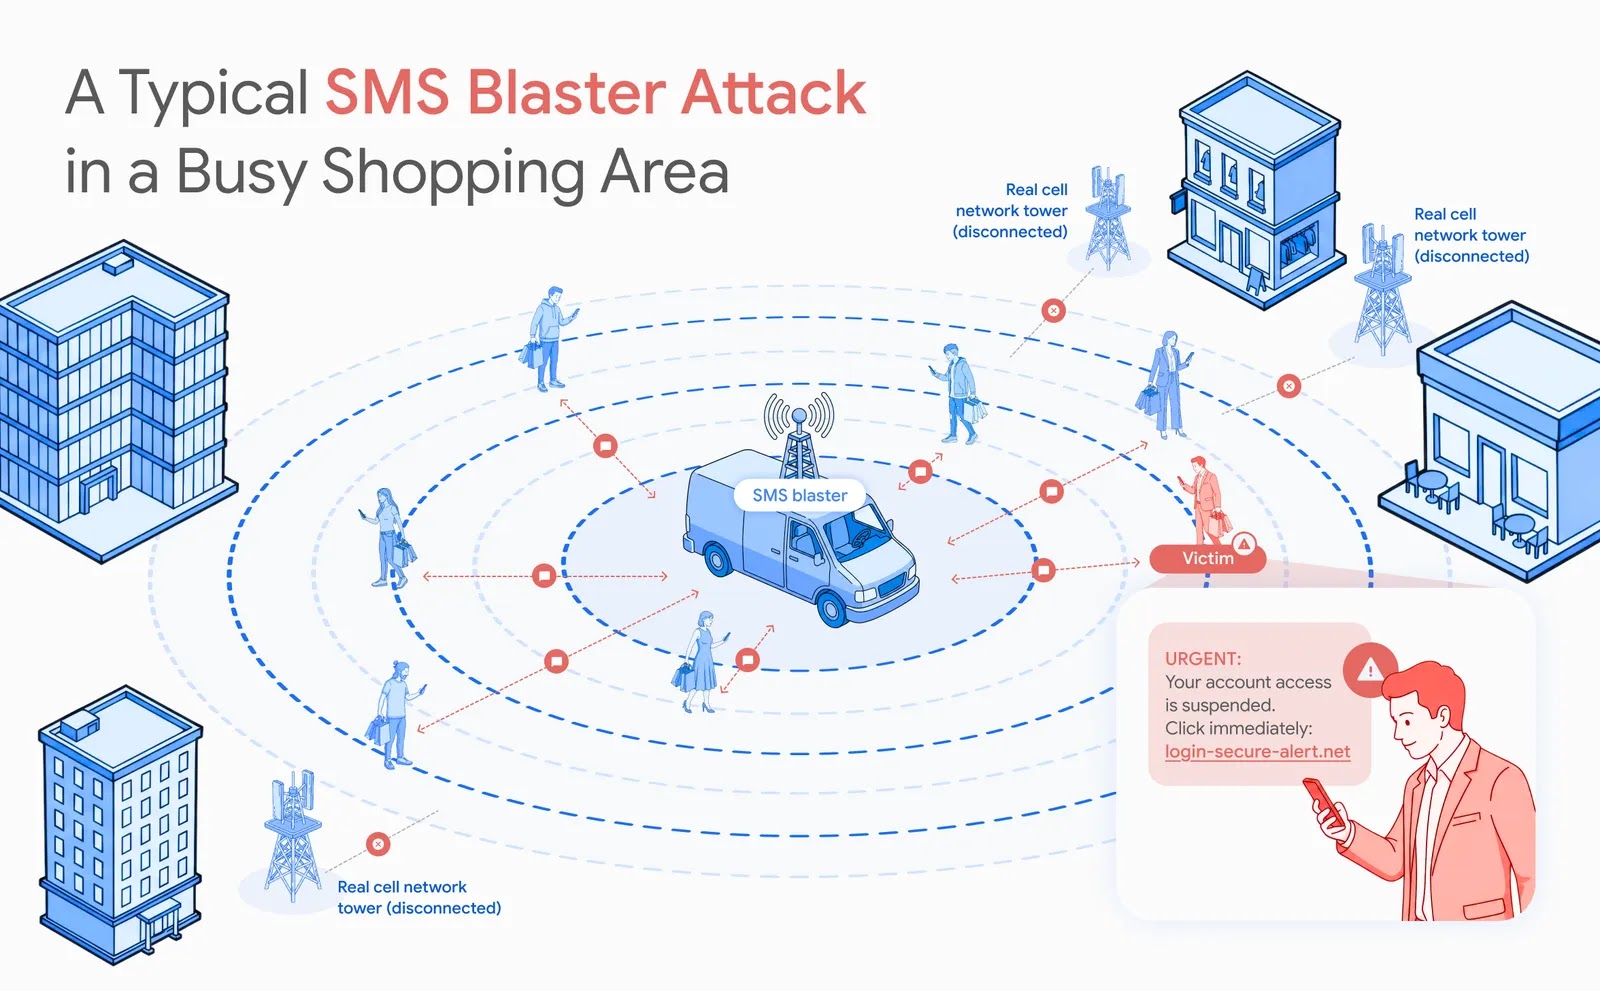
Злоумышленники используют переносное оборудование размером с чемодан или устанавливают его в автомобилях.

Устройство изображает настоящую базовую станцию и заставляет находящиеся рядом смартфоны переключиться с LTE или 5G на устаревший и менее защищённый стандарт 2G.

После подключения преступники могут рассылать сообщения от имени банков, служб доставки, госорганов и операторов связи. Особенно эффективно такая схема работает в людных местах: центрах городов, транспорте и торговых районах.

Android 12 уже позволяла вручную отключить 2G, но до нужной настройки добирались далеко не все. В Android 17 участвующие операторы смогут применять защиту без действий пользователя. Правда, механизм потребует поддержки со стороны сети и совместимого смартфона.


В систему также добавят платформенную поддержку Encrypted Client Hello. Технология скрывает доменное имя сайта на начальном этапе HTTPS-соединения, затрудняя слежку со стороны провайдеров и владельцев Wi-Fi. Разработчики смогут задействовать ECH через совместимые сетевые библиотеки, включая OkHttp 5.5.0.

Ещё одно изменение запретит приложениям без разрешения сканировать домашнюю сеть и искать телевизоры, камеры, колонки и другую технику. Кроме того, Android 17 включит Certificate Transparency по умолчанию, чтобы подозрительно выданные сертификаты было проще обнаруживать в публичных журналах.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru