


Android 17 позволит операторам автоматически отключать опасные сети 2G

Android 17 позволит операторам автоматически отключать опасные сети 2G

Android 17 позволит операторам автоматически отключать опасные сети 2G

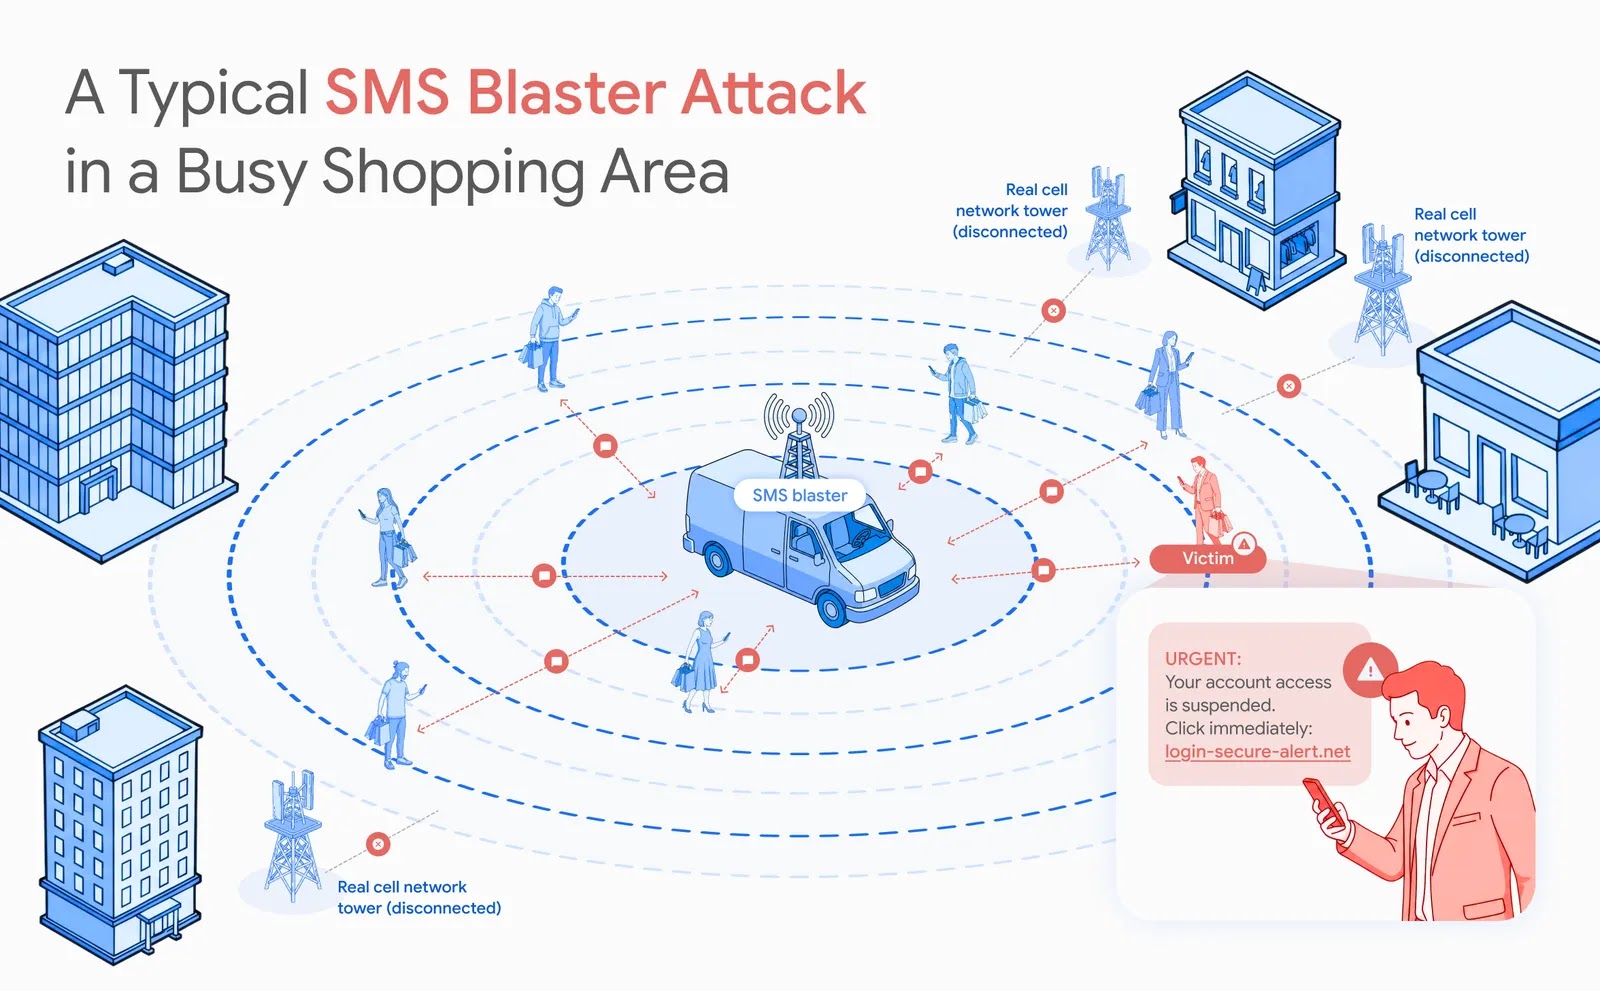
Android 17 позволит мобильным операторам по умолчанию отключать абонентам подключение к сетям 2G. Google рассчитывает таким образом защитить пользователей от СМС-бластеров — поддельных базовых станций, которые рассылают мошеннические сообщения в обход операторских фильтров.

Злоумышленники используют переносное оборудование размером с чемодан или устанавливают его в автомобилях.

Устройство изображает настоящую базовую станцию и заставляет находящиеся рядом смартфоны переключиться с LTE или 5G на устаревший и менее защищённый стандарт 2G.

После подключения преступники могут рассылать сообщения от имени банков, служб доставки, госорганов и операторов связи. Особенно эффективно такая схема работает в людных местах: центрах городов, транспорте и торговых районах.

Android 12 уже позволяла вручную отключить 2G, но до нужной настройки добирались далеко не все. В Android 17 участвующие операторы смогут применять защиту без действий пользователя. Правда, механизм потребует поддержки со стороны сети и совместимого смартфона.


В систему также добавят платформенную поддержку Encrypted Client Hello. Технология скрывает доменное имя сайта на начальном этапе HTTPS-соединения, затрудняя слежку со стороны провайдеров и владельцев Wi-Fi. Разработчики смогут задействовать ECH через совместимые сетевые библиотеки, включая OkHttp 5.5.0.

Ещё одно изменение запретит приложениям без разрешения сканировать домашнюю сеть и искать телевизоры, камеры, колонки и другую технику. Кроме того, Android 17 включит Certificate Transparency по умолчанию, чтобы подозрительно выданные сертификаты было проще обнаруживать в публичных журналах.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru