


VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

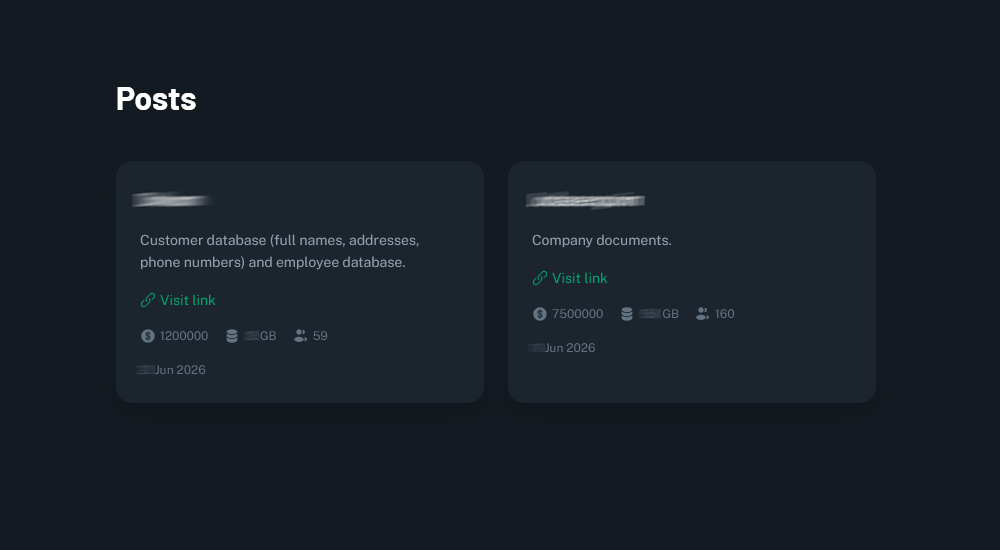
Специалисты «Эфшесть/F6» обнаружили новую группировку вымогателей VantaCore, которая атакует российский бизнес с помощью собственного набора вредоносных инструментов. Известно как минимум о четырёх жертвах, а суммы требуемых выкупов исчисляются миллионами долларов.

По оценке «Эфшесть/F6», VantaCore может быть новым названием ранее известной проукраинской группировки Thor.

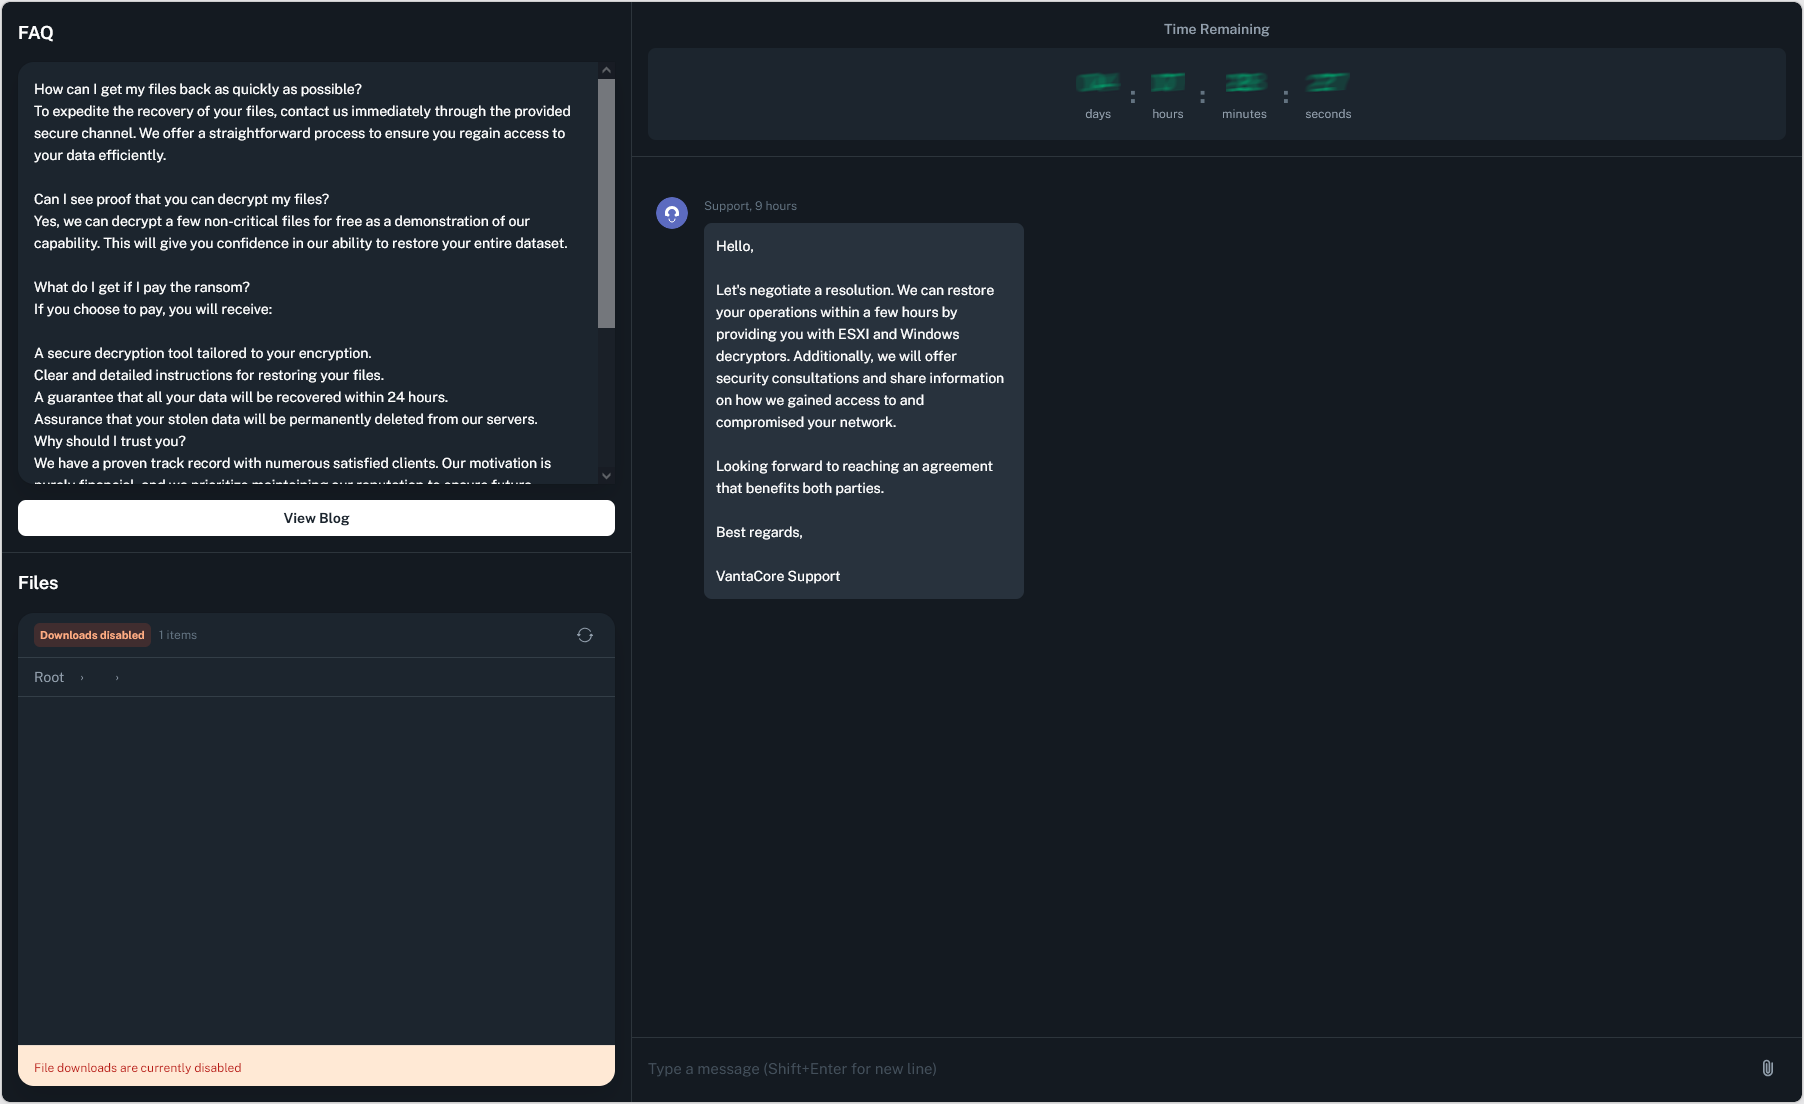
На связь указывают похожий дизайн чатов для переговоров с жертвами и иконка с рунической надписью THOR, найденная на сайте утечек. Сам ресурс появился не позднее 7 июня 2026 года.


Атакующие используют двойное и тройное вымогательство. Сначала они крадут данные, затем уничтожают резервные копии и шифруют критически важную информацию. Если компания не платит, похищенные материалы публикуют, продают или применяют для новых атак.


Для проникновения в инфраструктуру группа ищет слабозащищённые RDP- и VPN-сервисы, уязвимые публичные приложения и скомпрометированные учётные записи партнёров. Внутри сети злоумышленники перемещаются через SMB и RDP, используя легитимные аккаунты.

На заражённых Windows-системах они создают службы, устанавливают Tactical RMM и собственный бэкдор VantaCoreRAT. Для массовой доставки инструментов применяется авторский загрузчик VantaCoreLoader.

Перед запуском шифровальщика преступники останавливают защитные процессы с помощью AV/EDR-killer, после чего разворачивают программу-вымогатель VantaCore на серверах и рабочих станциях. Переговоры ведутся через чат в сети Tor, ссылка на который находится в записке с требованием выкупа.

Сама техника атаки, по мнению «Эфшесть/F6», не отличается особой изобретательностью. Зато набор инструментов полностью свой, а схема давления отлажена.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru