


Троян ToxicPanda научился отключать защиту Android и захватывать ADB

Троян ToxicPanda научился отключать защиту Android и захватывать ADB

Троян ToxicPanda научился отключать защиту Android и захватывать ADB

Банковский троян ToxicPanda получил серьёзный апгрейд: теперь он отслеживает 349 финансовых и криптовалютных приложений в 16 странах, поддерживает 167 удалённых команд и способен самостоятельно добраться до системной оболочки Android.

По данным Zimperium, ToxicPanda 2.0 запрашивает разрешение на создание локального VPN.

Через него зловред контролирует сетевой трафик и блокирует соединения Google Play и Google Play Services. Это может помешать проверкам приложений, обновлениям и обмену данными с Play Protect.

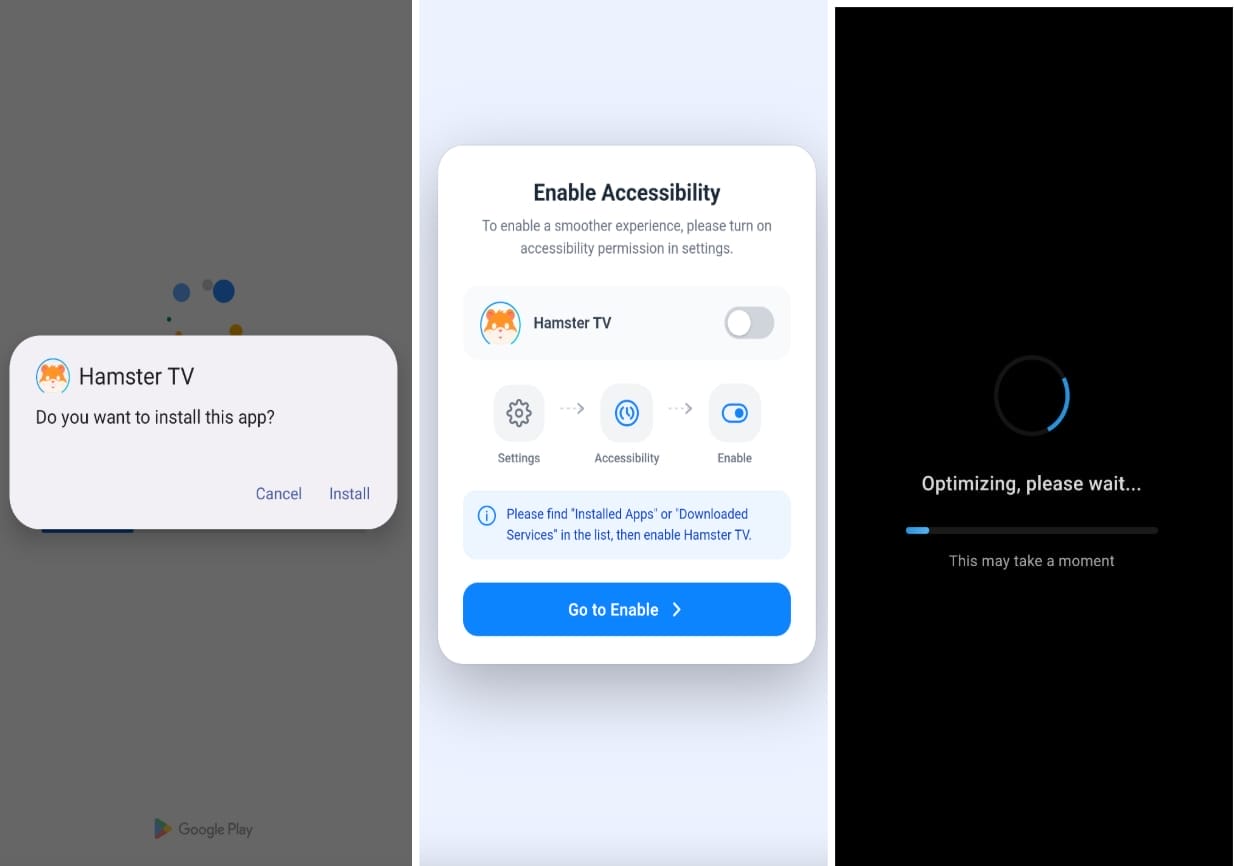
После установки полезной нагрузки вредонос выпрашивает доступ к специальным возможностям. Он накладывает невидимые окна поверх 349 приложений и перехватывает нажатия, а отдельный модуль собирает ПИН-коды из 140 финансовых сервисов.


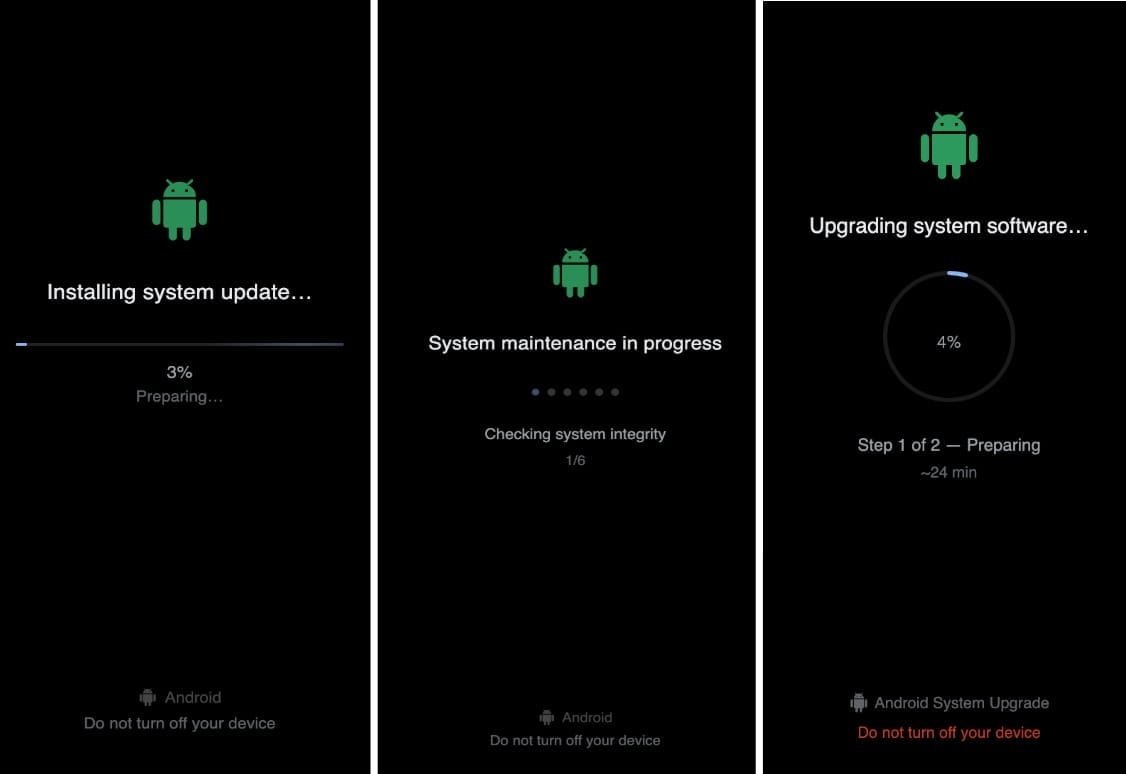
Также ToxicPanda подделывает экран блокировки Android, крадёт пароли и графические ключи и прикрывает свои действия фальшивым системным обновлением.

Самая интересная функция — автоматический захват беспроводного ADB. Троянец самостоятельно включает режим разработчика и отладку по Wi-Fi, считывает шестизначный код сопряжения и подключается к локальной службе ADB. Получив шелл-доступ, он выдаёт себе дополнительные разрешения и отключает ограничения фоновой работы.


Распространяется ToxicPanda 2.0 через файлы в хранилищах Amazon AWS. Индикаторы компрометации опубликованы в репозитории Zimperium.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru