


Троян ToxicPanda научился отключать защиту Android и захватывать ADB

Троян ToxicPanda научился отключать защиту Android и захватывать ADB

Троян ToxicPanda научился отключать защиту Android и захватывать ADB

Банковский троян ToxicPanda получил серьёзный апгрейд: теперь он отслеживает 349 финансовых и криптовалютных приложений в 16 странах, поддерживает 167 удалённых команд и способен самостоятельно добраться до системной оболочки Android.

По данным Zimperium, ToxicPanda 2.0 запрашивает разрешение на создание локального VPN.

Через него зловред контролирует сетевой трафик и блокирует соединения Google Play и Google Play Services. Это может помешать проверкам приложений, обновлениям и обмену данными с Play Protect.

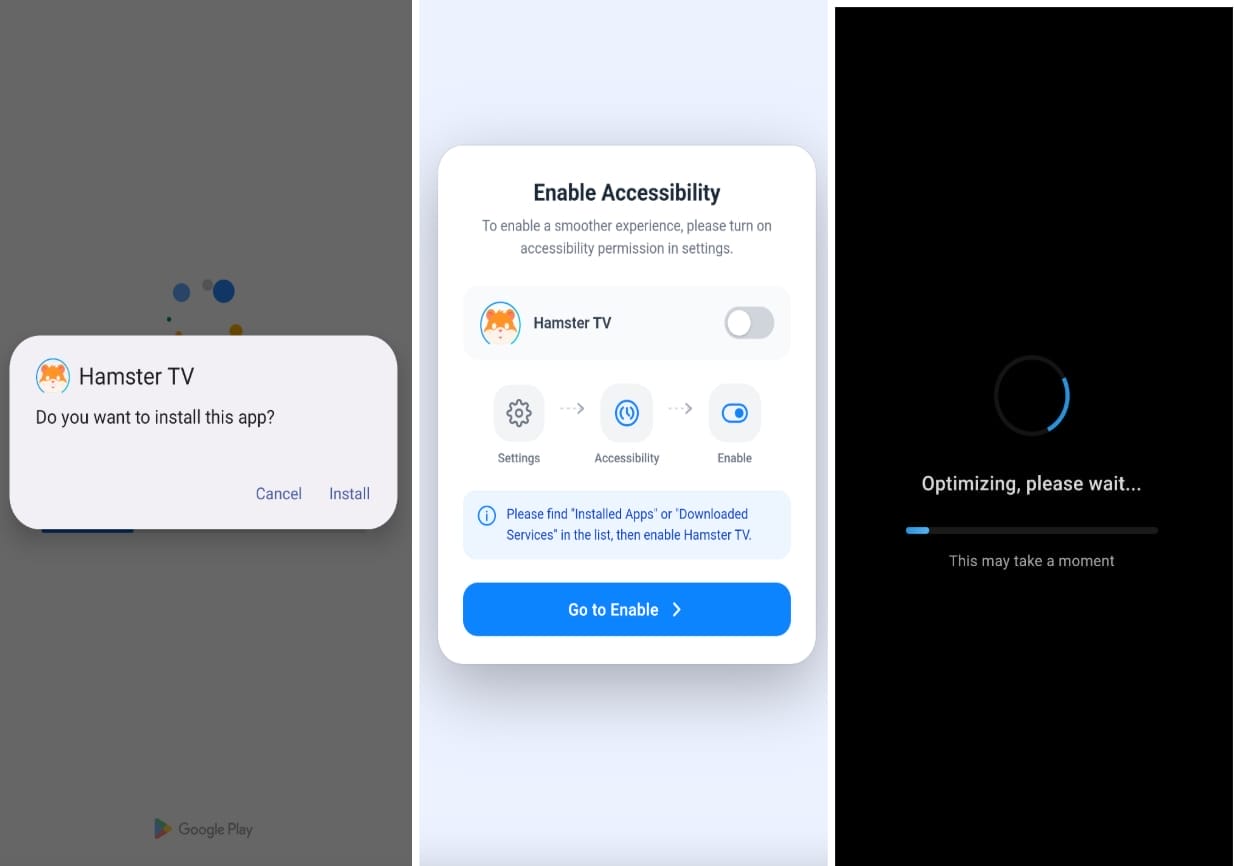
После установки полезной нагрузки вредонос выпрашивает доступ к специальным возможностям. Он накладывает невидимые окна поверх 349 приложений и перехватывает нажатия, а отдельный модуль собирает ПИН-коды из 140 финансовых сервисов.


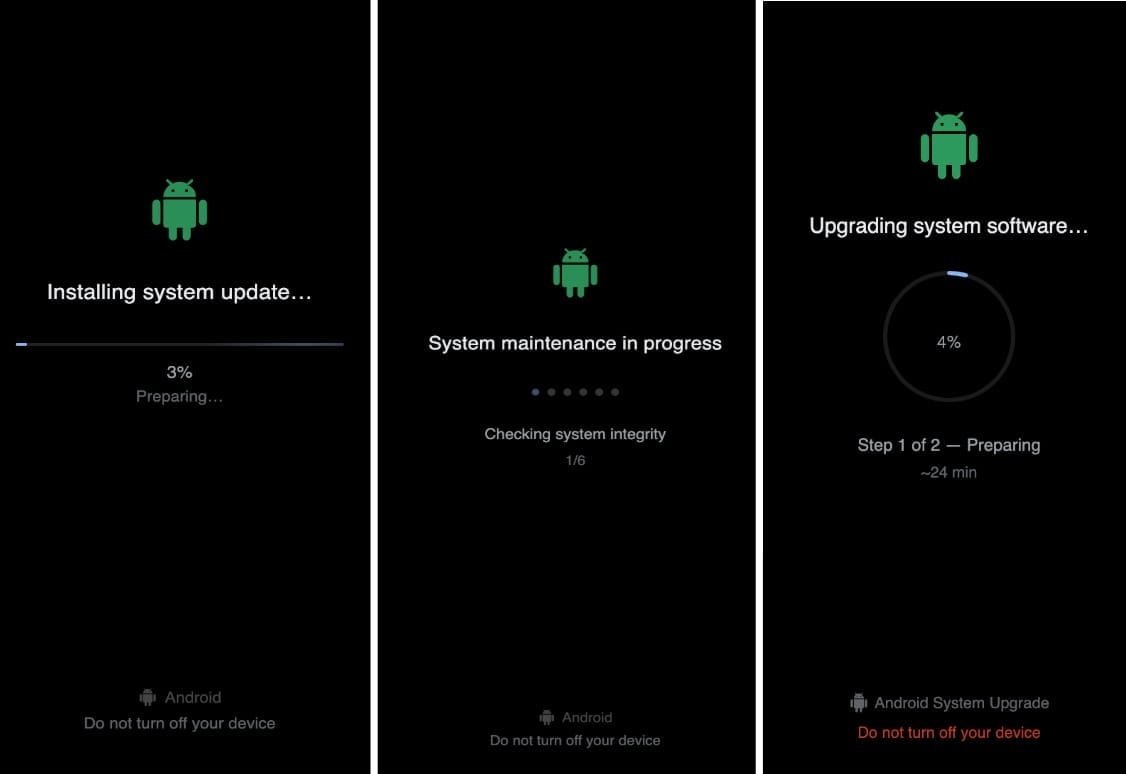
Также ToxicPanda подделывает экран блокировки Android, крадёт пароли и графические ключи и прикрывает свои действия фальшивым системным обновлением.

Самая интересная функция — автоматический захват беспроводного ADB. Троянец самостоятельно включает режим разработчика и отладку по Wi-Fi, считывает шестизначный код сопряжения и подключается к локальной службе ADB. Получив шелл-доступ, он выдаёт себе дополнительные разрешения и отключает ограничения фоновой работы.


Распространяется ToxicPanda 2.0 через файлы в хранилищах Amazon AWS. Индикаторы компрометации опубликованы в репозитории Zimperium.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru