


Контроллер памяти AMD научили обходить аппаратную изоляцию

Контроллер памяти AMD научили обходить аппаратную изоляцию

Контроллер памяти AMD научили обходить аппаратную изоляцию

Исследователь Кристофер Домас опубликовал PoC-проект skitter-creek-bath-salts, демонстрирующий обход аппаратной защиты памяти на процессорах AMD Family 16h. Техника манипулирует настройками контроллера DRAM и позволяет обращаться к областям, которые должны быть недоступны даже операционной системе, ядру и коду с привилегиями ring 0.

Обычно программные и аппаратные механизмы контролируют доступ по физическим адресам.

Но последнюю точку в маршруте ставит контроллер памяти: он переводит адрес в конкретные координаты DRAM — канал, ранг, банк, строку и столбец.

Домас показал, что изменение одного регистра может перенастроить это преобразование уже после срабатывания вышестоящих средств защиты. В результате появляется альтернативный адрес, ведущий к тем же ячейкам DRAM. Охраняемый вход остаётся заперт, но контроллер внезапно рисует вторую дверь прямо в стене.


Чтобы система не рухнула, PoC отключает прерывания, подготавливает кеш и таблицы трансляции, ненадолго меняет схему адресации, читает или записывает нужные данные, а затем возвращает исходные настройки.

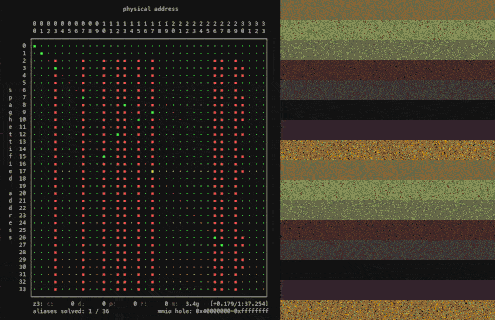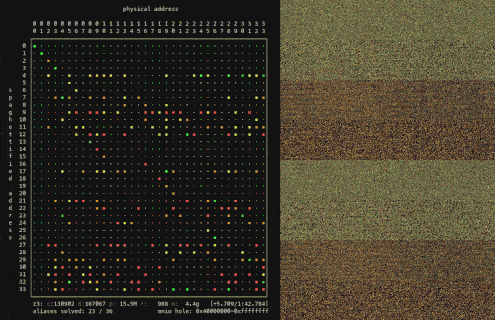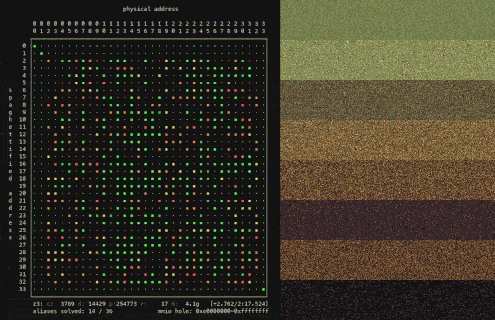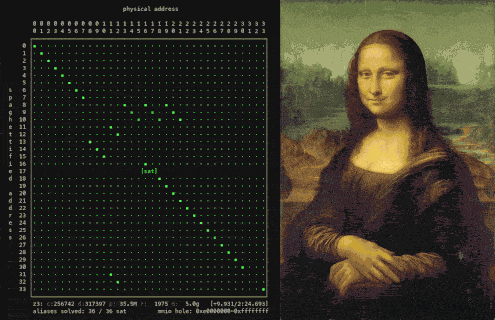
Для поиска адресов-двойников проект использует линейную алгебру и SMT-решатель Z3. Инструменты восстанавливают связь между обычным и изменённым отображением памяти, после чего вычисляют алиас для защищённой области.

Исследователь продемонстрировал потенциальный доступ к памяти AMD Platform Security Processor, включая данные fTPM, защищённой области System Management Mode, состояниям процессора C6 и хранилищу микрокода. Последний сценарий допускает не только извлечение копии патча, но и её возможное изменение перед восстановлением состояния ядра.

PoC проверяли только на AMD Family 16h. Данных об аналогичной уязвимости в новых AMD, Intel, ARM или RISC-V нет.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru