


В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

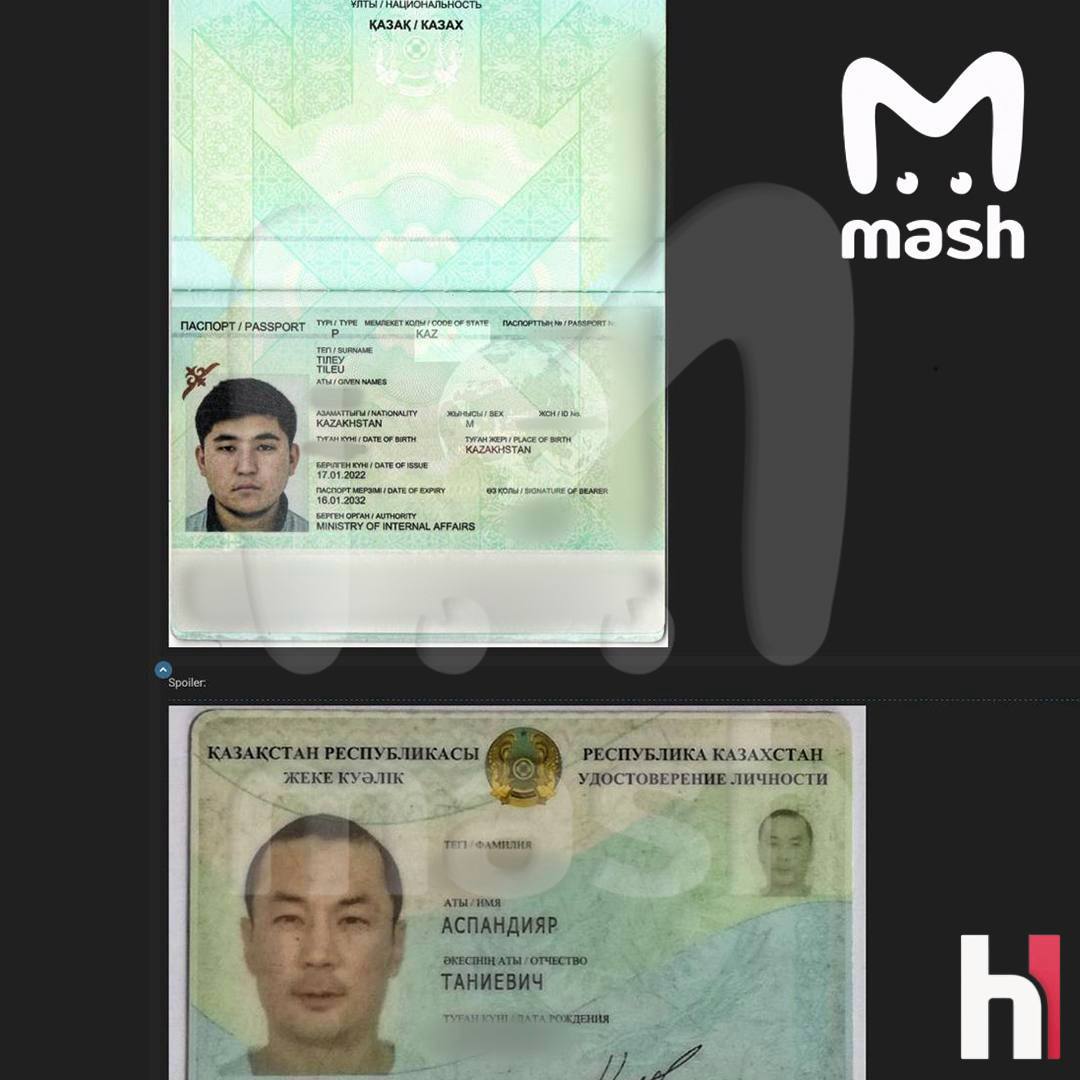
На теневом форуме выставили на продажу базу, которая якобы содержит персональные данные 15 млн жителей Казахстана — примерно трёх четвертей населения страны. Автор публикации утверждает, что получил информацию после взлома государственного сервиса eGov. Официального подтверждения атаки и подлинности базы пока нет.

Архив объёмом 2,7 Гбайт, по данным Mash, продавец оценил в 0,5 биткоина — около 32 тыс. долларов. В пересчёте получается примерно 17 копеек за одного человека.

По словам автора объявления, файл включает 47 млн строк. В них могут находиться паспортные сведения, номера телефонов, адреса электронной почты, места работы, пароли и сканы документов. Несоответствие числа записей и предполагаемых жертв может объясняться наличием нескольких строк на одного человека, однако без анализа исходных данных подтвердить это невозможно.


Если информация окажется настоящей, последствия не ограничатся рекламным спамом. Такой набор позволяет составлять убедительные сценарии телефонного мошенничества, подделывать документы, восстанавливать доступ к учётным записям и атаковать банковские аккаунты. Когда звонящий знает паспортные данные, место работы и электронную почту жертвы, спектакль про службу безопасности становится заметно правдоподобнее.

Пользователям eGov стоит сменить пароль, особенно если он применялся на других сайтах, включить двухфакторную аутентификацию и внимательнее относиться к звонкам от банков и государственных органов. Пароли, коды из СМС и данные карт настоящие сотрудники по телефону не запрашивают.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru