


В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

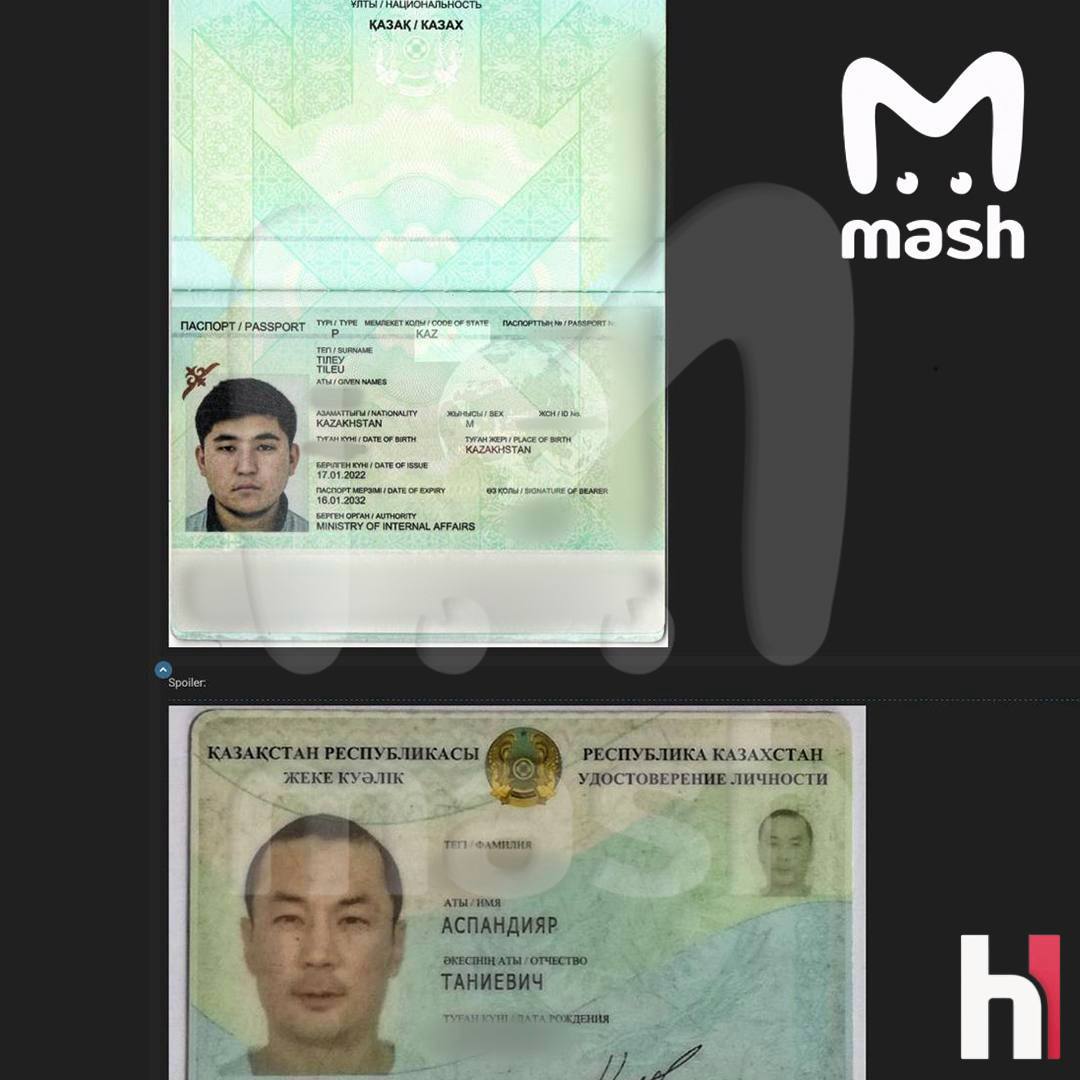
На теневом форуме выставили на продажу базу, которая якобы содержит персональные данные 15 млн жителей Казахстана — примерно трёх четвертей населения страны. Автор публикации утверждает, что получил информацию после взлома государственного сервиса eGov. Официального подтверждения атаки и подлинности базы пока нет.

Архив объёмом 2,7 Гбайт, по данным Mash, продавец оценил в 0,5 биткоина — около 32 тыс. долларов. В пересчёте получается примерно 17 копеек за одного человека.

По словам автора объявления, файл включает 47 млн строк. В них могут находиться паспортные сведения, номера телефонов, адреса электронной почты, места работы, пароли и сканы документов. Несоответствие числа записей и предполагаемых жертв может объясняться наличием нескольких строк на одного человека, однако без анализа исходных данных подтвердить это невозможно.


Если информация окажется настоящей, последствия не ограничатся рекламным спамом. Такой набор позволяет составлять убедительные сценарии телефонного мошенничества, подделывать документы, восстанавливать доступ к учётным записям и атаковать банковские аккаунты. Когда звонящий знает паспортные данные, место работы и электронную почту жертвы, спектакль про службу безопасности становится заметно правдоподобнее.

Пользователям eGov стоит сменить пароль, особенно если он применялся на других сайтах, включить двухфакторную аутентификацию и внимательнее относиться к звонкам от банков и государственных органов. Пароли, коды из СМС и данные карт настоящие сотрудники по телефону не запрашивают.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru