


RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

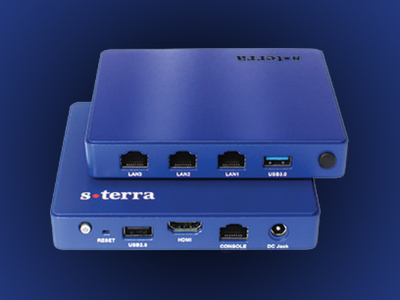
RED Security добавила в сервис «ГОСТ VPN» обновление криптошлюзов «С-Терра Шлюз» до версии 5.0. Главное упрощение для заказчиков: отправлять оборудование производителю не придётся — все работы выполнит сертифицированная команда провайдера.

Компания получила аккредитацию разработчика на проведение таких обновлений.

Это должно сократить сроки перехода на новую версию и избавить организации от лишней логистики. Особенно полезным новшество станет для инфраструктур, где длительный простой защищённых каналов способен быстро превратиться в дорогую головную боль.

Сервис «ГОСТ VPN» предназначен для защиты конфиденциальной информации, передаваемой по каналам связи, с использованием российских средств криптографической защиты информации. Он ориентирован в том числе на организации, которым применение сертифицированных средств защиты предписывают регуляторы.

Ранее специалисты RED Security работали с «С-Терра Шлюз» версии 4.3. Теперь они смогут подготовить инфраструктуру к переходу на версию 5.0, провести обновление, обеспечить техническую поддержку и подключиться к устранению инцидентов.

Заказчики также получат единое окно для сопровождения сервиса и криптошлюзов. По замыслу компании, такой подход позволит сделать обновление более предсказуемым и быстрее восстановить защищённые соединения при возникновении проблем.

«Для нас важно, чтобы заказчик получал не просто технологию, а понятный и управляемый сервис с сильной экспертизой на всех этапах», — отметил руководитель направления управляемых сервисов кибербезопасности RED Security Михаил Горшилин.

Иными словами, криптошлюзам больше не потребуется командировка к производителю: до версии 5.0 их доведут инженеры RED Security.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru