


RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

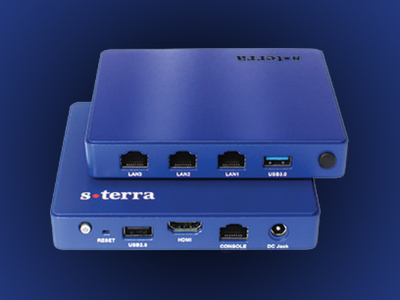
RED Security добавила в сервис «ГОСТ VPN» обновление криптошлюзов «С-Терра Шлюз» до версии 5.0. Главное упрощение для заказчиков: отправлять оборудование производителю не придётся — все работы выполнит сертифицированная команда провайдера.

Компания получила аккредитацию разработчика на проведение таких обновлений.

Это должно сократить сроки перехода на новую версию и избавить организации от лишней логистики. Особенно полезным новшество станет для инфраструктур, где длительный простой защищённых каналов способен быстро превратиться в дорогую головную боль.

Сервис «ГОСТ VPN» предназначен для защиты конфиденциальной информации, передаваемой по каналам связи, с использованием российских средств криптографической защиты информации. Он ориентирован в том числе на организации, которым применение сертифицированных средств защиты предписывают регуляторы.

Ранее специалисты RED Security работали с «С-Терра Шлюз» версии 4.3. Теперь они смогут подготовить инфраструктуру к переходу на версию 5.0, провести обновление, обеспечить техническую поддержку и подключиться к устранению инцидентов.

Заказчики также получат единое окно для сопровождения сервиса и криптошлюзов. По замыслу компании, такой подход позволит сделать обновление более предсказуемым и быстрее восстановить защищённые соединения при возникновении проблем.

«Для нас важно, чтобы заказчик получал не просто технологию, а понятный и управляемый сервис с сильной экспертизой на всех этапах», — отметил руководитель направления управляемых сервисов кибербезопасности RED Security Михаил Горшилин.

Иными словами, криптошлюзам больше не потребуется командировка к производителю: до версии 5.0 их доведут инженеры RED Security.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru