


Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

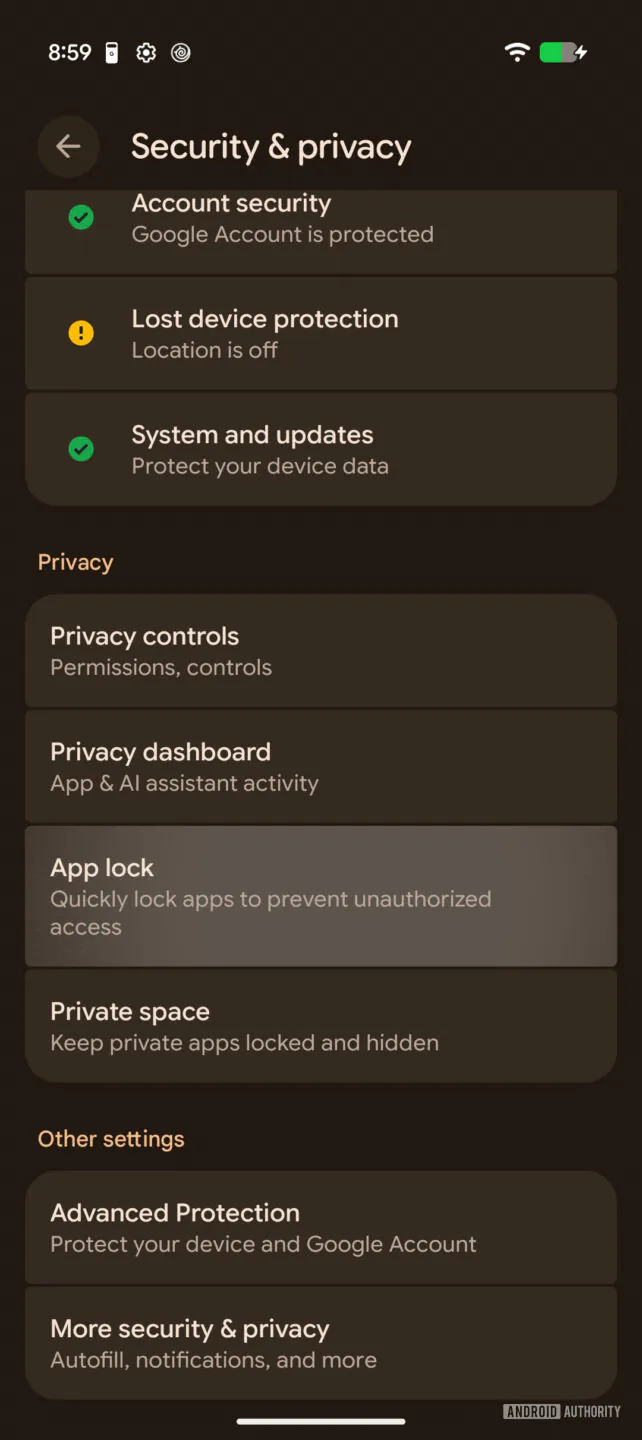
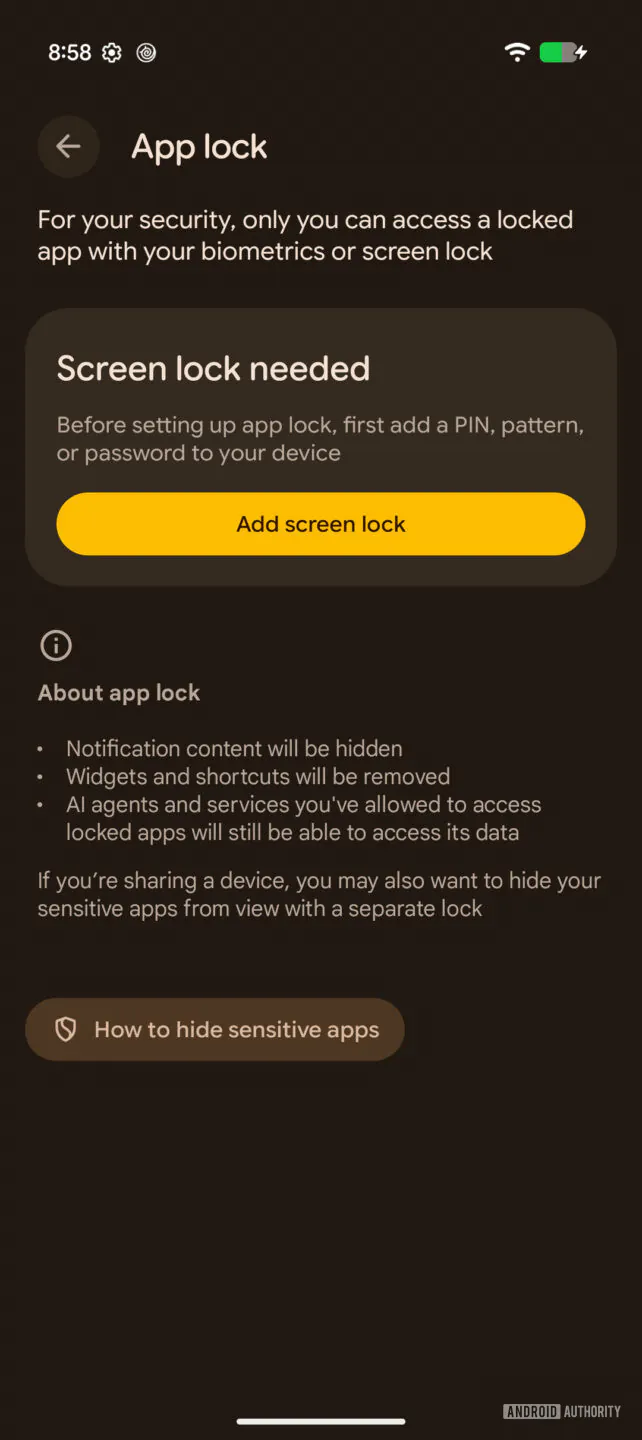
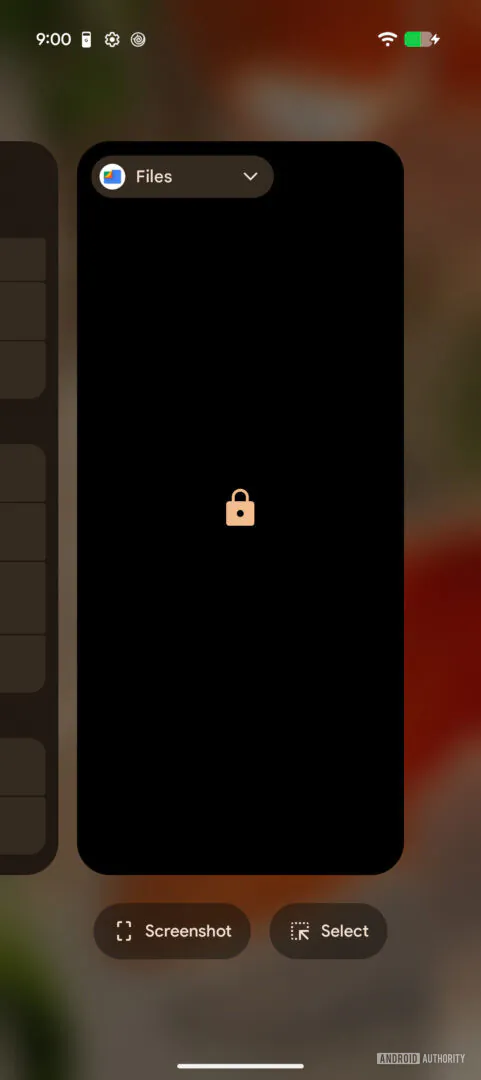
Google готовит для Android нативную блокировку приложений — функцию, которой владельцы Pixel ждали слишком долго. Инструмент находится в разделе «Настройки» — «Безопасность и конфиденциальность» — «Блокировка приложений».

Обновлённый App lock обнаружили специалисты Android Authority в тестовой сборке Android Canary 2608.

Главное улучшение по сравнению с ранними версиями — закрыть ПИН-кодом или биометрией теперь можно сразу несколько программ, а не возиться с каждой по отдельности.

Заблокированные приложения не покажут содержимое уведомлений и исчезнут из меню недавних задач. Их виджеты и ярлыки тоже будут удалены. При попытке запуска Android потребует отпечаток пальца, распознавание лица либо код разблокировки устройства.


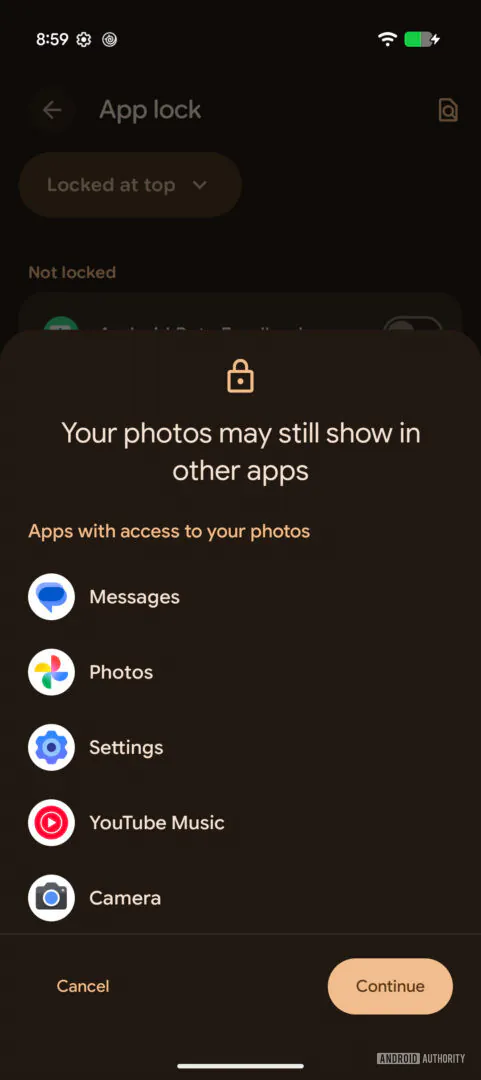
Но цифровой сейф получился с форточкой. Google предупреждает, что ИИ-агенты и другие сервисы по-прежнему смогут обращаться к данным закрытого приложения, если пользователь ранее выдал им соответствующие разрешения. Кроме того, блокировка Files by Google не спасёт фотографии от программ, которые уже получили доступ к медиатеке. Система хотя бы покажет, кто продолжает заглядывать в снимки.


Для более серьёзной маскировки Google предлагает использовать «Личное пространство», где приложения можно не только защитить, но и скрыть. App lock рассчитан скорее на бытовые ситуации: например, когда смартфон оказался в чужих руках, а показывать переписки, галерею или банковское приложение совершенно не хочется.

Когда функция появится в стабильной версии Android, пока неизвестно. После запуска Google догонит Xiaomi и vivo, где блокировка отдельных приложений уже доступна. Samsung по-прежнему предлагает другой подход — защищённую папку с отдельными копиями программ.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru