


Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

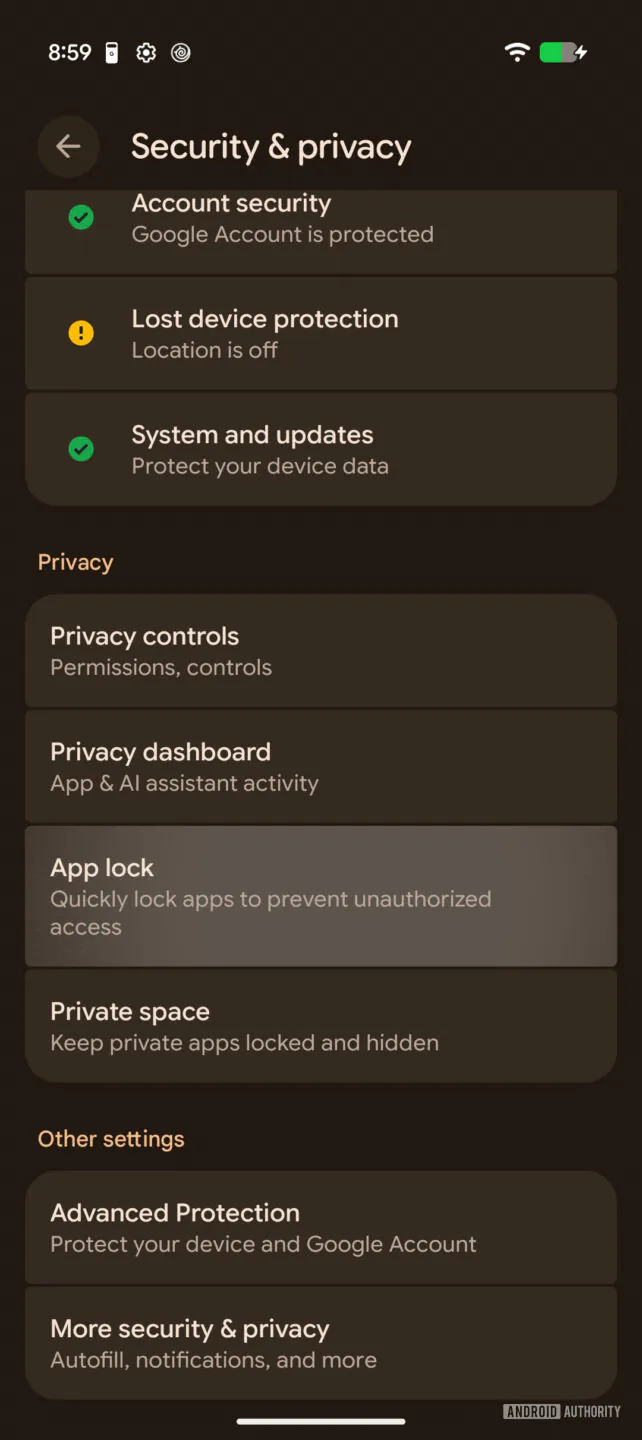
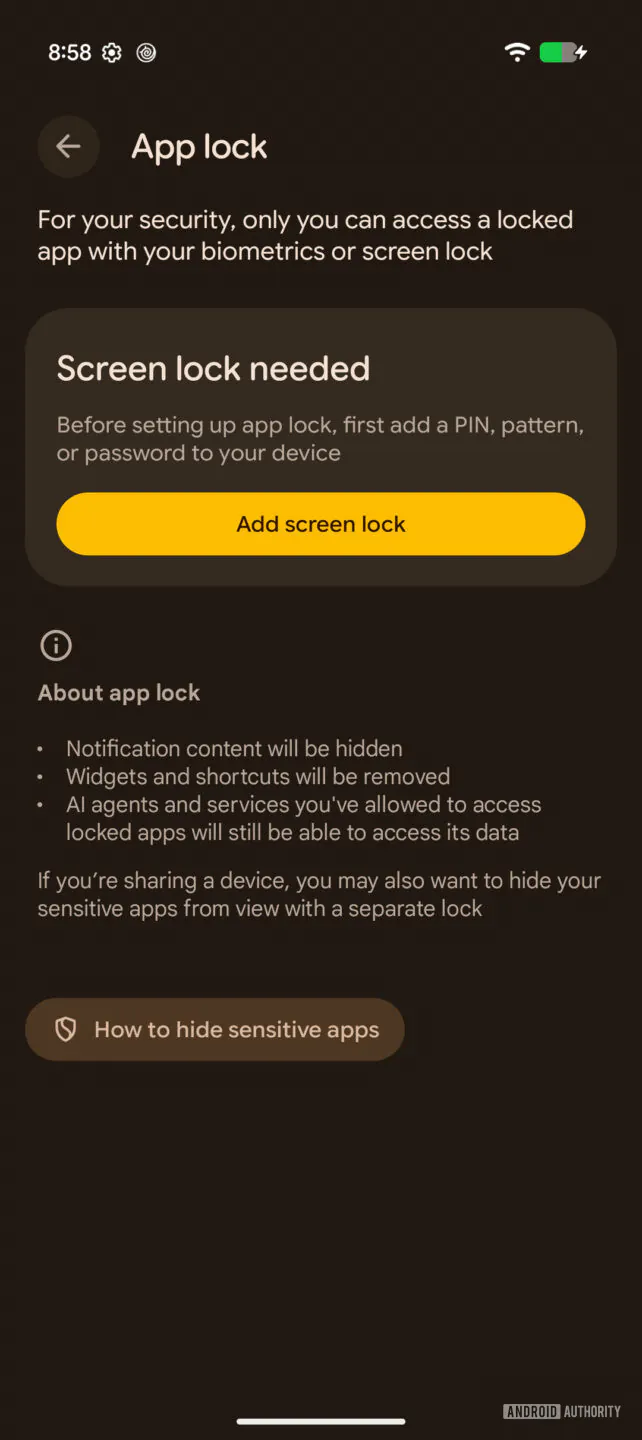
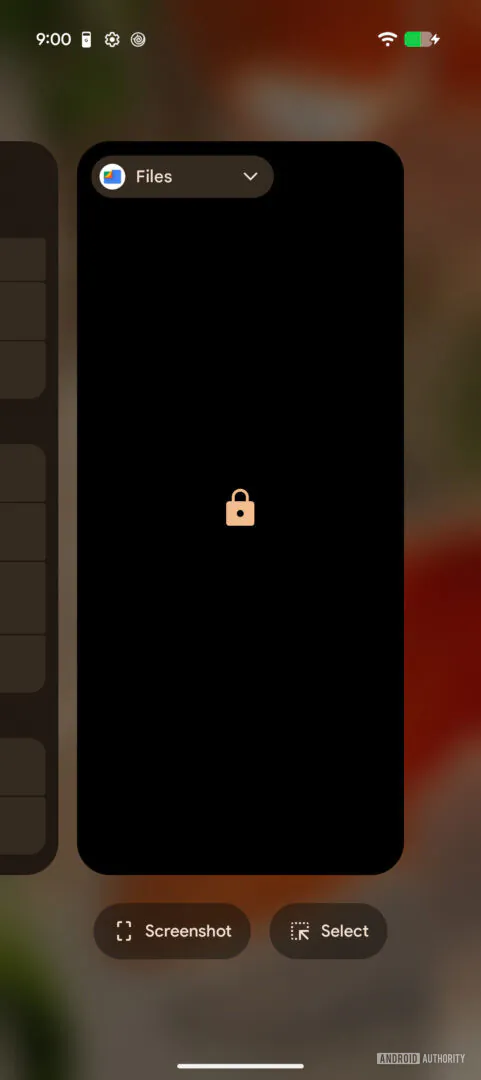
Google готовит для Android нативную блокировку приложений — функцию, которой владельцы Pixel ждали слишком долго. Инструмент находится в разделе «Настройки» — «Безопасность и конфиденциальность» — «Блокировка приложений».

Обновлённый App lock обнаружили специалисты Android Authority в тестовой сборке Android Canary 2608.

Главное улучшение по сравнению с ранними версиями — закрыть ПИН-кодом или биометрией теперь можно сразу несколько программ, а не возиться с каждой по отдельности.

Заблокированные приложения не покажут содержимое уведомлений и исчезнут из меню недавних задач. Их виджеты и ярлыки тоже будут удалены. При попытке запуска Android потребует отпечаток пальца, распознавание лица либо код разблокировки устройства.


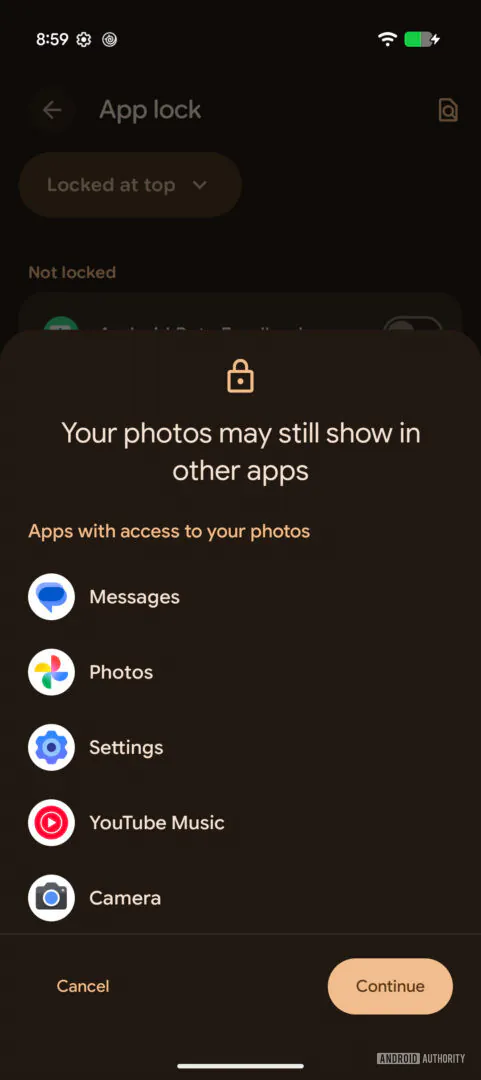
Но цифровой сейф получился с форточкой. Google предупреждает, что ИИ-агенты и другие сервисы по-прежнему смогут обращаться к данным закрытого приложения, если пользователь ранее выдал им соответствующие разрешения. Кроме того, блокировка Files by Google не спасёт фотографии от программ, которые уже получили доступ к медиатеке. Система хотя бы покажет, кто продолжает заглядывать в снимки.


Для более серьёзной маскировки Google предлагает использовать «Личное пространство», где приложения можно не только защитить, но и скрыть. App lock рассчитан скорее на бытовые ситуации: например, когда смартфон оказался в чужих руках, а показывать переписки, галерею или банковское приложение совершенно не хочется.

Когда функция появится в стабильной версии Android, пока неизвестно. После запуска Google догонит Xiaomi и vivo, где блокировка отдельных приложений уже доступна. Samsung по-прежнему предлагает другой подход — защищённую папку с отдельными копиями программ.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru