


Срочно пришлите схемы укрытий: промышленников атаковали фейковыми письмами

Срочно пришлите схемы укрытий: промышленников атаковали фейковыми письмами

Срочно пришлите схемы укрытий: промышленников атаковали фейковыми письмами

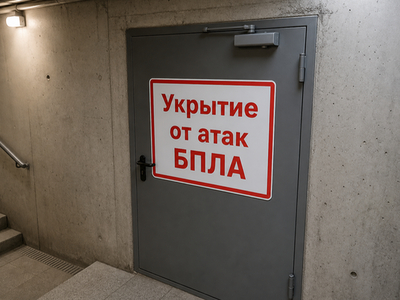
Компания «Эфшесть/F6» выявила новую почтовую атаку на российские промышленные предприятия. Киберпреступники представились федеральным ведомством и потребовали прислать им схемы укрытий, маршруты эвакуации и порядок действий работников при атаках БПЛА и ракетной опасности. Рассылку получили 500 организаций.

Опасные письма с темой «О мерах по обеспечению безопасных условий труда работников» распространялись в июле 2026 года от имени действующего руководителя одного из департаментов ведомства.

Под предлогом возросших рисков предприятиям предлагали оперативно поделиться внутренними материалами, включая инструкции для персонала.


К письмам прикладывали два варианта поддельного документа — в форматах DOCX и PDF. Зловредов внутри не было. Они и не понадобились: расчёт сделали на то, что получатель сам соберёт важные сведения и отправит их преступникам. Официальный стиль документа и короткий срок ответа должны были отключить сомнения и включить режим «срочно исполнить».

Письма отправлялись через публичный почтовый сервис. Адрес для ответа выглядел похожим на ведомственный, но использовал домен в зоне .digital. Настоящие сайты российских федеральных органов исполнительной власти размещаются в зоне .ru. По данным «Эфшесть/F6», поддельный домен создали 24 июня 2025 года, а указанный при регистрации телефонный номер связан с Украиной.

Такие атаки сложнее обычного фишинга: в письме нет опасной ссылки, заражённого архива или файла-приманки, за которые обычно цепляются защитные системы. F6 Business Email Protection заблокировала рассылку благодаря сопоставлению заявленного отправителя с реальными адресами и анализу признаков социальной инженерии.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru