


Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

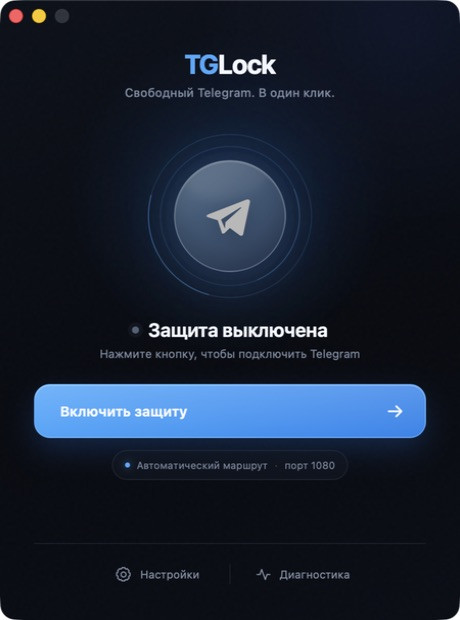
Пользователь Хабра babin2002 представил TGLock 2.0 — бесплатное приложение для Windows, macOS и Linux, которое помогает вернуть к жизни зависший на «Подключении» Telegram. Инструмент работает только с мессенджером, поэтому весь остальной трафик компьютера оставляет в покое.

TGLock поднимает локальный MTProto-прокси и отправляет зашифрованный трафик Telegram через защищённое WebSocket-соединение к веб-инфраструктуре самого сервиса.

Арендовать сервер или покупать подписку, как уточняется, не нужно: пользователь запускает приложение, нажимает «Включить защиту» и подтверждает добавление прокси в Telegram.

Первая версия умела сообщать, что защита включена, даже когда мессенджер продолжал лежать. Зелёный индикатор означал лишь, что локальный порт открылся, — работоспособность Telegram в этот праздник жизни не входила.


В TGLock 2.0 статусы разделили. Надпись «Telegram на связи» появляется только после создания рабочего WebSocket-туннеля. Если соединение обрывается, приложение перебирает запасные маршруты, временно откладывает неработающие и запоминает удачный вариант для конкретного дата-центра.

Программа не отключает проверку TLS, не меняет системный DNS и не загружает списки чужих Cloudflare-доменов. При необходимости пользователь может добавить собственный Cloudflare Worker. Есть и LAN-режим для подключения смартфона через компьютер, но оба устройства должны находиться в одной сети.

Без ограничений не обошлось. TGLock не заменяет полноценный VPN, не открывает YouTube и Discord, а голосовые и видеозвонки могут не работать из-за отсутствия UDP-проксирования. Версии для Android пока тоже нет. Сборка для macOS не подписана Developer ID, поэтому Gatekeeper способен встретить её без особого гостеприимства.

Код проекта открыт под лицензией MIT.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru