


Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Исследователи из Hunt.io разобрали Android-троян Flying Eagle, который распространяется под видом приложений Бюро общественной безопасности. Жертве предлагают установить APK с поддельного сайта вроде 110gongan[.]com, а затем выдать ему доступ к Accessibility Services. После этого смартфон фактически меняет хозяина.

Троян записывает нажатия клавиш, делает скриншоты, показывает фишинговые окна поверх банковских и государственных приложений, читает СМС, включает камеру и микрофон. Через Android API dispatchGesture операторы могут дистанционно нажимать кнопки и управлять интерфейсом устройства.

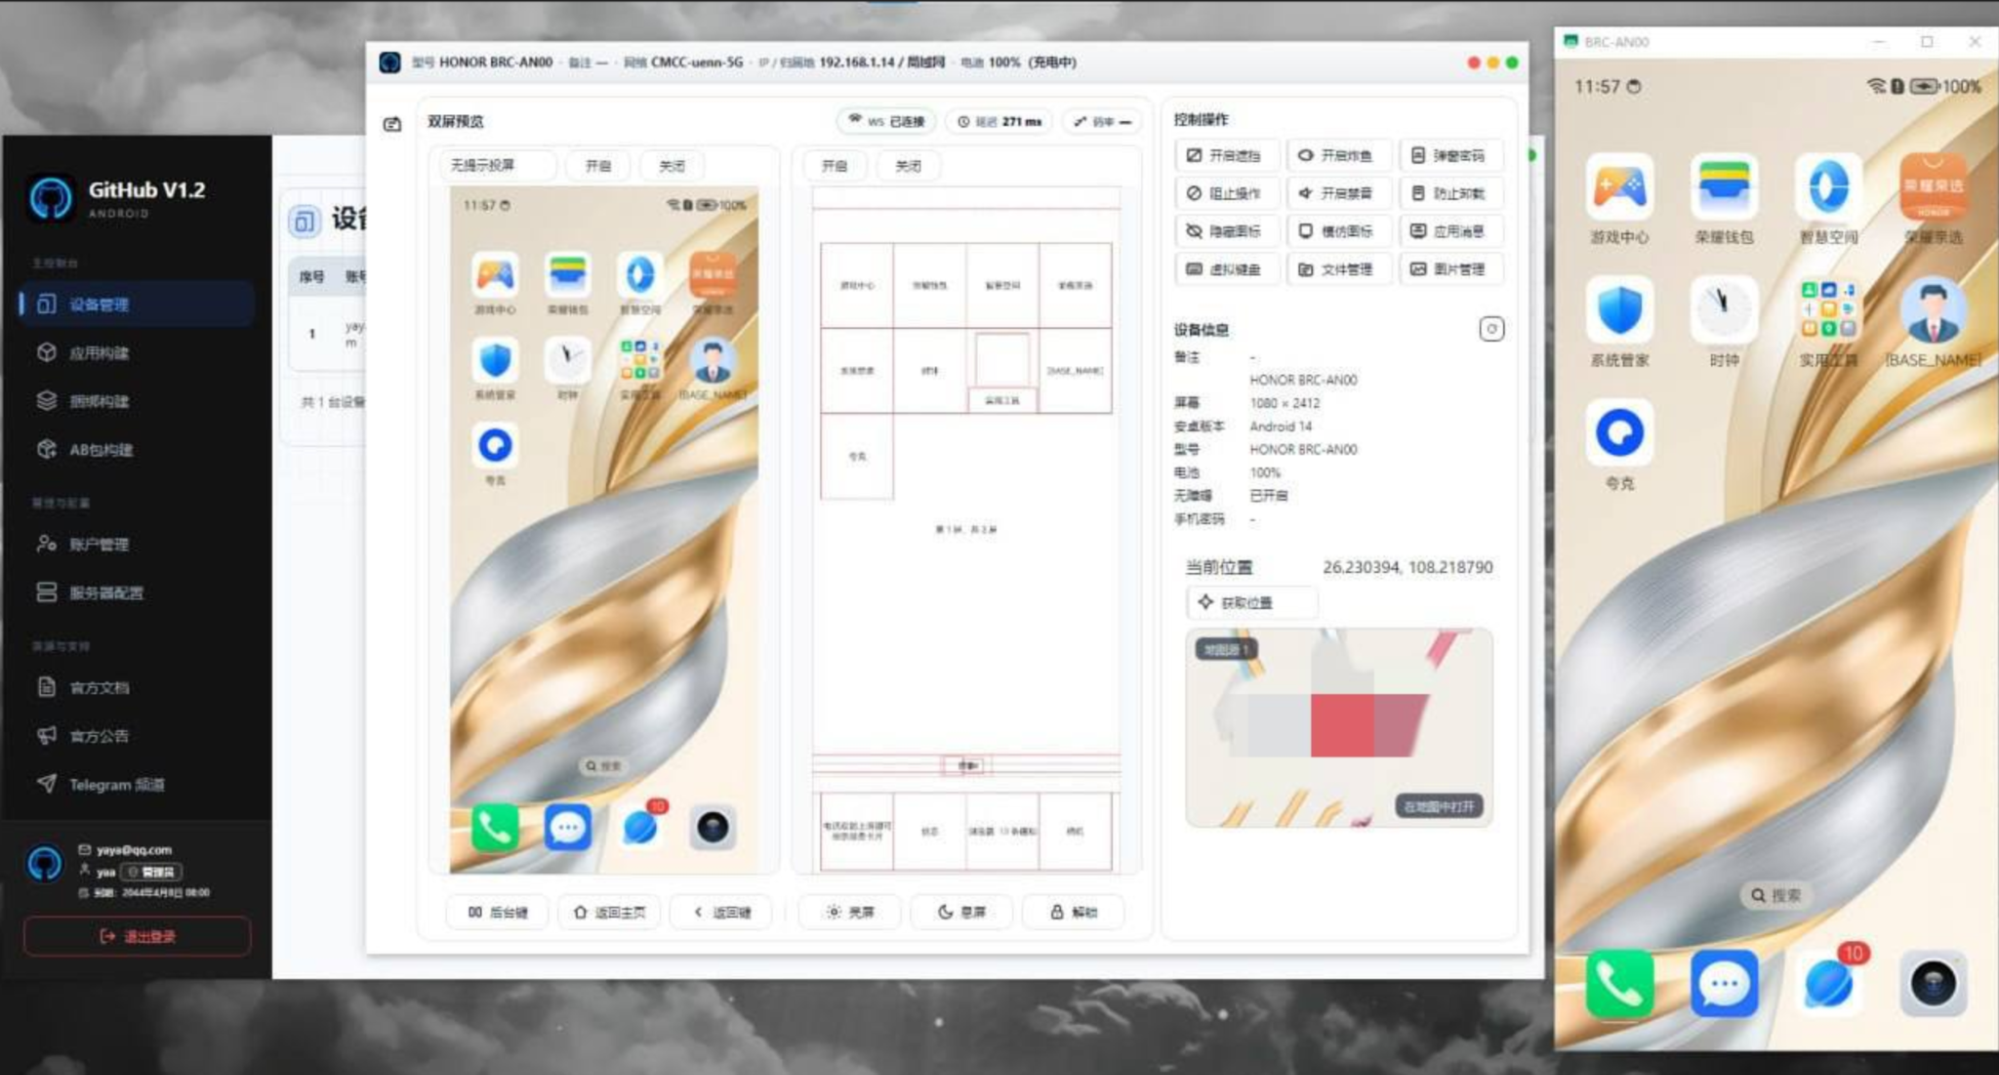
Flying Eagle оказался не одной вредоносной программой, а целой фабрикой слежки. В единой панели злоумышленники собирают APK с нужными фишинговыми шаблонами, управляют заражёнными смартфонами и получают украденные данные. Один обнаруженный сервер показывал 46 жертв, 29 из которых оставались онлайн.

Конструктор умеет менять названия пакетов и классов, добавлять мусорные данные для обхода антивирусов и шифровать связь с командным сервером. Отдельные компоненты так и называются: LiveKeysStrok отвечает за кейлоггинг, ScreenCaps — за снимки экрана, а Webjector — за поддельные формы. Следы также связывают платформу с семейством SpyNote.

За 30 дней исследователи насчитали не менее 170 активных серверов Flying Eagle. Большинство находилось в Гонконге, но узлы обнаружились также в США, Канаде, Финляндии, Малайзии и Японии.

После утечки исходников в феврале 2026 года троян окончательно пошёл по рукам. В Telegram продают сборки примерно за 2000 USDT, раздают фишинговые шаблоны и предлагают обналичивать похищенные деньги за комиссию до 50%.


На подходе уже наследник — Night Dragon. Ему добавили режим чёрного экрана, автоматическое скрытие и кражу данных Alipay, WeChat, банковских приложений и криптокошельков. Старый орёл ещё летает, а нового дракона уже выпустили на охоту.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru