


Финляндия уберёт российский трафик с ЛЭП, операторы ищут обход

Финляндия уберёт российский трафик с ЛЭП, операторы ищут обход

Финляндия уберёт российский трафик с ЛЭП, операторы ищут обход

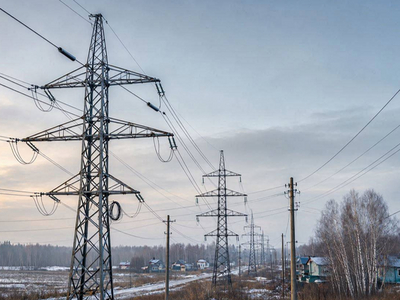
Финская энергетическая компания Fingrid предупредила российских операторов связи: с 2027 года она может прекратить обслуживать опоры ЛЭП, на которых висят волоконно-оптические линии между Россией и Финляндией. По данным «Коммерсанта», кабели планируют обрезать, а опоры — разобрать.

Причина в следующем: электричество из России не поступает в Финляндию с 2022 года, поэтому поддерживать инфраструктуру ради одних только ВОЛС стало невыгодно.

В «Россетях» подтвердили, что российский участок линии 400 кВ Выборгская — Юлликкяля / Кюми уже четыре года работает в ограниченном режиме без энергопереток.

Для российских операторов финское направление остаётся важным. По одной из оценок, через него проходит 60-70% зарубежного трафика, а до 30% линий связи с Финляндией размещены именно на опорах ЛЭП. Остальные кабели проложены вдоль железной дороги и по дну Балтийского моря.

Но рубильник над российским интернетом пока никто не занёс. Операторы уже обсуждают с финскими телеком-компаниями альтернативные маршруты и погранпереходы. Кроме того, трафик можно перераспределить через Белоруссию, страны Балтии, подводные кабели и восточные направления.

Для абонентов демонтаж линий, скорее всего, пройдёт незаметно. Однако резервных каналов станет меньше, а маршрутизацию придётся перенастраивать.

Если выпавшую пропускную способность не удастся компенсировать, отдельные участки Сети могут перегрузиться. Тогда пользователи европейской части России рискуют получить увеличенные задержки и более медленный доступ к зарубежным ресурсам.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru