


GlobalSign погасил часть сервисов ФНС отзывом сертификата

GlobalSign погасил часть сервисов ФНС отзывом сертификата

GlobalSign погасил часть сервисов ФНС отзывом сертификата

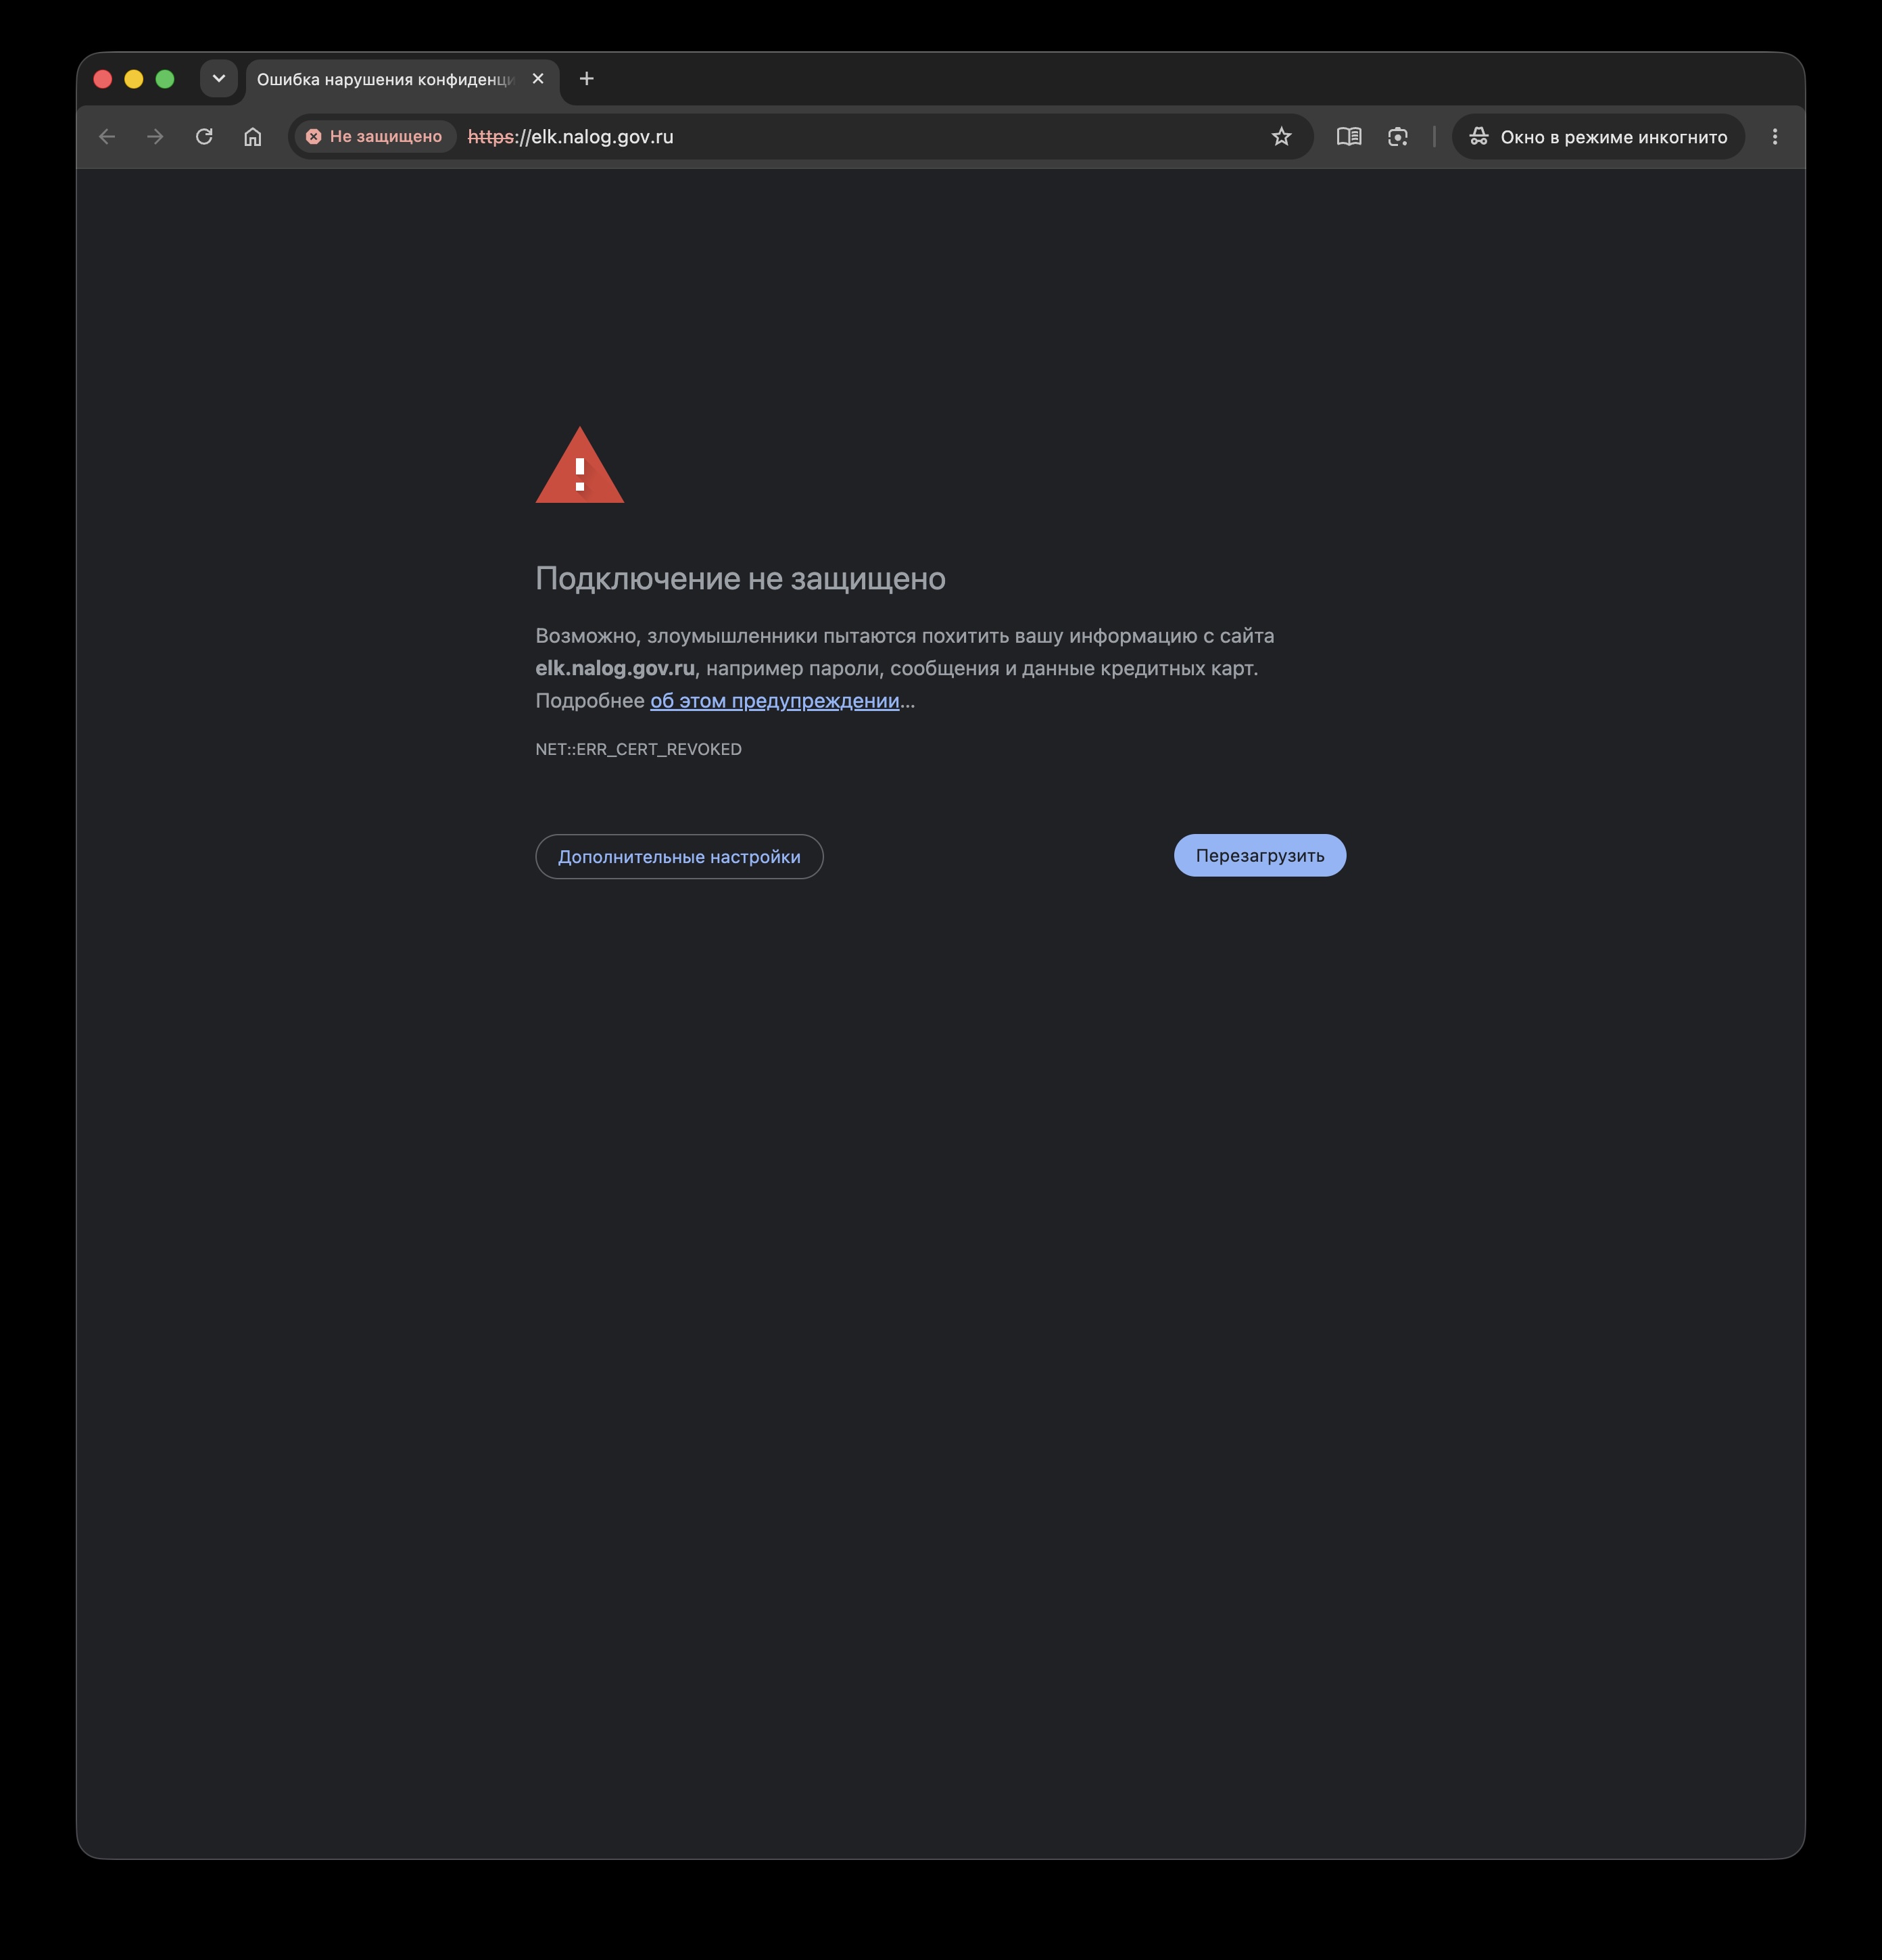
Сайт Федеральной налоговой службы вроде бы на месте, но стоит копнуть чуть глубже, начинается цифровая забастовка. У внутреннего ресурса elk.nalog.gov.ru отозван TLS-сертификат, выданный GlobalSign. Основной сайт ФНС продолжает открываться, однако часть его функций работает через отдельный домен, который загружается внутри страницы.

На проблему обратил внимание пользователь Хабра almirus. Браузер видит отозванный сертификат и блокирует соединение.

В результате пользователи не могут оформить налоговый вычет, посмотреть каталог обращений или поработать с декларациями.


Обойти предупреждение обычным способом не получится: отзыв сертификата означает, что удостоверяющий центр признал его недействительным. Сбой произошёл на фоне массового отзыва GlobalSign сертификатов российских организаций.

Процесс начался в июне 2026 года и, по оценкам участников рынка, мог затронуть тысячи доменов. Ранее удостоверяющий центр запустил уже несколько волн аннулирования.

На момент публикации ФНС официально не комментировала неполадки и не сообщала, когда внутренние сервисы снова заработают. Поэтому желающим подать декларацию или оформить вычет пока остаётся обновлять страницу и ждать, когда цифровая бюрократия снова начнёт принимать посетителей.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru