


GlobalSign погасил часть сервисов ФНС отзывом сертификата

GlobalSign погасил часть сервисов ФНС отзывом сертификата

GlobalSign погасил часть сервисов ФНС отзывом сертификата

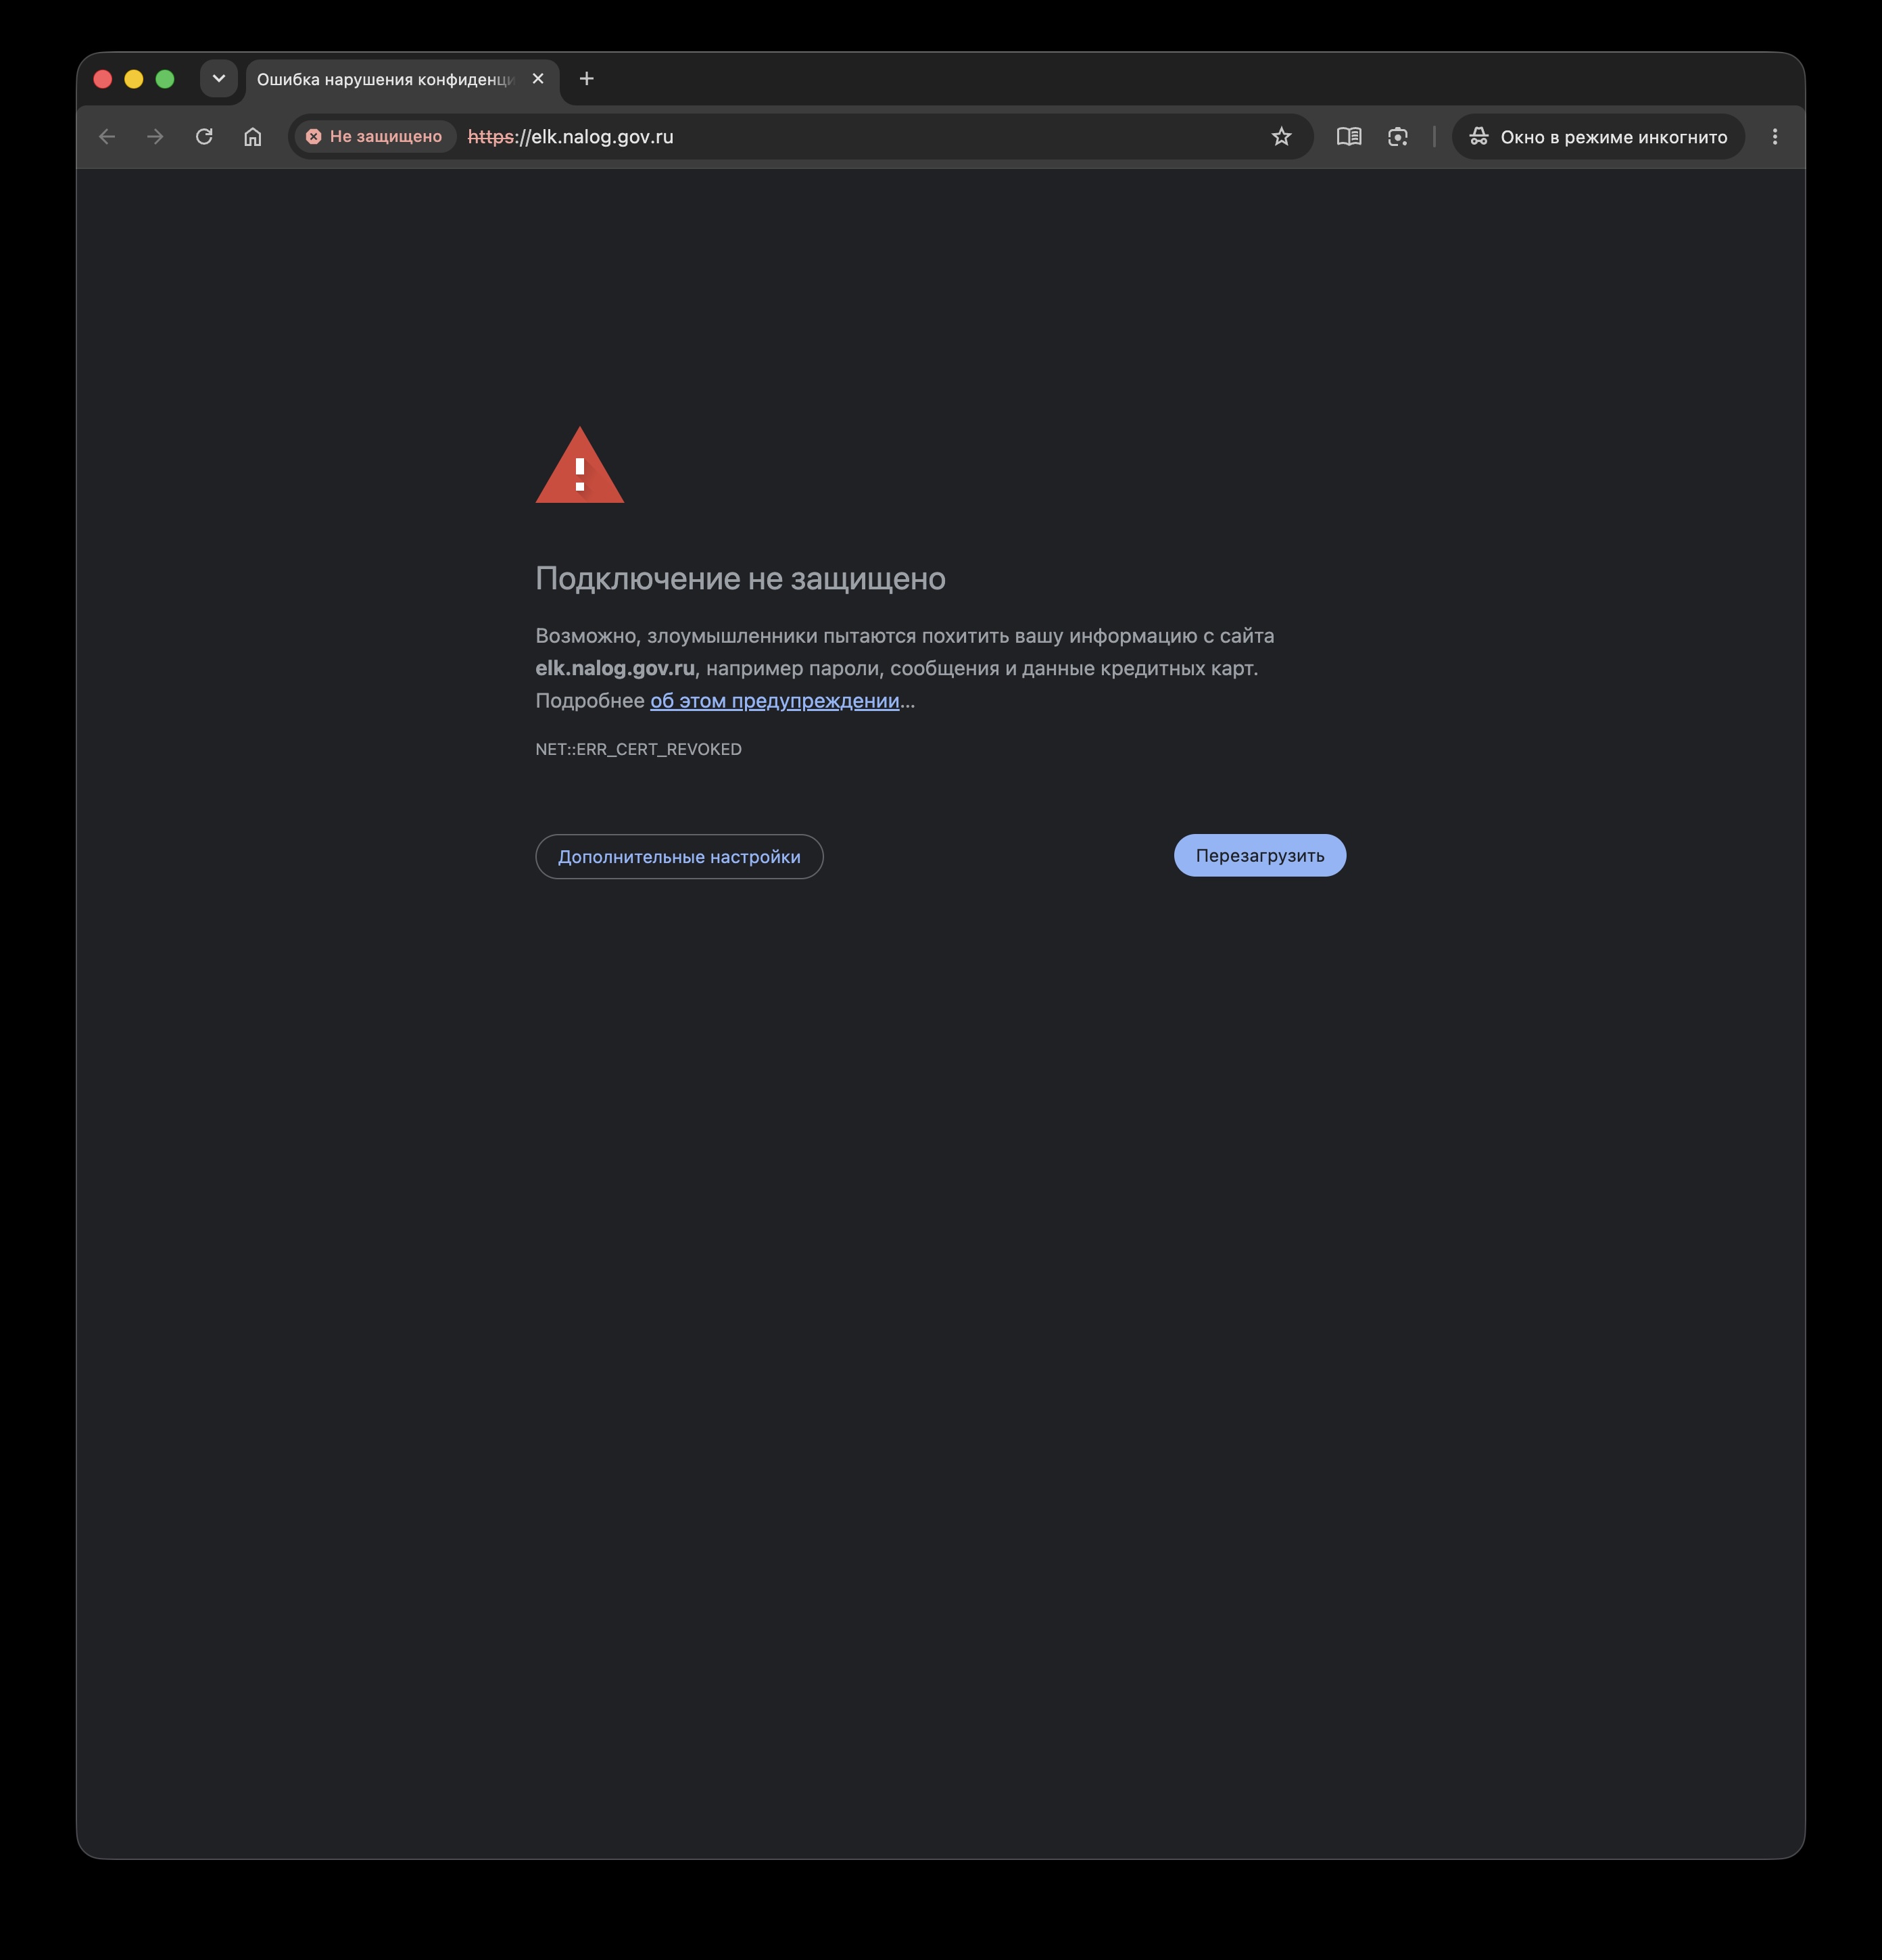
Сайт Федеральной налоговой службы вроде бы на месте, но стоит копнуть чуть глубже, начинается цифровая забастовка. У внутреннего ресурса elk.nalog.gov.ru отозван TLS-сертификат, выданный GlobalSign. Основной сайт ФНС продолжает открываться, однако часть его функций работает через отдельный домен, который загружается внутри страницы.

На проблему обратил внимание пользователь Хабра almirus. Браузер видит отозванный сертификат и блокирует соединение.

В результате пользователи не могут оформить налоговый вычет, посмотреть каталог обращений или поработать с декларациями.


Обойти предупреждение обычным способом не получится: отзыв сертификата означает, что удостоверяющий центр признал его недействительным. Сбой произошёл на фоне массового отзыва GlobalSign сертификатов российских организаций.

Процесс начался в июне 2026 года и, по оценкам участников рынка, мог затронуть тысячи доменов. Ранее удостоверяющий центр запустил уже несколько волн аннулирования.

На момент публикации ФНС официально не комментировала неполадки и не сообщала, когда внутренние сервисы снова заработают. Поэтому желающим подать декларацию или оформить вычет пока остаётся обновлять страницу и ждать, когда цифровая бюрократия снова начнёт принимать посетителей.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru