

Карты и Навигатор Яндекса научились искать заправки без очередей

Карты и Навигатор Яндекса научились искать заправки без очередей

Карты и Навигатор Яндекса научились искать заправки без очередей

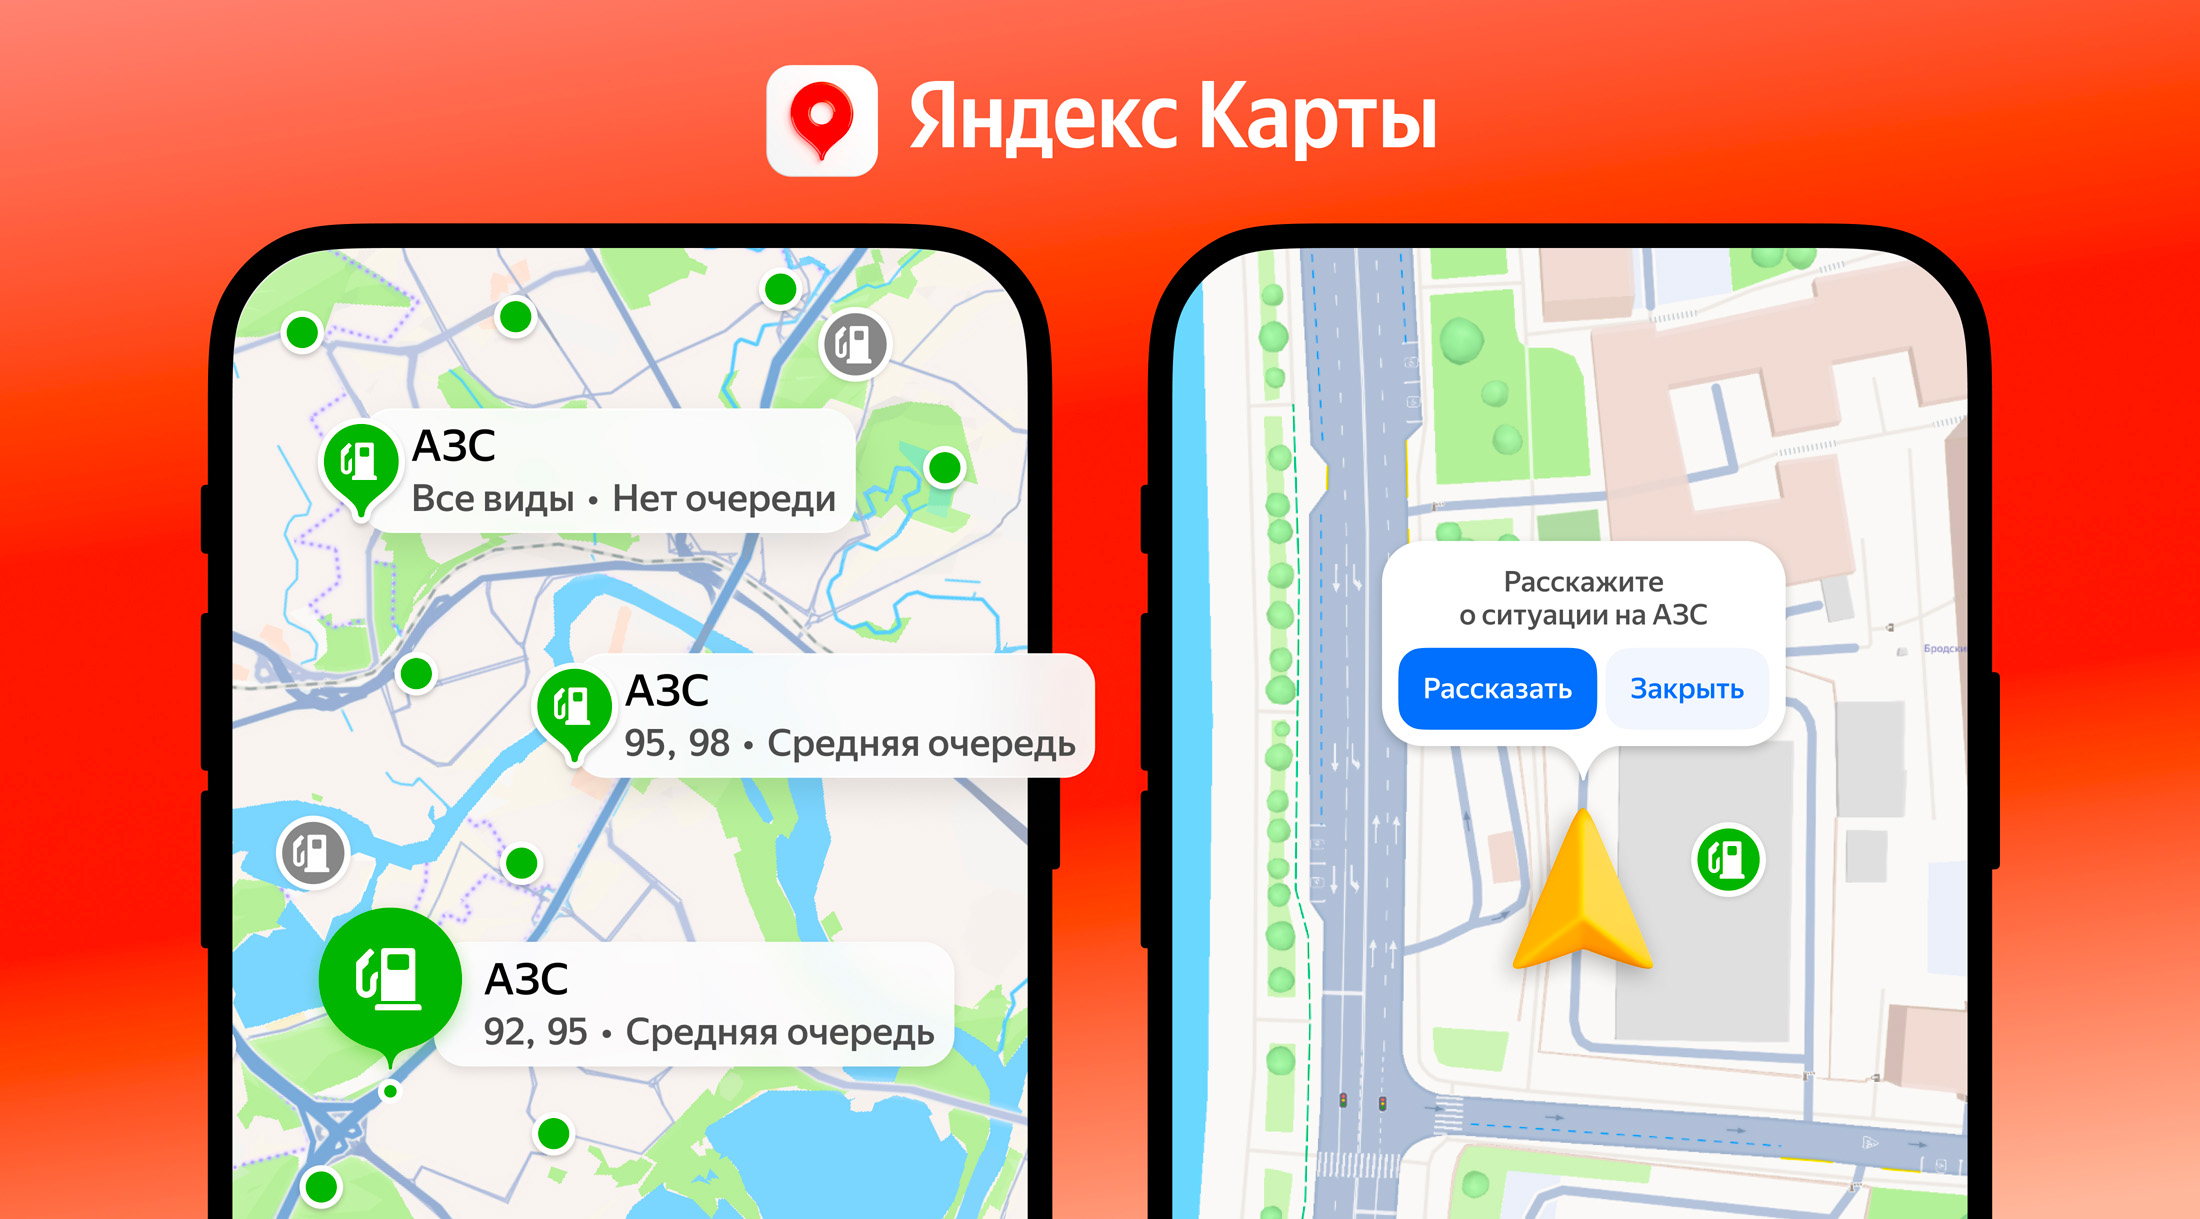
Яндекс обновил сервисы для водителей: теперь Карты и Навигатор показывают, есть ли на конкретной АЗС топливо и насколько велика очередь. Всё это видно прямо в карточке заправки, там же можно сразу построить маршрут.

Данные об очередях появились и в «Яндекс Go» с «Заправками». Функция уже работает в Москве, Санкт-Петербурге и ещё 14 крупных городах, включая Казань, Екатеринбург, Краснодар, Новосибирск, Самару и Челябинск.

Информацию собирают сразу из нескольких источников. Яндекс анализирует обезличенные данные о заказах топлива, сведения от таксистов в «Яндекс Про» и дорожную ситуацию рядом с АЗС. Плюс подключили самих водителей: тем, кто заправился или просто проехал мимо станции, могут предложить короткий опрос.


Ещё одно нововведение — экономичные маршруты. Карты и Навигатор теперь могут предложить путь, на котором машина потратит меньше топлива. Он не обязательно будет самым быстрым, зато может оказаться выгоднее за счёт более плавной скорости и меньшего числа светофоров.

Получается, маршрут теперь можно выбирать не только по принципу «где быстрее», но и «где не сжечь полбака и не провести вечер в очереди».

Пока функция доступна только там, где Яндекс получает достаточно регулярных и достоверных данных. В остальных городах её обещают включать по мере накопления информации.

VLC можно атаковать через обычную PNG-картинку и вредоносный сервер

В медиаплеере VLC обнаружили две уязвимости, позволяющие выйти за границы выделенной памяти. Проблемы затрагивают версии с 3.0.0 по 3.0.23, а для запуска одной из атак достаточно открыть специально подготовленную PNG-картинку.

Наиболее опасная брешь, CVE-2026-56711, получила 8,6 балла по шкале CVSS 4.0.

Ошибка связана с целочисленным переполнением при расчёте размера буфера для изображения. Атакующий может указать в PNG аномально большие ширину и высоту, из-за чего VLC выделит слишком маленький участок памяти, а затем начнёт записывать данные за его пределами.

Уязвимость срабатывает при непосредственном открытии вредоносной картинки или её загрузке из плейлиста. Никаких редких настроек и шаманства с плагинами не требуется.

Вторая проблема, CVE-2026-73324, получила 6,9 балла. Она находится в модуле RealRTSP. Злоумышленник может заставить VLC подключиться к подконтрольному серверу и передать строку ответа длиннее 4096 байт. Из-за отсутствующего нулевого символа программа продолжит читать память за пределами буфера.

В результате сервер потенциально может получить данные, оказавшиеся рядом в памяти клиента. Модуль RealRTSP включён в официальные сборки VideoLAN, хотя некоторые дистрибутивы могут поставлять VLC без него.

Пока разработчики не выпустили пропатченные сборки, пользователям рекомендуют не открывать изображения и плейлисты из сомнительных источников и избегать незнакомых RealRTSP-ссылок.

RSS: Новости на портале Anti-Malware.ru