


ИИ научился клепать клоны Android-приложений почти за копейки

ИИ научился клепать клоны Android-приложений почти за копейки

ИИ научился клепать клоны Android-приложений почти за копейки

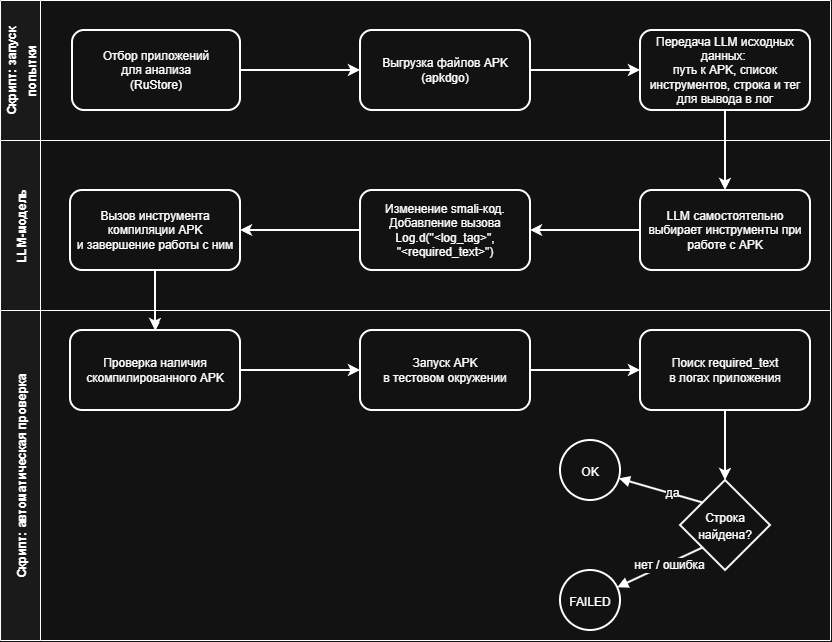
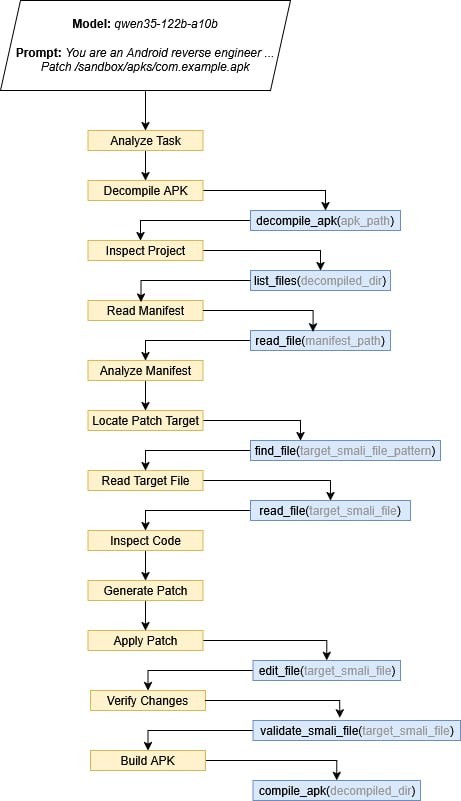
Нейросети могут за несколько минут изменить Android-приложение, пересобрать его и сохранить работоспособность. Причём цена такой операции начинается с 88 копеек, выяснили специалисты Positive Technologies. Эксперимент провели на 90 приложениях разных категорий.

Вредоносный код исследователи не добавляли: они вносили нейтральное изменение и проверяли, продолжит ли программа работать после вмешательства.

Результат получился неприятный. Закрытые коммерческие модели успешно справились с задачей в 84% попыток, модели с открытыми весами — в 61%. В среднем нейросети требовалось 14 итераций и от пяти с половиной до девяти минут.


Стоимость одного успешного результата составила от 0,88 до 40,89 рубля. То есть за несколько тысяч рублей потенциальный злоумышленник может попробовать модифицировать сотню популярных приложений.

На практике вместо безобидной правки в APK можно встроить перехват данных, изменить поведение программы или добавить связь с внешним сервером. Затем поддельную сборку легко выдать за оригинал, улучшенную версию или приложение, которое якобы недоступно в официальном магазине.


Распространять такие клоны могут через сторонние каталоги, сайты, мессенджеры и тематические сообщества. Особенно уязвимы пользователи, которые привыкли скачивать APK где придётся.

В Positive Technologies отмечают, что ИИ не изобрёл новый вид атаки, но заметно снизил порог входа. То, что раньше требовало времени и навыков реверс-инжиниринга, теперь можно частично поручить нейросети.

Разработчикам советуют защищать код от анализа и изменения, отслеживать появление неофициальных сборок и закладывать безопасность ещё на этапе разработки. Иначе клон приложения может появиться быстрее, чем команда успеет выпустить очередной патч.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru