


GitHub, Apple и Google вернулись в Россию после часового сбоя

GitHub, Apple и Google вернулись в Россию после часового сбоя

GitHub, Apple и Google вернулись в Россию после часового сбоя

Сайты GitHub, Apple и Google снова открываются у пользователей в России. Сервисы были недоступны около часа, после чего соединение восстановилось без каких-либо официальных объяснений.

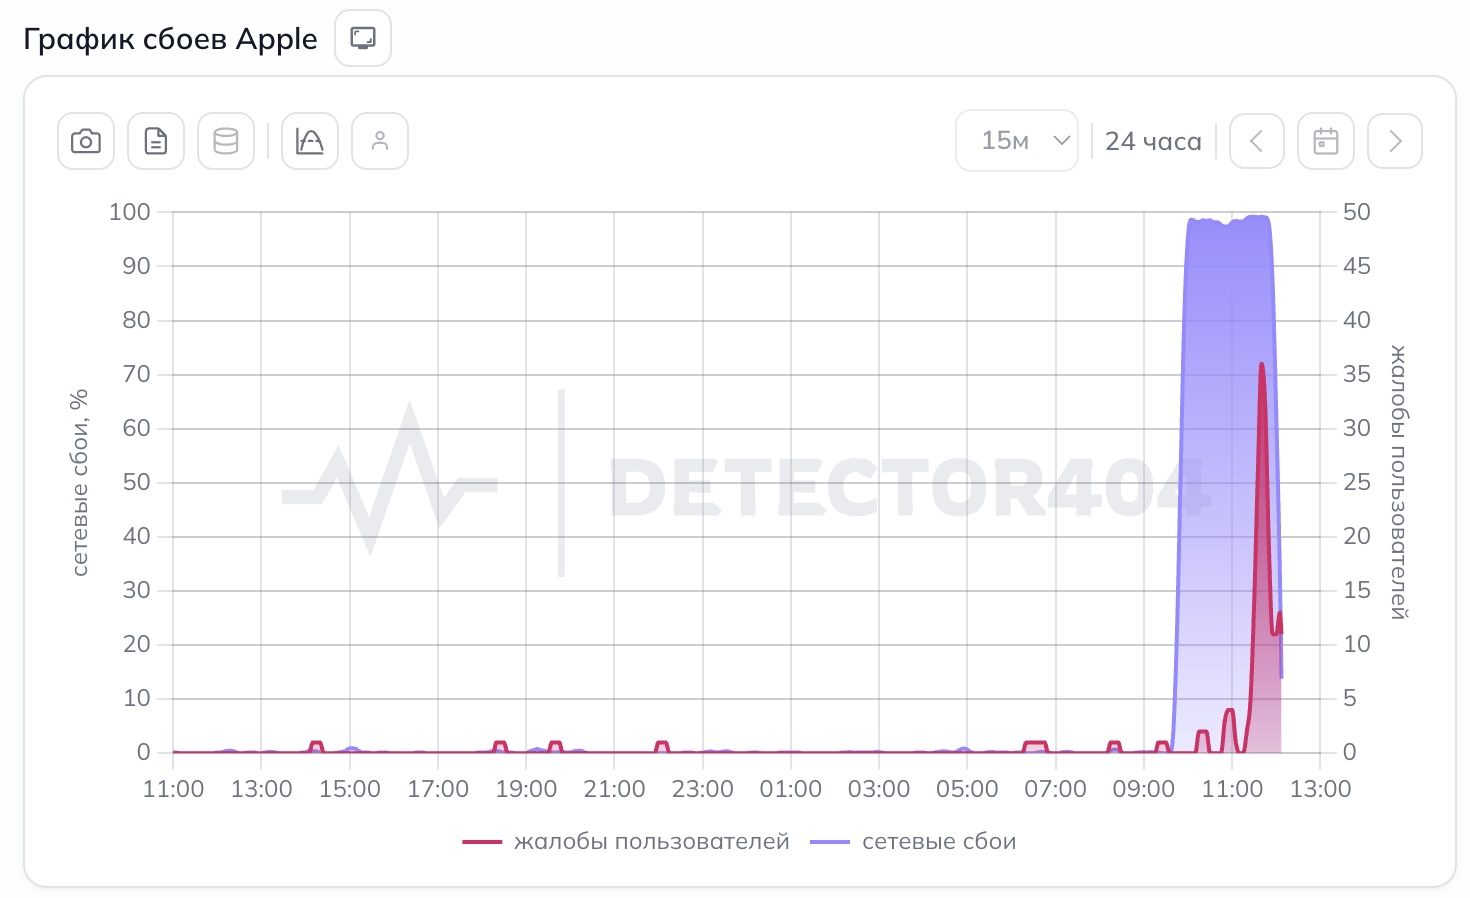
Проблемы начались примерно в 10:00 по московскому времени. GitHub не открывался с российских IP-адресов, не работал доступ к репозиториям и могли возникать сбои при выполнении Git-операций. При подключении через иностранные IP платформа продолжала работать штатно.

Перебои подтверждал сервис Detector404, отслеживающий пользовательские жалобы. Одновременно возникли трудности с доступом к официальным сайтам Apple и Google: страницы либо зависали на бесконечной загрузке, либо выдавали ошибку. Соединение устанавливалось с переменным успехом.

Теперь все три ресурса снова доступны. Таким образом, глобальные сервисы исчезли из российского сегмента интернета примерно на час, а затем так же внезапно вернулись.


Причина произошедшего остается неизвестной. GitHub, Apple и Google публично ситуацию не комментировали. Роскомнадзор также пока не сообщил, были ли перебои связаны с техническим сбоем, маршрутизацией или ограничениями доступа.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru