


Базальт СПО показала новые продукты и крупные проекты миграции на ОС Альт

Базальт СПО показала новые продукты и крупные проекты миграции на ОС Альт

Базальт СПО показала новые продукты и крупные проекты миграции на ОС Альт

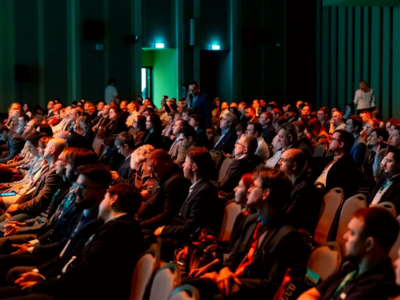
В Москве прошла четвертая партнерская конференция «Базальт СПО» AltConf: Orange Season, приуроченная к 25-летию ALT Linux. Мероприятие собрало более 2,3 тыс. участников в онлайн- и офлайн-форматах. Одной из главных тем стала миграция крупных организаций на российские операционные системы.

В «Ростелекоме» на «Альт Рабочую станцию» перевели свыше 60 тыс. устройств. Перед началом проекта специалисты проверили совместимость 850 ИТ-сервисов, а сам переход проводили поэтапно. В среднем настройка одного рабочего места занимала три-четыре часа.

Павел Хайрутдинов, заместитель начальника департамента технической политики ИТ-решений Корпоративного центра ПАО «Россети», поделился опытом построения ИТ-инфраструктуры компании на основе ОС «Альт». В 2022 году в рамках стратегии цифровой трансформации провели конкурсный отбор операционных систем.

Решения «Базальт СПО» выбрали по совокупности характеристик и стоимости решения. Миграция автоматизирована за счет системы централизованного управления конфигурациями рабочих станций от Гринатом. Это позволило ежедневно переводить на отечественную ОС большой объем АРМ.

Еще один проект представил Национальный инновационный центр Казахстана. Национальная операционная система QAZOS создана на базе «Альт Платформы», локализована на казахский язык и адаптирована под местное законодательство. Сейчас ее готовят к внедрению в госорганизациях и на объектах критической инфраструктуры.

«Базальт СПО» также рассказала о планах на 2026 год. Компания готовит системы «Альт Оркестрация» для контейнерных сред, новую редакцию «Альт Виртуализации» на базе OpenNebula и линейку «Альт Контроллер» с поддержкой режима реального времени. При этом жизненный цикл платформы p11 решено продлить, а выпуск двенадцатой версии пока не планируется.

На конференции также объявили о сотрудничестве с разработчиком процессоров «Иртыш» и производителем мобильных устройств MIG. Стороны займутся адаптацией ОС «Альт» для российского оборудования.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru