


Opera встроила защиту от вредоносных команд в буфере обмена

Opera встроила защиту от вредоносных команд в буфере обмена

Opera встроила защиту от вредоносных команд в буфере обмена

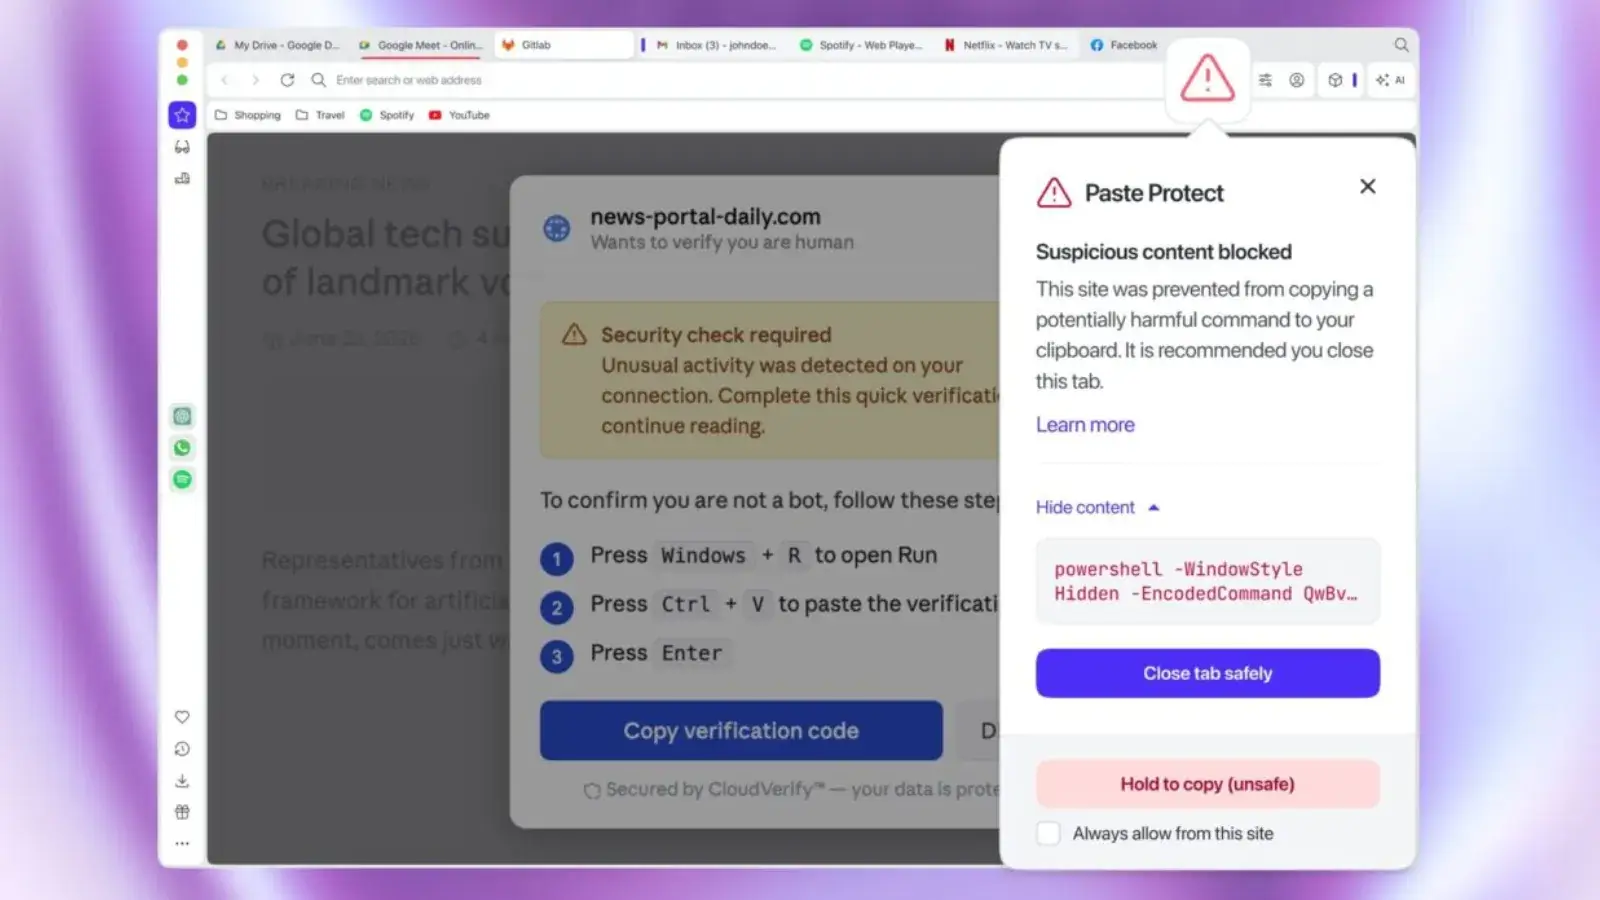
Opera решила ударить по одной из самых неприятных схем последних лет — атакам через буфер обмена. В браузере появилась новая функция Paste Protect, которая должна защищать пользователей от подмены скопированных данных и вредоносных команд, которые жертву заставляют вставить в терминал своими руками.

Функция включена по умолчанию и работает прямо на уровне браузера, а не ждет, пока антивирус или операционная система заметят что-то подозрительное.

Paste Protect объединяет два механизма. Первый — уже знакомая защита от перехвата, когда вредонос меняет содержимое буфера обмена. Классика жанра: пользователь копирует криптокошелек или банковский IBAN, а в буфере внезапно оказывается адрес злоумышленника. Opera должна распознать такую подмену и предупредить пользователя.


Второй механизм — новая защита от инъекции. Он нацелен на атаки в стиле ClickFix, где пользователя обманывают фейковыми CAPTCHA, ошибками браузера или проблемами с воспроизведением видео. Дальше всё просто: сайт предлагает скопировать команду для исправления проблемы и вставить её в терминал или PowerShell. После этого человек фактически сам запускает вредоносную нагрузку.

Opera теперь анализирует содержимое буфера обмена в реальном времени на Windows, macOS и Linux. Если браузер видит признаки шелл-скрипта, PowerShell-команды, закодированной нагрузки или другого подозрительного содержимого, копирование блокируется, а пользователь получает предупреждение. В уведомлении показывается короткий фрагмент заблокированного текста — до 120 символов.

Для продвинутых пользователей оставили обходные варианты. Например, функцию Hold to Copy, где блокировку можно снять после задержки, а также список доверенных сайтов. Это пригодится разработчикам, которые регулярно копируют команды с GitHub или из документации.

В Opera подчёркивают, что Paste Protect не отменяет здравый смысл. Если сайт просит вставить непонятную команду в терминал, это не починка браузера, а почти наверняка ловушка.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru