


Opera встроила защиту от вредоносных команд в буфере обмена

Opera встроила защиту от вредоносных команд в буфере обмена

Opera встроила защиту от вредоносных команд в буфере обмена

Opera решила ударить по одной из самых неприятных схем последних лет — атакам через буфер обмена. В браузере появилась новая функция Paste Protect, которая должна защищать пользователей от подмены скопированных данных и вредоносных команд, которые жертву заставляют вставить в терминал своими руками.

Функция включена по умолчанию и работает прямо на уровне браузера, а не ждет, пока антивирус или операционная система заметят что-то подозрительное.

Paste Protect объединяет два механизма. Первый — уже знакомая защита от перехвата, когда вредонос меняет содержимое буфера обмена. Классика жанра: пользователь копирует криптокошелек или банковский IBAN, а в буфере внезапно оказывается адрес злоумышленника. Opera должна распознать такую подмену и предупредить пользователя.


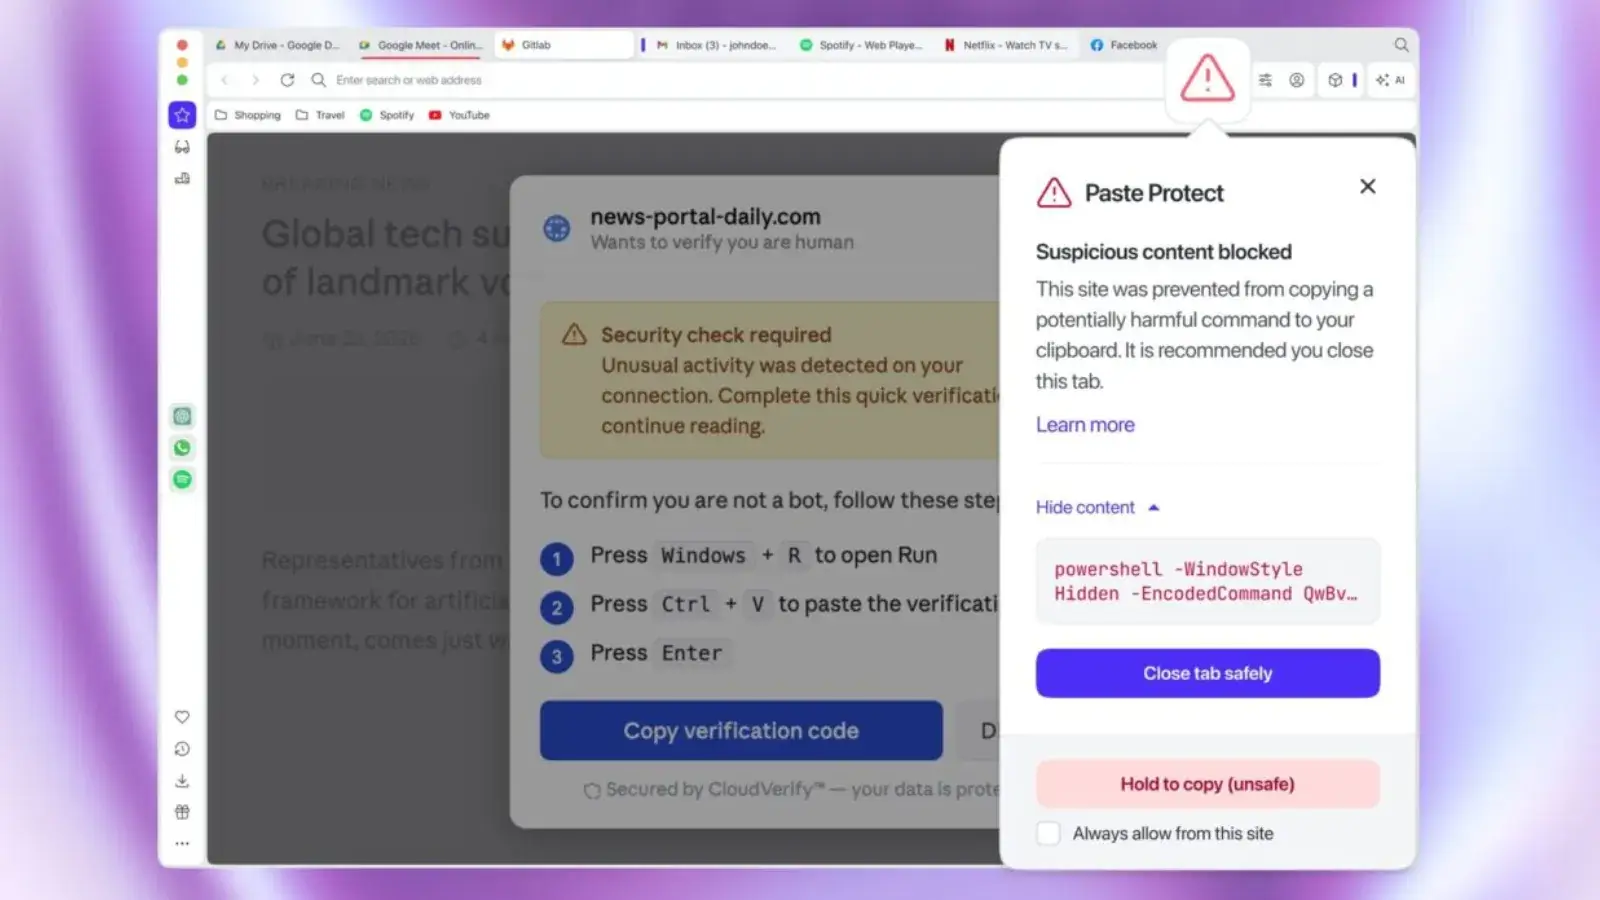
Второй механизм — новая защита от инъекции. Он нацелен на атаки в стиле ClickFix, где пользователя обманывают фейковыми CAPTCHA, ошибками браузера или проблемами с воспроизведением видео. Дальше всё просто: сайт предлагает скопировать команду для исправления проблемы и вставить её в терминал или PowerShell. После этого человек фактически сам запускает вредоносную нагрузку.

Opera теперь анализирует содержимое буфера обмена в реальном времени на Windows, macOS и Linux. Если браузер видит признаки шелл-скрипта, PowerShell-команды, закодированной нагрузки или другого подозрительного содержимого, копирование блокируется, а пользователь получает предупреждение. В уведомлении показывается короткий фрагмент заблокированного текста — до 120 символов.

Для продвинутых пользователей оставили обходные варианты. Например, функцию Hold to Copy, где блокировку можно снять после задержки, а также список доверенных сайтов. Это пригодится разработчикам, которые регулярно копируют команды с GitHub или из документации.

В Opera подчёркивают, что Paste Protect не отменяет здравый смысл. Если сайт просит вставить непонятную команду в терминал, это не починка браузера, а почти наверняка ловушка.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru