


Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

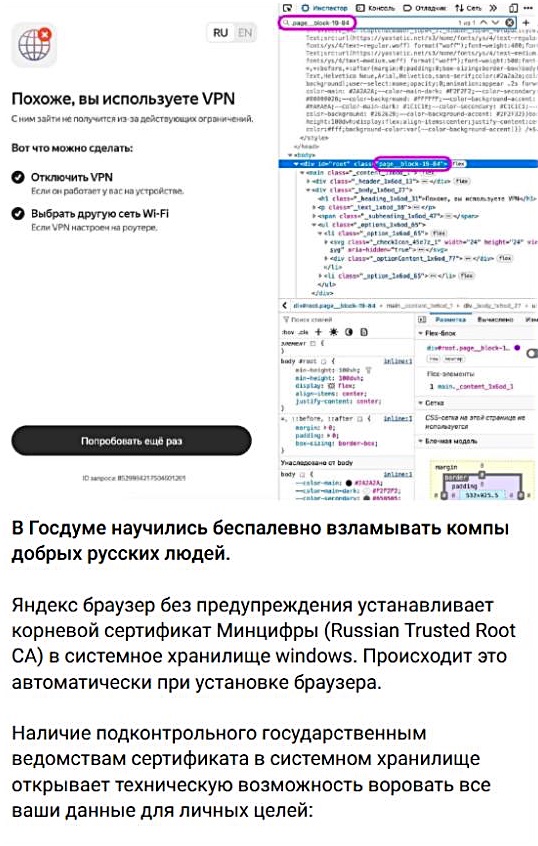
В соцсетях снова включили панические настроения в стиле «нас всех прослушивают». Пользователи начали распространять сообщения о том, что Яндекс Браузер якобы скрытно устанавливает в системное хранилище Windows государственный корневой сертификат Russian Trusted Root CA, и это позволяет перехватывать данные.

В Яндексе это опровергли. Как сообщили в пресс-службе компании в комментарии для телеграм-канала «Лапша Медиа», Яндекс Браузер не изменяет системное хранилище сертификатов при установке или обновлении.

Поддержка сайтов с национальными сертификатами реализована внутри самого браузера и не влияет на список доверенных сертификатов операционной системы.

Иными словами, браузер действительно умеет работать с российскими сертификатами, но не прописывает их тайком в Windows.


Отдельно в «Лапша Медиа» отметили, что скрытый перехват данных таким образом невозможен. Современные TLS-соединения защищены стандартными механизмами проверки, а сертификаты проходят контроль через систему Certificate Transparency — публичные журналы, где фиксируется выпуск сертификатов. Если сертификат отсутствует в логах или не соответствует требованиям, соединение должно быть заблокировано.

Сами сертификаты Russian Trusted Root CA используются для защищённого доступа к российским сайтам, которые работают с национальными сертификатами. В Яндекс Браузере их поддержка уже встроена, чтобы такие ресурсы открывались без дополнительных действий со стороны пользователя.

Так что история про скрытую установку, тотальный перехват и MITM из коробки выглядит скорее как очередной панический вброс.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru