

Владельцев Beats Studio Buds могли подслушивать через Bluetooth

Владельцев Beats Studio Buds могли подслушивать через Bluetooth

Владельцев Beats Studio Buds могли подслушивать через Bluetooth

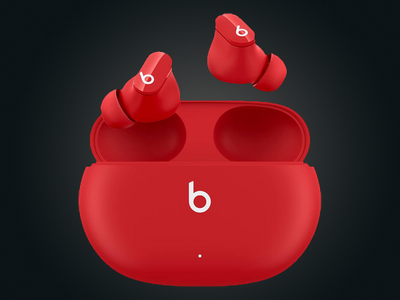
Apple выпустила экстренное обновление для беспроводных наушников Beats Studio Buds, закрывающее опасную уязвимость, которая позволяла злоумышленникам подключаться к устройству без ведома владельца и прослушивать разговоры через встроенный микрофон.

Проблема получила идентификатор CVE-2025-20701 и 8,8 балла из 10 по шкале CVSS.

Уязвимость затрагивала Bluetooth-компоненты на базе SDK компании Airoha и позволяла злоумышленнику в радиусе действия Bluetooth установить соединение с устройством без подтверждения пользователя.

По данным Apple, атакующий мог получить доступ к микрофону наушников, если устройство находилось в режиме поиска сопряжения. Для эксплуатации не требовались ни пароли, ни дополнительные привилегии, ни какие-либо действия со стороны владельца. Патч вошёл в прошивку Beats Firmware Update 1B211.

О проблеме впервые рассказали специалисты ERNW GmbH ещё летом 2025 года на конференции TROOPERS в Германии. Тогда исследователи сообщили сразу о нескольких уязвимостях в чипах Airoha, которые в отдельных сценариях позволяли полностью захватывать управление наушниками через Bluetooth.

По словам экспертов, злоумышленники могли не только читать и изменять содержимое памяти устройства, но и использовать уже установленные доверенные связи с другими гаджетами, например со смартфоном пользователя.

Параллельно специалисты компании Paradigm Shift сообщили о новой аппаратной уязвимости в процессорах Apple A12 и A13. Исследователи разработали эксплойт usbliter8, который позволяет добиться выполнения произвольного кода на уровне SecureROM — одного из самых низкоуровневых компонентов безопасности устройства.

Особенность проблемы в том, что она находится в неизменяемом коде BootROM. Это означает, что исправить уязвимость обычным обновлением iOS невозможно.

По данным исследователей, под угрозой находятся устройства на чипах A12 и A13, тогда как более новые поколения процессоров защищены от этой атаки. Единственным надежным способом устранения риска специалисты называют переход на более современное оборудование.

Подпишитесь на новости

Минцифры разделило направления ИИ и данных между двумя департаментами

В Минцифры разделили департамент развития ИИ и больших данных на две структуры. Одна займётся внедрением ИИ-сервисов и цифровых платформ, другая — технологиями работы с данными. Искусственному интеллекту выделяют отдельное подразделение.

О перестройке узнали «Ведомости» от источника, близкого к министерству, и чиновника, знакомого с изменениями. Издание направило запрос в Минцифры.

Департамент внедрения сервисов искусственного интеллекта и цифровых платформ, по словам собеседников, возглавит в статусе врио Сослан Габуев. Прежде он был заместителем директора объединённого департамента. Новому подразделению передадут повестку, связанную с ИИ.

Департамент развития технологий работы с данными останется под руководством Сергея Сергиенко. За ним сохранят систему межведомственного электронного взаимодействия — СМЭВ, национальную систему управления данными и витрины данных.

Обе структуры продолжит курировать заместитель министра Григорий Борисенко.

Разделение обсуждалось ещё летом. Тогда сообщалось, что отдельное подразделение должно заниматься внедрением готовых ИИ-решений в государственном секторе.

Изменения пока касаются структуры и распределения ответственности. Новых обязательных требований к бизнесу в публикации не объявлено. Для отрасли практический вопрос теперь в том, ускорит ли отдельный департамент переход от обсуждений ИИ к работающим государственным сервисам.

RSS: Новости на портале Anti-Malware.ru